Waarom een virtuele router gebruiken?
Uw klanten hebben betrouwbare toegang tot een applicatie nodig, maar de database ervan mag niet aan het internet worden blootgesteld. Uw team heeft beheertoegang nodig zonder elke server open te zetten, en bestaande systemen moeten mogelijk verbonden blijven terwijl workloads naar de cloud verhuizen. Dit zijn in de eerste plaats zakelijke vereisten: diensten bereikbaar houden, onnodige toegang beperken en netwerkverantwoordelijkheden duidelijk maken.
Het CloudSigma Virtual Router-model speelt in op deze behoeften door essentiële netwerkfuncties in één gateway samen te brengen. In plaats van elke verbinding als een afzonderlijke taak te behandelen, kunnen teams werken vanuit een gemeenschappelijk ontwerp voor routes, gepubliceerde diensten en toegangsregels.
Vier gebruiksscenario's laten zien waar deze aanpak kan helpen:
- Gesegmenteerde applicaties: scheid web-, applicatie- en data-workloads en sta alleen de verbindingen toe die elke dienst daadwerkelijk nodig heeft.
- Connectiviteit tussen locaties en cloud: verbind klantlocaties en cloudomgevingen waar ondersteunde VPN-opstellingen aan de eis voldoen.
- Patronen voor MSP-klanten: geef managed service providers een consistente basis voor klantnetwerken, waarbij de isolatie per omgeving wordt beoordeeld.
- Gefaseerde migratie: behoud de vereiste verbindingen terwijl workloads tussen bestaande infrastructuur en CloudSigma worden verplaatst.
Het beoogde voordeel is een eenvoudiger, beter herhaalbaar netwerkontwerp, geen belofte dat elke workload dezelfde configuratie nodig heeft. Begin met wat verbonden moet zijn en wat privé moet blijven.
Wat de CloudSigma Virtual Router samenbrengt
Een virtuele router stuurt IP-verkeer in software door tussen netwerken en gebruikt routeringsinformatie om een uitgaand pad te kiezen.
Het beoogde CloudSigma-aanbod bundelt WAN-connectiviteit en essentiële netwerkdiensten in één gatewaymodel, in plaats van klanten te vragen elke basisfunctie afzonderlijk samen te stellen. De voorgestelde functionaliteit omvat zeven gebieden:
- Statische routering en privénetwerkinterfaces: definieer paden tussen gekoppelde netwerken en andere bestemmingen.
- DHCP-server: verstrek netwerkinstellingen aan clients in plaats van elk adres handmatig te configureren.
- DNS-forwarding: stuur naamresolutieverzoeken door naar een upstream-resolver.
- Destination NAT en port forwarding: koppel geselecteerd inkomend verkeer aan een interne dienst.
- 1:1-adresforwarding: koppel het ene adres aan het andere wanneer het netwerkontwerp dat vereist.
- Layer 4-firewalling: beheer verkeer op basis van netwerkadressen, transportprotocollen en poorten.
- IPsec en OpenVPN: ondersteun geplande VPN-verbindingen, waarbij de huidige modi en de opname nog bevestigd moeten worden.
Eén configuratiepunt kan applicatieafhankelijkheden makkelijker te beoordelen maken en een gemeenschappelijk patroon bieden voor toekomstige omgevingen. Routering, adresmapping en toegangsbeleid blijven afzonderlijk: een route maakt een bestemming bereikbaar, terwijl firewallregels bepalen welk verkeer is toegestaan.
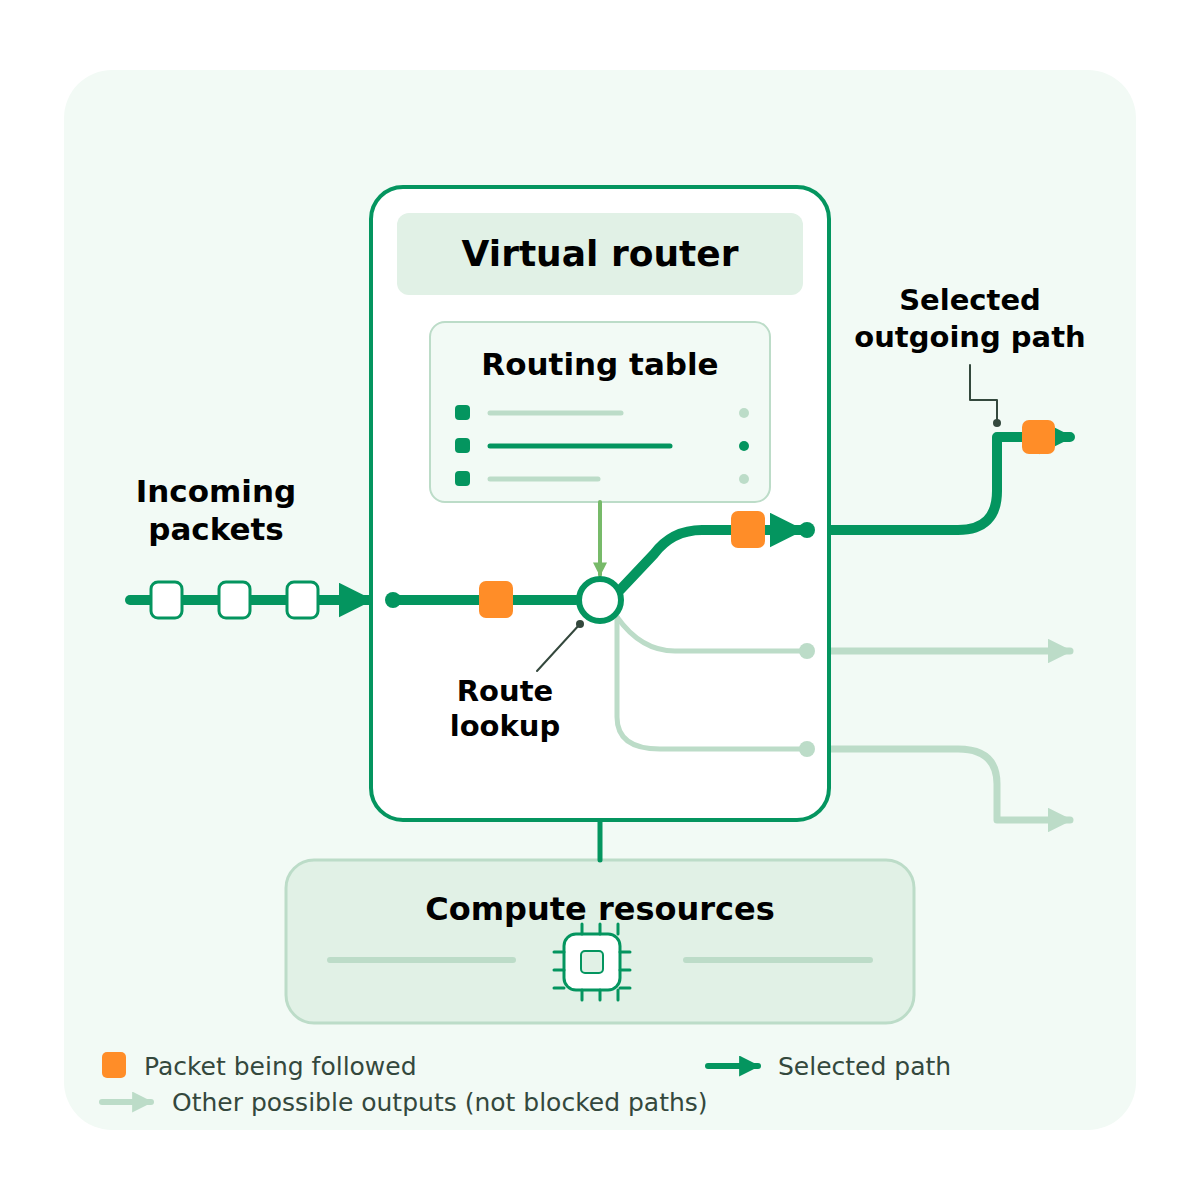
Figuur 1. Routering kiest een uitgaand pad. Lichte lijnen tonen andere mogelijke uitgangen, geen geblokkeerd verkeer.
De bron beschrijft een model met één instantie, geen bevestigde managed service of ontwerp met hoge beschikbaarheid. Bevestig vóór de uitrol de huidige mogelijkheden, netwerkkoppeling, openbaar IP en verkeersbereik, capaciteit en operationele verantwoordelijkheden. De diagrammen verklaren concepten; het zijn geen gevalideerde implementatieplannen.
Hoe: een three-tier-applicatie verbinden
Neem een applicatie met een openbare webdienst, een privé applicatielaag en een privédatabase. Het doel is een duidelijk pad van web naar applicatie naar data, zonder internetgebruikers directe toegang tot de interne lagen te geven.
- Scheid de segmenten. Plaats web-, applicatie- en data-workloads op afzonderlijke privénetwerken met aparte subnetten. Koppel ze via ondersteunde routerinterfaces en controleer de onderliggende isolatie. Routerregels inspecteren geen verkeer dat binnen hetzelfde LAN blijft.
- Definieer de vereiste paden. Leg voor elke toegestane verbinding de bron, bestemming, het protocol en de poort vast. Configureer routes en toegangsregels voor verkeer van web naar applicatie en van applicatie naar database. Beperk beheer tot goedgekeurde bronnen en een privé toegangspad; geef geen algemene toegang tussen de lagen.
- Stel alleen de webdienst bloot en test. Configureer de vereiste destination NAT of poortmapping naar de weblaag, met bijpassende firewallregels. Houd applicatie- en databasediensten onbereikbaar van buitenaf. Test toegestane verbindingen, retourpaden en geweigerde toegang, inclusief pogingen om de database rechtstreeks vanaf de weblaag of het internet te bereiken.
- Wijs operationeel eigenaarschap toe. Spreek af wie configuratie, patches, back-ups en monitoring onderhoudt en hoe wijzigingen worden beoordeeld. Controleer representatief applicatieverkeer en herstelvereisten vóór productiegebruik. Houd de toegangskaart actueel naarmate de applicatie verandert.
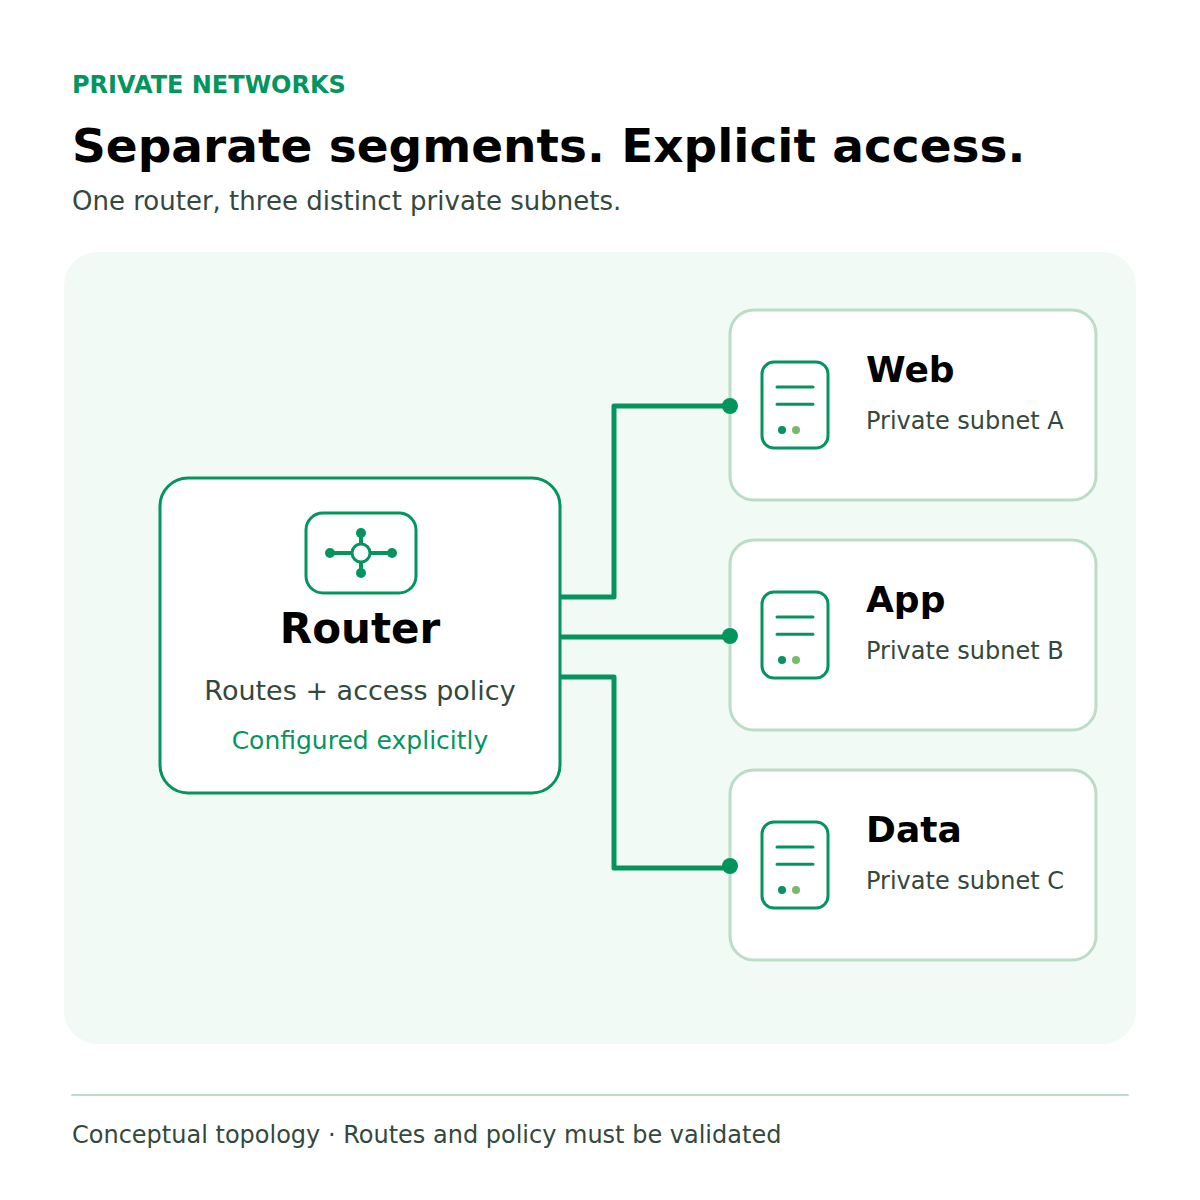
Figuur 2. Conceptuele applicatiesegmentatie: drie privénetwerken, met expliciet geconfigureerde routes en toegangsbeleid.
Bespreek de connectiviteits- en toegangsvereisten van uw applicatie met CloudSigma om te beoordelen of het Virtual Router-model past bij uw omgeving.
Prijzen en mogelijke besparingen
Het prijsmodel biedt drie maandelijkse opties:
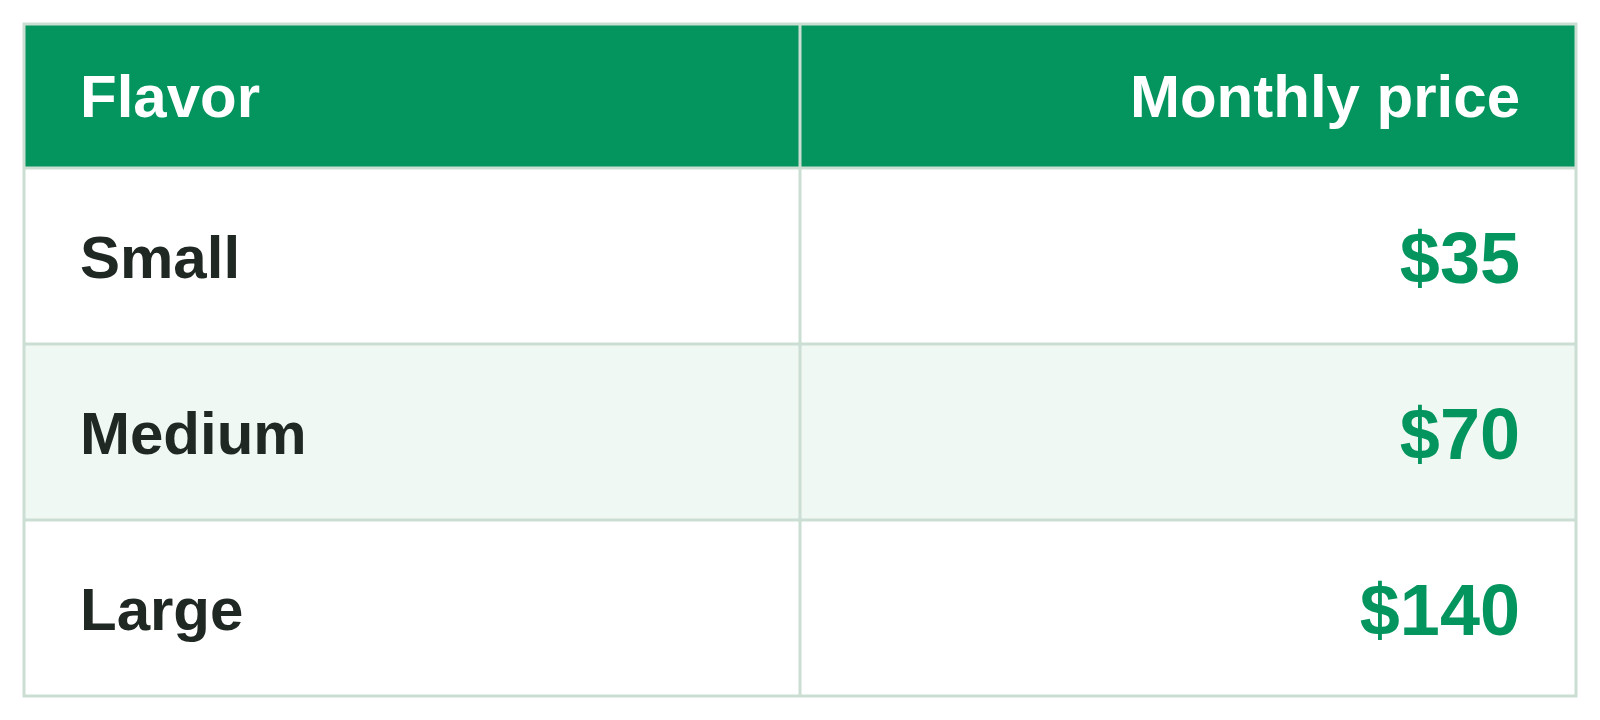
ter illustratie: Small kost $35/maand en is daarmee $8,75 goedkoper dan een vergelijkbare maandelijkse netwerkkost van $43,75, een besparing van 20%. Dit is een hypothetische vergelijking, geen gemeten benchmark met een hyperscaler. De werkelijke besparing hangt af van regio, verkeer, openbare IP's, VPN-vereisten en ondersteuningsomvang.
Bevestig de beschikbaarheid van pakketten en de inbegrepen diensten vóór de uitrol.
Over CloudSigma
CloudSigma levert flexibele cloudinfrastructuur voor ondernemingen en serviceproviders, met de nadruk op lokale dienstverlening, samenwerking met partners en controle over cloudomgevingen.
Comments
No comments yet. Be the first.