Зачем нужен виртуальный маршрутизатор?
Вашим клиентам нужен надёжный доступ к приложению, но его база данных не должна быть доступна из интернета. Вашей команде нужен административный доступ без открытия каждого сервера, а существующие системы могут оставаться подключёнными по мере переноса рабочих нагрузок в облако. Это прежде всего бизнес-требования: обеспечить доступность сервисов, ограничить ненужный доступ и чётко распределить сетевые обязанности.
Модель CloudSigma Virtual Router отвечает на эти потребности, объединяя ключевые сетевые функции в одном шлюзе. Вместо того чтобы рассматривать каждое подключение как отдельную задачу, команды могут работать с единым проектом маршрутов, опубликованных сервисов и правил доступа.
Четыре сценария использования показывают, где такой подход может быть полезен:
- Сегментированные приложения: разделение веб-, прикладных и дата-нагрузок с разрешением только тех соединений, которые действительно нужны каждому сервису.
- Подключение площадок и облака: соединение помещений клиента и облачных сред там, где поддерживаемые варианты VPN соответствуют требованиям.
- Шаблоны для MSP-клиентов: единая основа сетевой организации для поставщиков управляемых услуг, с оценкой изоляции для каждой среды.
- Поэтапная миграция: сохранение необходимых соединений, пока рабочие нагрузки переносятся между существующей инфраструктурой и CloudSigma.
Ожидаемая выгода — более простая и повторяемая сетевая архитектура, а не обещание, что всем нагрузкам нужна одна и та же конфигурация. Начните с того, что должно быть подключено, а что должно оставаться закрытым.
Что объединяет CloudSigma Virtual Router
Виртуальный маршрутизатор программно пересылает IP-трафик между сетями, используя информацию о маршрутах для выбора исходящего пути.
Предполагаемое решение CloudSigma объединяет WAN-подключение и основные сетевые сервисы в единой модели шлюза, вместо того чтобы предлагать клиентам собирать каждую базовую функцию по отдельности. Предлагаемый набор возможностей охватывает семь областей:
- Статическая маршрутизация и интерфейсы частных сетей: определение путей между подключёнными сетями и другими адресатами.
- DHCP-сервер: выдача сетевых настроек клиентам вместо ручной настройки каждого адреса.
- DNS-пересылка: передача запросов на разрешение имён вышестоящему резолверу.
- Destination NAT и проброс портов: сопоставление выбранного входящего трафика с внутренним сервисом.
- Проброс адресов 1:1: сопоставление одного адреса другому там, где это требуется архитектурой сети.
- Межсетевой экран уровня 4: управление трафиком на основе сетевых адресов, транспортных протоколов и портов.
- IPsec и OpenVPN: поддержка планируемых VPN-подключений; актуальные режимы и состав функций подлежат уточнению.
Единая точка конфигурации может упростить анализ зависимостей приложения и дать общий шаблон для будущих сред. Маршрутизация, сопоставление адресов и политика доступа остаются разными вещами: маршрут делает адресата достижимым, а правила межсетевого экрана определяют, какой трафик разрешён.
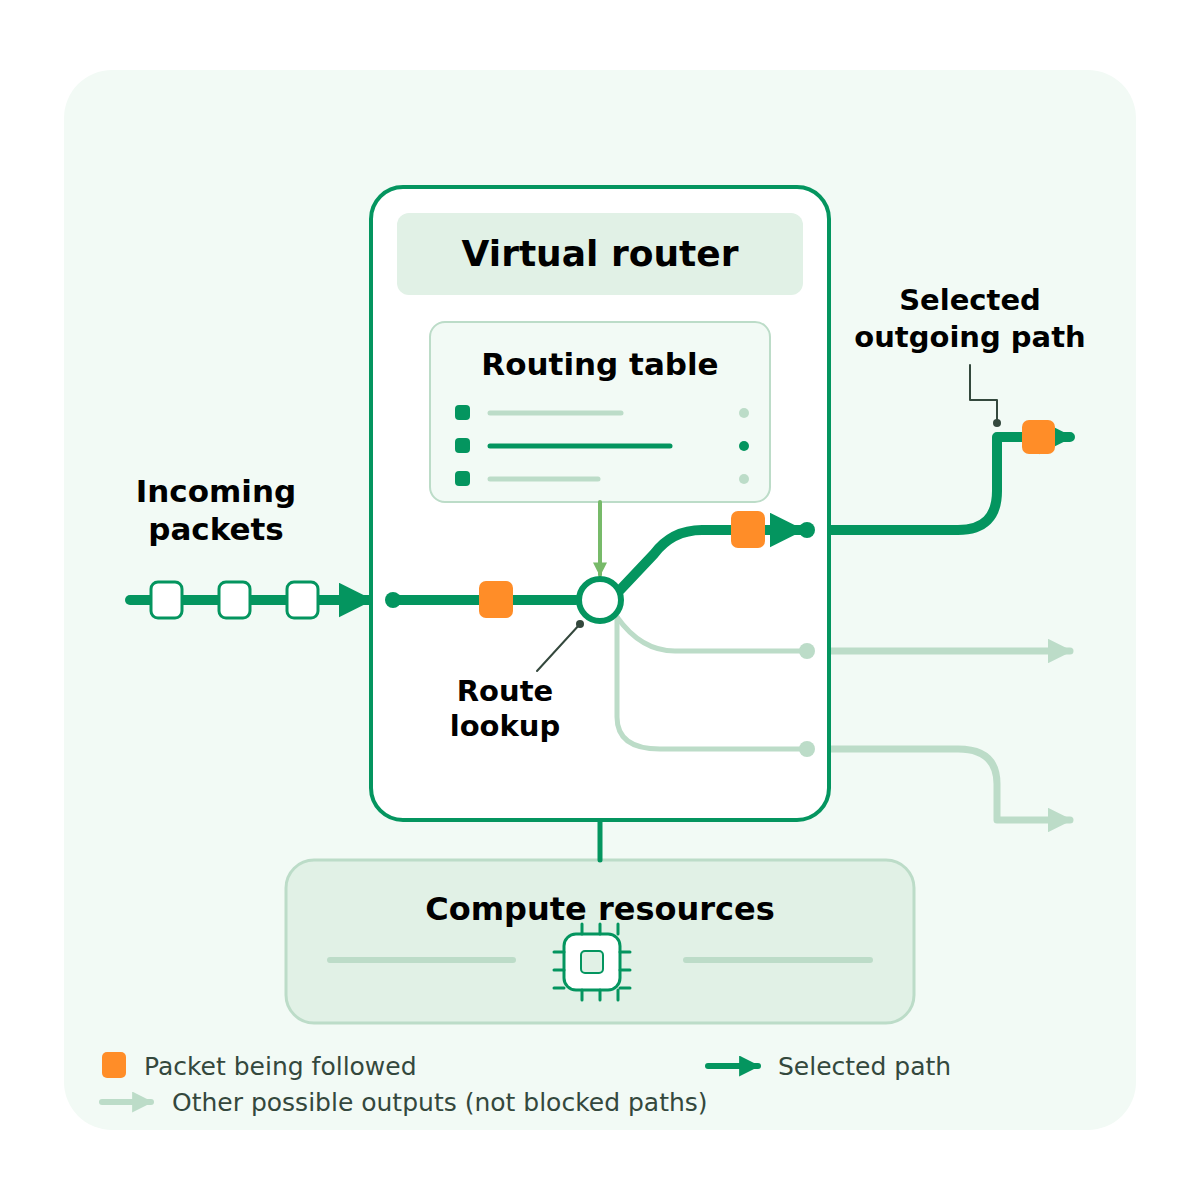
Рисунок 1. Маршрутизация выбирает исходящий путь. Бледные линии показывают другие возможные выходы, а не заблокированный трафик.
В источнике описана модель с единственным экземпляром, а не подтверждённая управляемая услуга или архитектура с высокой доступностью. Перед развёртыванием уточните актуальные возможности, подключение к сетям, публичный IP и охват трафика, производительность, а также операционные обязанности. Схемы поясняют концепции; они не являются проверенными планами развёртывания.
Как это сделать: подключение трёхуровневого приложения
Рассмотрим одно приложение с публичным веб-сервисом, закрытым прикладным уровнем и закрытой базой данных. Цель — выстроить чёткий путь от веб-уровня к прикладному и далее к данным, не предоставляя пользователям интернета прямой доступ к внутренним уровням.
- Разделите сегменты. Разместите веб-, прикладные и дата-нагрузки в отдельных частных сетях с раздельными подсетями. Подключите их через поддерживаемые интерфейсы маршрутизатора и проверьте базовую изоляцию. Правила маршрутизатора не проверяют трафик, остающийся внутри одной LAN.
- Определите необходимые пути. Зафиксируйте источник, назначение, протокол и порт для каждого разрешённого соединения. Настройте маршруты и правила доступа для трафика от веб-уровня к прикладному и от прикладного к базе данных. Ограничьте администрирование утверждёнными источниками и закрытым путём доступа; не предоставляйте общий доступ между уровнями.
- Откройте только веб-сервис и протестируйте. Настройте необходимый destination NAT или проброс портов на веб-уровень с соответствующими правилами межсетевого экрана. Не открывайте прикладные сервисы и базу данных. Проверьте разрешённые соединения, обратные пути и запрещённый доступ, включая попытки обратиться к базе данных напрямую с веб-уровня или из интернета.
- Назначьте ответственных за эксплуатацию. Договоритесь, кто поддерживает конфигурацию, устанавливает обновления, выполняет резервное копирование и мониторинг, а также как проверяются изменения. Перед использованием в продакшене проверьте типичный трафик приложения и требования к восстановлению. Поддерживайте карту доступа в актуальном состоянии по мере изменения приложения.
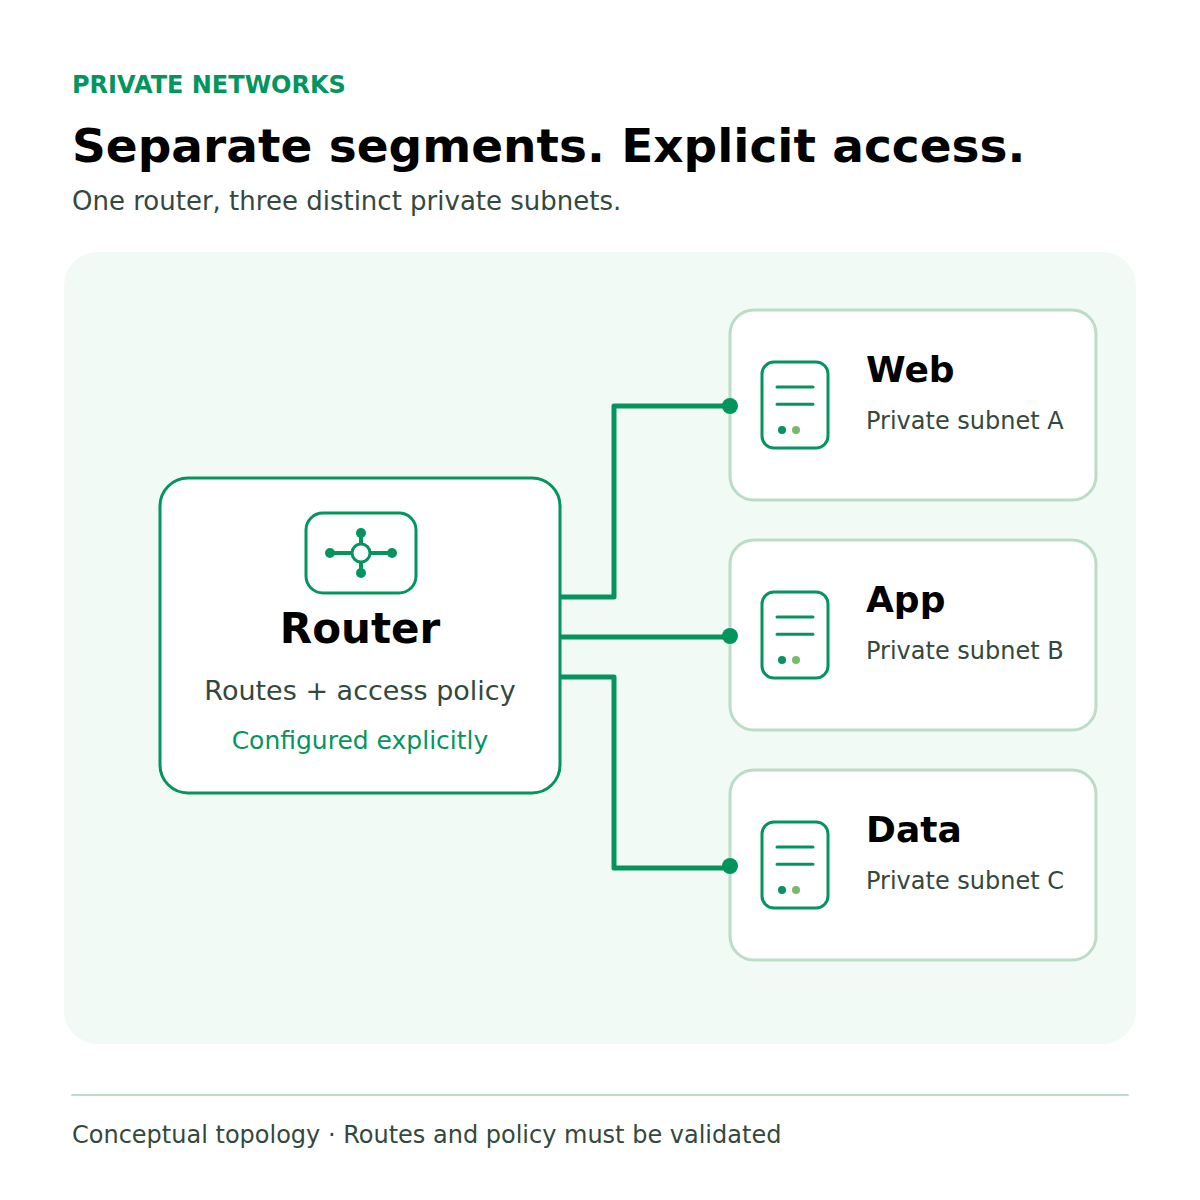
Рисунок 2. Концептуальная сегментация приложения: три частные сети, маршруты и политика доступа настраиваются явно.
Обсудите с CloudSigma требования вашего приложения к подключению и доступу, чтобы оценить, подходит ли модель Virtual Router для вашей среды.
Стоимость и потенциальная экономия
Ценовая модель предлагает три варианта ежемесячной оплаты:
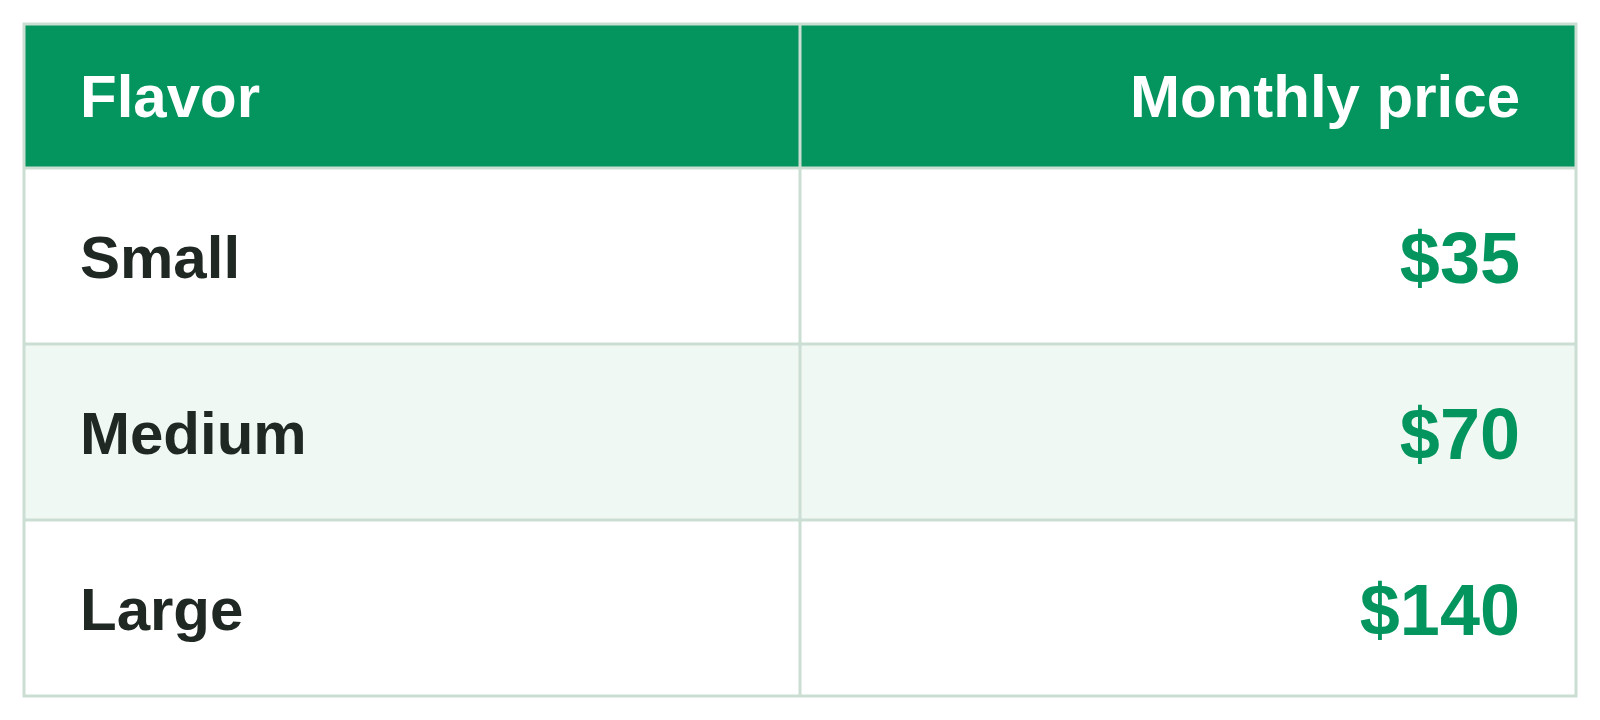
Для иллюстрации: вариант Small за $35 в месяц на $8,75 дешевле сопоставимых ежемесячных расходов на сеть в размере $43,75, то есть экономия составляет 20%. Это гипотетическое сравнение, а не измеренный бенчмарк с гиперскейлером. Фактическая экономия зависит от региона, трафика, публичных IP-адресов, требований к VPN и объёма поддержки.
Перед развёртыванием уточните доступность пакетов и состав включённых услуг.
О CloudSigma
CloudSigma предоставляет гибкую облачную инфраструктуру для предприятий и поставщиков услуг, уделяя особое внимание локальному предоставлению услуг, партнёрскому сотрудничеству и контролю над облачными средами.
Comments
No comments yet. Be the first.