Warum einen Virtual Router verwenden?
Ihre Kunden benötigen zuverlässigen Zugriff auf eine Anwendung, doch deren Datenbank sollte nicht dem Internet ausgesetzt sein. Ihr Team benötigt administrativen Zugriff, ohne jeden Server zu öffnen, und bestehende Systeme müssen möglicherweise verbunden bleiben, während Workloads in die Cloud umziehen. Das sind zunächst geschäftliche Anforderungen: Dienste erreichbar halten, unnötigen Zugriff begrenzen und Netzwerkverantwortlichkeiten klar regeln.
Das Modell des CloudSigma Virtual Router adressiert diese Anforderungen, indem es wesentliche Netzwerkfunktionen in einem Gateway bündelt. Anstatt jede Verbindung als isolierte Aufgabe zu behandeln, können Teams von einem gemeinsamen Entwurf für Routen, veröffentlichte Dienste und Zugriffsregeln ausgehen.
Vier Anwendungsfälle veranschaulichen, wo dieser Ansatz helfen kann:
- Segmentierte Anwendungen: Web-, Anwendungs- und Daten-Workloads trennen und nur die Verbindungen zulassen, die jeder Dienst tatsächlich benötigt.
- Standort- und Cloud-Konnektivität: Kundenstandorte und Cloud-Umgebungen verbinden, sofern unterstützte VPN-Konfigurationen zur Anforderung passen.
- MSP-Kundenmuster: Managed Service Providern eine einheitliche Grundlage für die Kundenvernetzung bieten, wobei die Isolation für jede Umgebung gesondert bewertet wird.
- Schrittweise Migration: Erforderliche Verbindungen aufrechterhalten, während Workloads zwischen bestehender Infrastruktur und CloudSigma verschoben werden.
Der angestrebte Nutzen ist ein einfacheres, besser wiederholbares Netzwerkdesign – nicht das Versprechen, dass jeder Workload dieselbe Konfiguration benötigt. Beginnen Sie damit, was verbunden sein muss und was privat bleiben muss.
Was der CloudSigma Virtual Router zusammenführt
Ein Virtual Router leitet IP-Datenverkehr softwarebasiert zwischen Netzwerken weiter und wählt anhand von Routing-Informationen einen ausgehenden Pfad aus.
Das geplante CloudSigma-Angebot bündelt WAN-Konnektivität und wesentliche Netzwerkdienste in einem einzigen Gateway-Modell, anstatt von Kunden zu verlangen, jede Grundfunktion einzeln zusammenzustellen. Der vorgesehene Funktionsumfang umfasst sieben Bereiche:
- Statisches Routing und private Netzwerkschnittstellen: Pfade zwischen angebundenen Netzwerken und anderen Zielen festlegen.
- DHCP-Server: Netzwerkeinstellungen an Clients verteilen, anstatt jede Adresse manuell zu konfigurieren.
- DNS-Weiterleitung: Anfragen zur Namensauflösung an einen vorgelagerten Resolver weitergeben.
- Destination NAT und Portweiterleitung: ausgewählten eingehenden Datenverkehr einem internen Dienst zuordnen.
- 1:1-Adressweiterleitung: eine Adresse einer anderen zuordnen, wenn das Netzwerkdesign dies erfordert.
- Layer-4-Firewalling: Datenverkehr anhand von Netzwerkadressen, Transportprotokollen und Ports steuern.
- IPsec und OpenVPN: geplante VPN-Verbindungen unterstützen; aktuelle Modi und Leistungsumfang sind noch zu bestätigen.
Ein zentraler Konfigurationspunkt kann Anwendungsabhängigkeiten leichter überprüfbar machen und ein gemeinsames Muster für künftige Umgebungen bieten. Routing, Adressumsetzung und Zugriffsrichtlinien bleiben dabei getrennte Aspekte: Eine Route macht ein Ziel erreichbar, während Firewall-Regeln festlegen, welcher Datenverkehr zulässig ist.
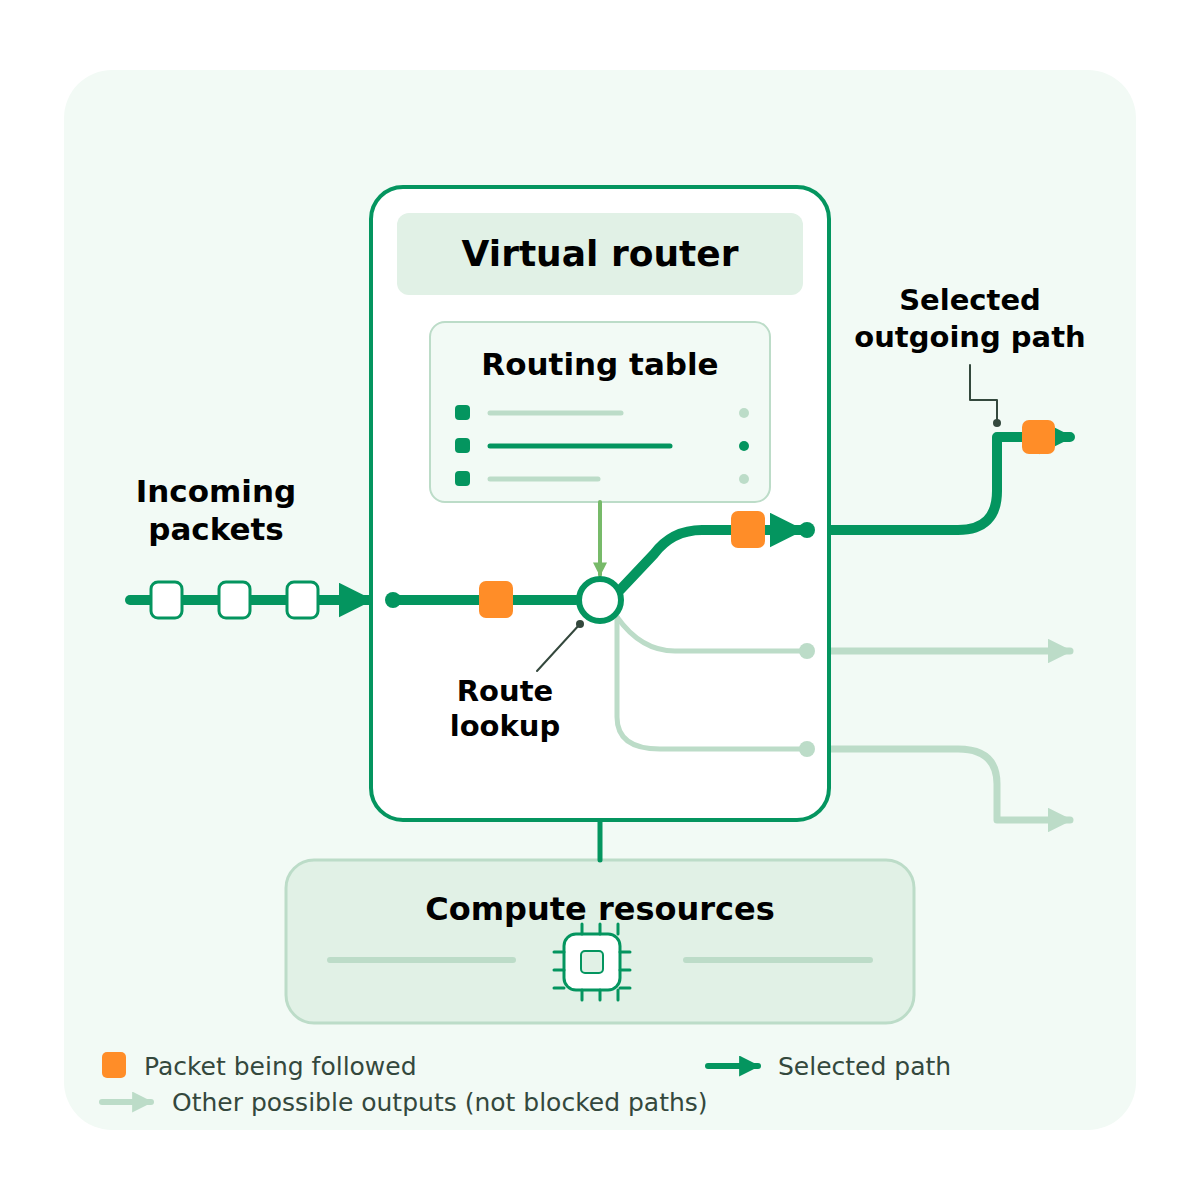
Abbildung 1. Das Routing wählt einen ausgehenden Pfad aus. Blasse Linien zeigen andere mögliche Ausgänge, nicht blockierten Datenverkehr.
Die Quelle beschreibt ein Einzelinstanz-Modell, nicht einen bestätigten Managed Service oder ein Hochverfügbarkeitsdesign. Bestätigen Sie vor der Bereitstellung die aktuellen Funktionen, die Netzwerkanbindung, die öffentliche IP-Adresse und den Datenverkehrsumfang, die Kapazität sowie die betrieblichen Verantwortlichkeiten. Die Diagramme erläutern Konzepte; sie sind keine validierten Bereitstellungspläne.
Vorgehen: Eine dreischichtige Anwendung anbinden
Betrachten Sie eine Anwendung mit einem öffentlichen Webdienst, einer privaten Anwendungsschicht und einer privaten Datenbank. Ziel ist ein klarer Pfad vom Web über die Anwendung zu den Daten, ohne Internetnutzern direkten Zugriff auf die internen Schichten zu geben.
- Segmente trennen. Platzieren Sie Web-, Anwendungs- und Daten-Workloads in getrennten privaten Netzwerken mit eigenen Subnetzen. Binden Sie diese über unterstützte Router-Schnittstellen an und prüfen Sie die zugrunde liegende Isolation. Router-Regeln prüfen keinen Datenverkehr, der innerhalb desselben LANs verbleibt.
- Erforderliche Pfade definieren. Dokumentieren Sie für jede zulässige Verbindung Quelle, Ziel, Protokoll und Port. Konfigurieren Sie Routen und Zugriffsregeln für den Datenverkehr vom Web zur Anwendung und von der Anwendung zur Datenbank. Beschränken Sie die Administration auf genehmigte Quellen und einen privaten Zugriffspfad; gewähren Sie keinen allgemeinen Zugriff zwischen den Schichten.
- Nur den Webdienst veröffentlichen und testen. Konfigurieren Sie das erforderliche Destination NAT bzw. die Portzuordnung zur Webschicht mit passenden Firewall-Regeln. Halten Sie Anwendungs- und Datenbankdienste unveröffentlicht. Testen Sie zulässige Verbindungen, Rückwege und verweigerten Zugriff, einschließlich Versuchen, die Datenbank direkt von der Webschicht oder aus dem Internet zu erreichen.
- Betriebliche Verantwortung zuweisen. Legen Sie fest, wer Konfiguration, Patches, Backups und Monitoring pflegt und wie Änderungen geprüft werden. Prüfen Sie vor dem Produktivbetrieb repräsentativen Anwendungsdatenverkehr und die Wiederherstellungsanforderungen. Halten Sie die Zugriffsübersicht aktuell, wenn sich die Anwendung ändert.
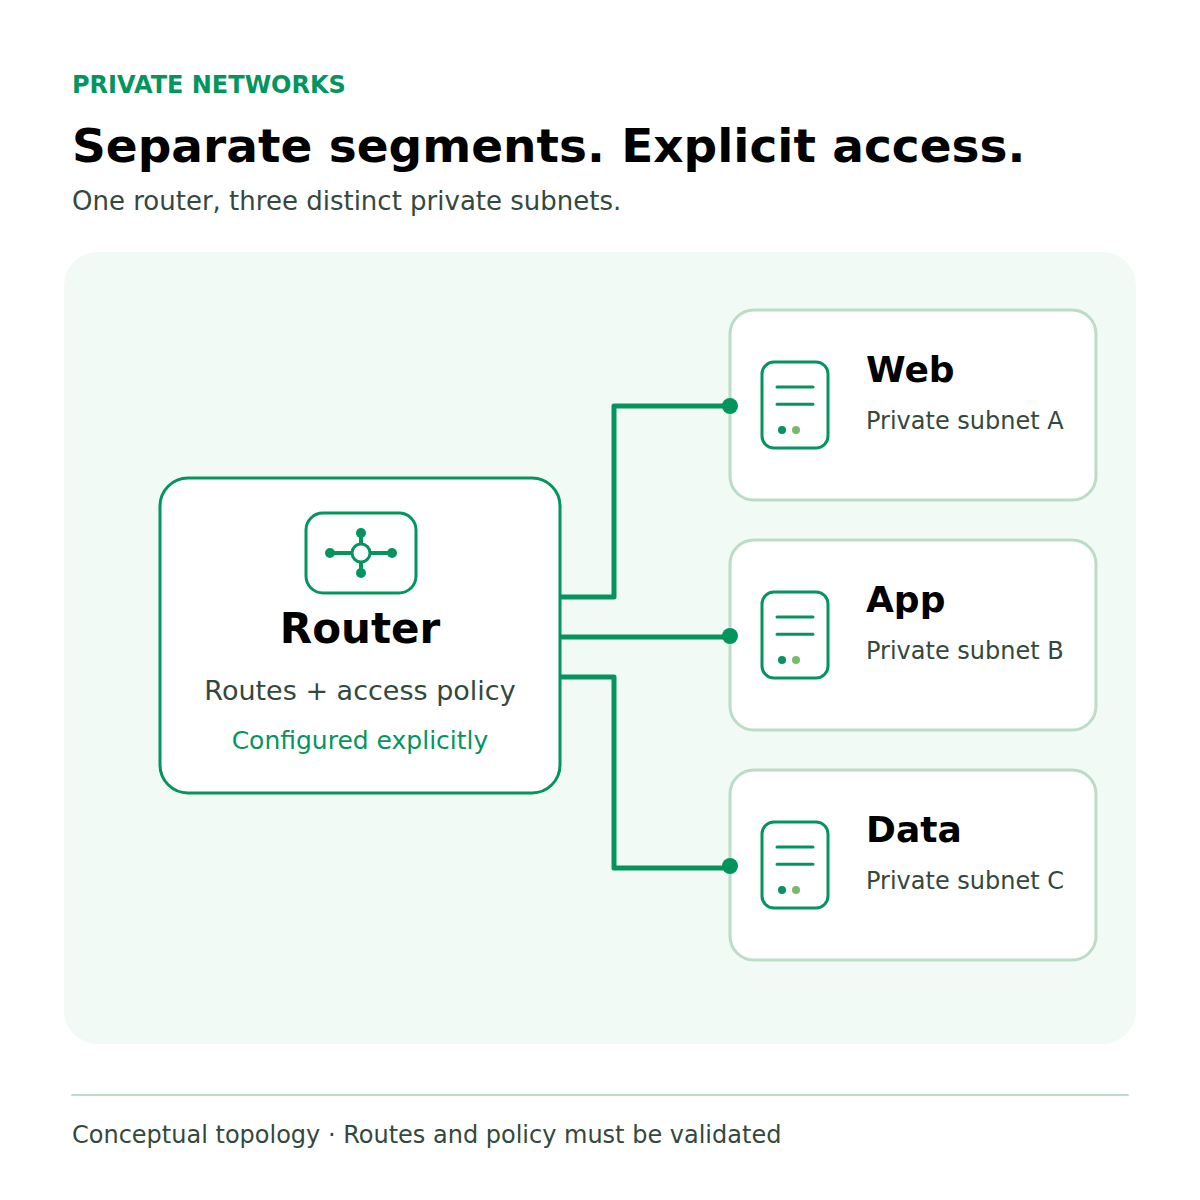
Abbildung 2. Konzeptionelle Anwendungssegmentierung: drei private Netzwerke, wobei Routen und Zugriffsrichtlinien explizit konfiguriert werden.
Besprechen Sie die Konnektivitäts- und Zugriffsanforderungen Ihrer Anwendung mit CloudSigma, um zu beurteilen, ob das Virtual-Router-Modell zu Ihrer Umgebung passt.
Preise und mögliche Einsparungen
Das Preismodell bietet drei monatliche Optionen:
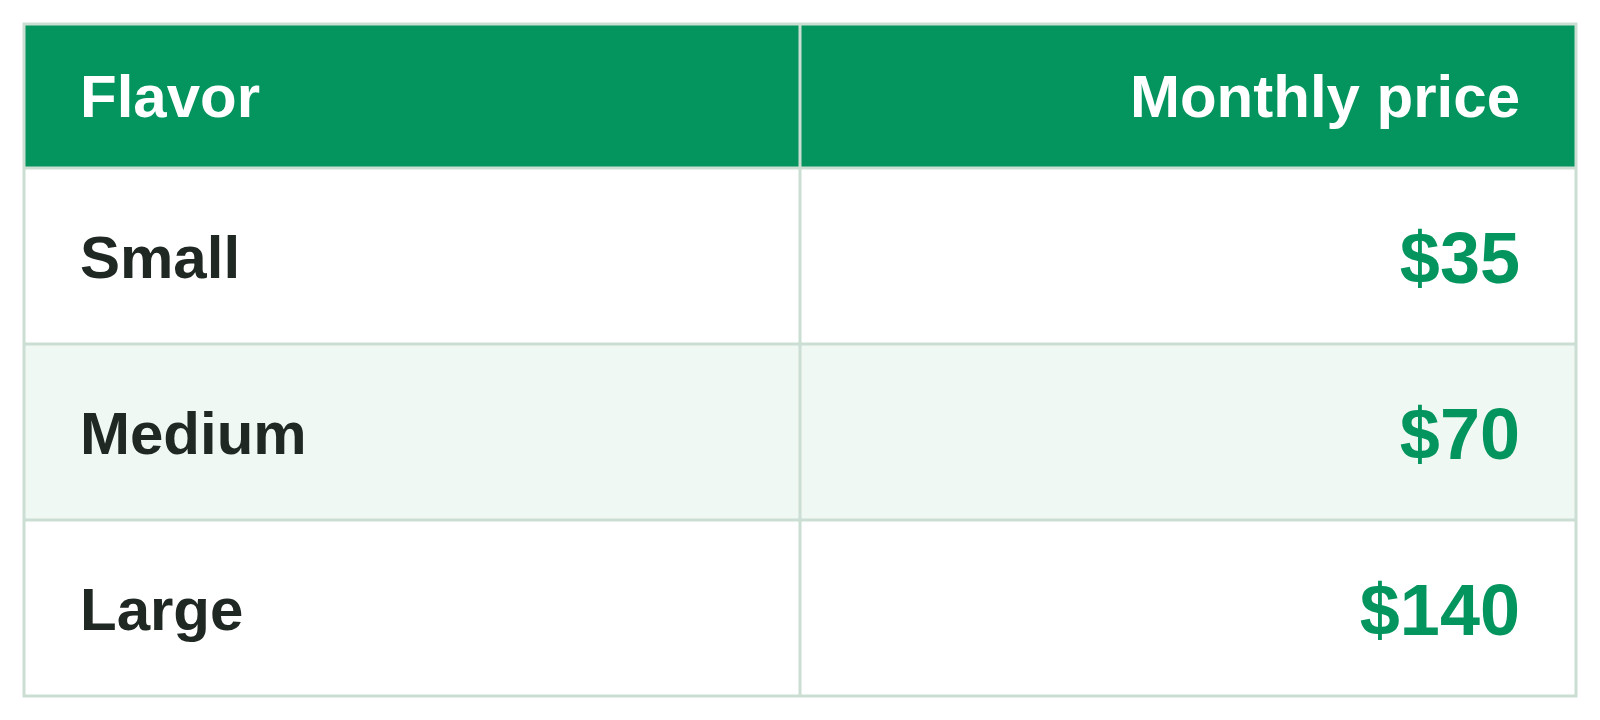
Zur Veranschaulichung: Small liegt mit 35 $/Monat um 8,75 $ unter vergleichbaren monatlichen Netzwerkkosten von 43,75 $ – das entspricht einer Ersparnis von 20 %. Dies ist ein hypothetischer Vergleich, kein gemessener Hyperscaler-Benchmark. Die tatsächlichen Einsparungen hängen von Region, Datenverkehr, öffentlichen IP-Adressen, VPN-Anforderungen und Supportumfang ab.
Bestätigen Sie vor der Bereitstellung die Verfügbarkeit der Pakete und die enthaltenen Leistungen.
Über CloudSigma
CloudSigma bietet flexible Cloud-Infrastruktur für Unternehmen und Service Provider, mit Schwerpunkt auf lokaler Bereitstellung, Partnerzusammenarbeit und Kontrolle über Cloud-Umgebungen.
Comments
No comments yet. Be the first.