Zašto koristiti virtualni router?
Vašim korisnicima potreban je pouzdan pristup aplikaciji, ali njezina baza podataka ne smije biti izložena internetu. Vaš tim treba administrativni pristup bez otvaranja svakog poslužitelja, a postojeći sustavi možda moraju ostati povezani dok se radna opterećenja sele u oblak. To su prvenstveno poslovni zahtjevi: održati usluge dostupnima, ograničiti nepotreban pristup i jasno odrediti mrežne odgovornosti.
Model CloudSigma Virtual Router odgovara na te potrebe objedinjavanjem ključnih mrežnih funkcija u jednom pristupniku. Umjesto da se svaka veza tretira kao izolirani zadatak, timovi mogu raditi prema zajedničkom dizajnu za rute, objavljene usluge i pravila pristupa.
Četiri slučaja korištenja pokazuju gdje taj pristup može pomoći:
- Segmentirane aplikacije: odvojite web, aplikacijska i podatkovna radna opterećenja te dopustite samo veze koje svaka usluga doista treba.
- Povezivost lokacija i oblaka: povežite prostore korisnika i okoline u oblaku ondje gdje podržani VPN aranžmani odgovaraju zahtjevu.
- Obrasci za MSP korisnike: pružite pružateljima upravljanih usluga dosljednu osnovu za mrežnu infrastrukturu korisnika, uz procjenu izolacije za svaku okolinu.
- Postupna migracija: zadržite potrebne veze dok se radna opterećenja sele između postojeće infrastrukture i platforme CloudSigma.
Očekivana korist je jednostavniji i ponovljiviji mrežni dizajn, a ne obećanje da svako radno opterećenje zahtijeva istu konfiguraciju. Započnite s onim što se mora povezati i onim što mora ostati privatno.
Što CloudSigma Virtual Router objedinjuje
Virtualni router u softveru prosljeđuje IP promet između mreža, koristeći informacije o usmjeravanju za odabir odlaznog puta.
Predviđena ponuda platforme CloudSigma objedinjuje WAN povezivost i ključne mrežne usluge u jedinstven model pristupnika, umjesto da od korisnika traži da svaku osnovnu funkciju sastavlja zasebno. Predloženi skup mogućnosti obuhvaća sedam područja:
- Statičko usmjeravanje i privatna mrežna sučelja: definirajte putove između priključenih mreža i drugih odredišta.
- DHCP poslužitelj: klijentima dodjeljuje mrežne postavke umjesto ručnog podešavanja svake adrese.
- DNS prosljeđivanje: prosljeđuje zahtjeve za razrješavanje imena nadređenom resolveru.
- Destination NAT i prosljeđivanje portova: preslikava odabrani dolazni promet na internu uslugu.
- Prosljeđivanje adresa 1:1: preslikava jednu adresu na drugu ondje gdje to zahtijeva mrežni dizajn.
- Vatrozid na sloju 4: kontrolira promet na temelju mrežnih adresa, transportnih protokola i portova.
- IPsec i OpenVPN: podrška za planirane VPN veze, uz naknadnu potvrdu trenutnih načina rada i uključenosti.
Jedna konfiguracijska točka može olakšati pregled ovisnosti aplikacija i pružiti zajednički obrazac za buduće okoline. Usmjeravanje, preslikavanje adresa i politika pristupa ostaju zasebni pojmovi: ruta čini odredište dostupnim, dok pravila vatrozida određuju koji je promet dopušten.
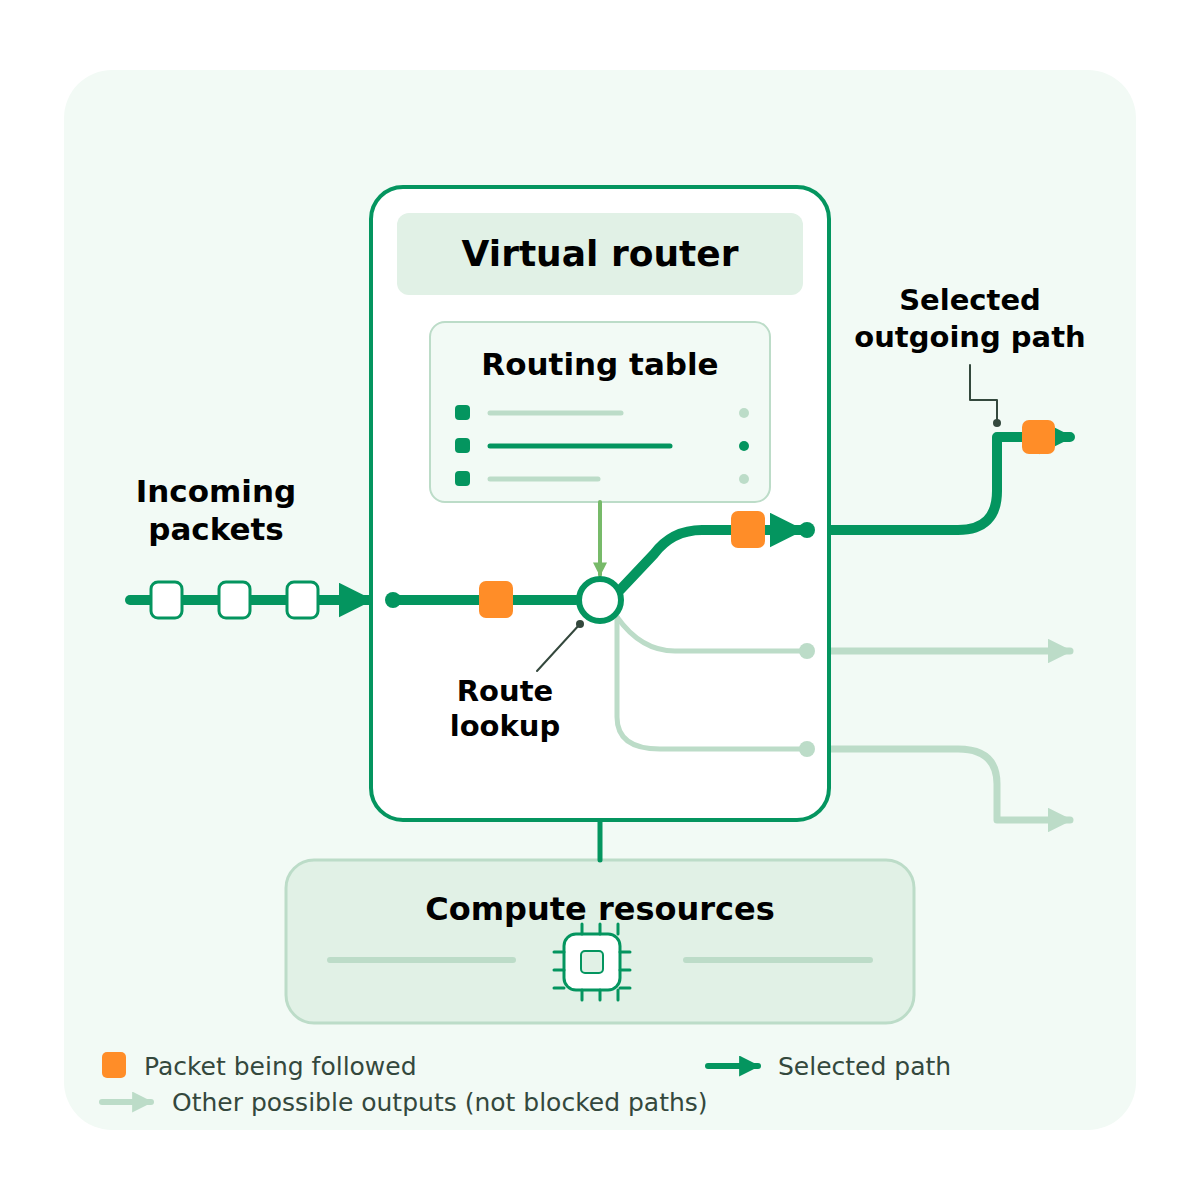
Slika 1. Usmjeravanje odabire odlazni put. Blijede linije prikazuju druge moguće izlaze, a ne blokirani promet.
Izvor opisuje model s jednom instancom, a ne potvrđenu upravljanu uslugu niti dizajn visoke dostupnosti. Prije implementacije potvrdite trenutne mogućnosti, mrežno povezivanje, javne IP adrese i opseg prometa, kapacitet te operativne odgovornosti. Dijagrami objašnjavaju koncepte; oni nisu provjereni planovi implementacije.
Kako: povežite troslojnu aplikaciju
Zamislite jednu aplikaciju s javnom web uslugom, privatnim aplikacijskim slojem i privatnom bazom podataka. Cilj je jasan put od weba preko aplikacije do podataka, bez davanja internetskim korisnicima izravnog pristupa internim slojevima.
- Odvojite segmente. Smjestite web, aplikacijska i podatkovna radna opterećenja na zasebne privatne mreže s odvojenim podmrežama. Priključite ih preko podržanih sučelja routera i provjerite temeljnu izolaciju. Pravila routera ne provjeravaju promet koji ostaje unutar iste LAN mreže.
- Definirajte potrebne putove. Zabilježite izvor, odredište, protokol i port za svaku dopuštenu vezu. Konfigurirajte rute i pravila pristupa za promet od weba prema aplikaciji i od aplikacije prema bazi podataka. Ograničite administraciju na odobrene izvore i privatni pristupni put; nemojte odobravati opći pristup između slojeva.
- Izložite samo web uslugu i testirajte. Konfigurirajte potreban destination NAT ili preslikavanje portova prema web sloju, uz odgovarajuća pravila vatrozida. Aplikacijske i usluge baze podataka neka ostanu neizložene. Testirajte dopuštene veze, povratne putove i uskraćeni pristup, uključujući pokušaje izravnog pristupa bazi podataka s web sloja ili s interneta.
- Dodijelite operativno vlasništvo. Dogovorite tko održava konfiguraciju, zakrpe, sigurnosne kopije i nadzor te kako se pregledavaju promjene. Prije produkcijske uporabe provjerite reprezentativan aplikacijski promet i zahtjeve za oporavak. Održavajte kartu pristupa ažurnom kako se aplikacija mijenja.
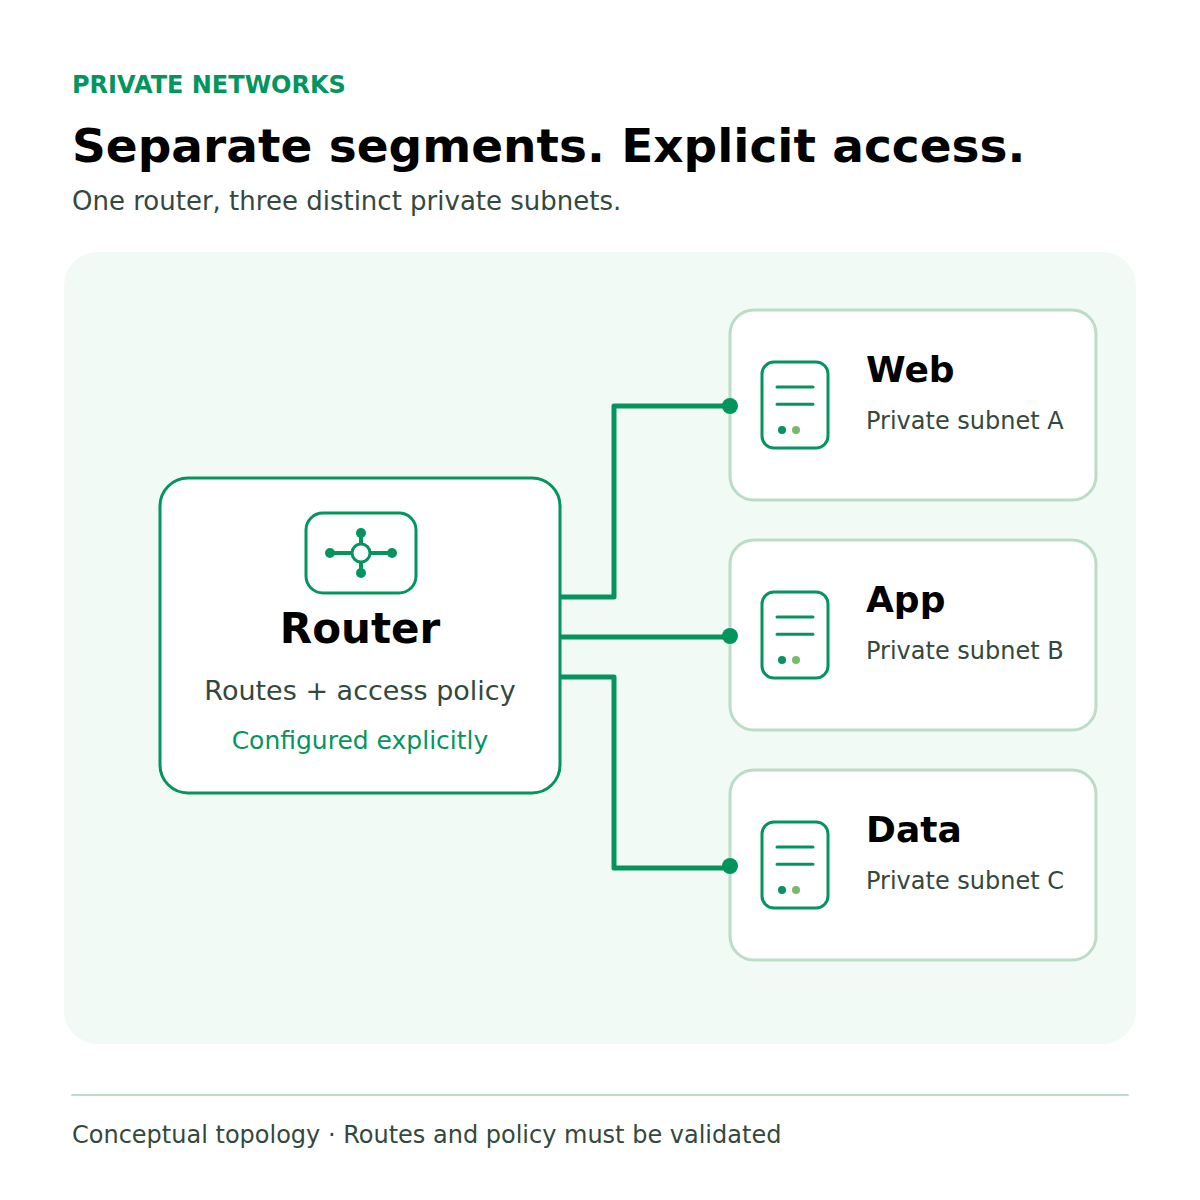
Slika 2. Konceptualna segmentacija aplikacije: tri privatne mreže, s eksplicitno konfiguriranim rutama i politikom pristupa.
Razgovarajte s tvrtkom CloudSigma o zahtjevima povezivosti i pristupa vaše aplikacije kako biste procijenili odgovara li model Virtual Router vašoj okolini.
Cijene i potencijalne uštede
Cjenovni model nudi tri mjesečne opcije:
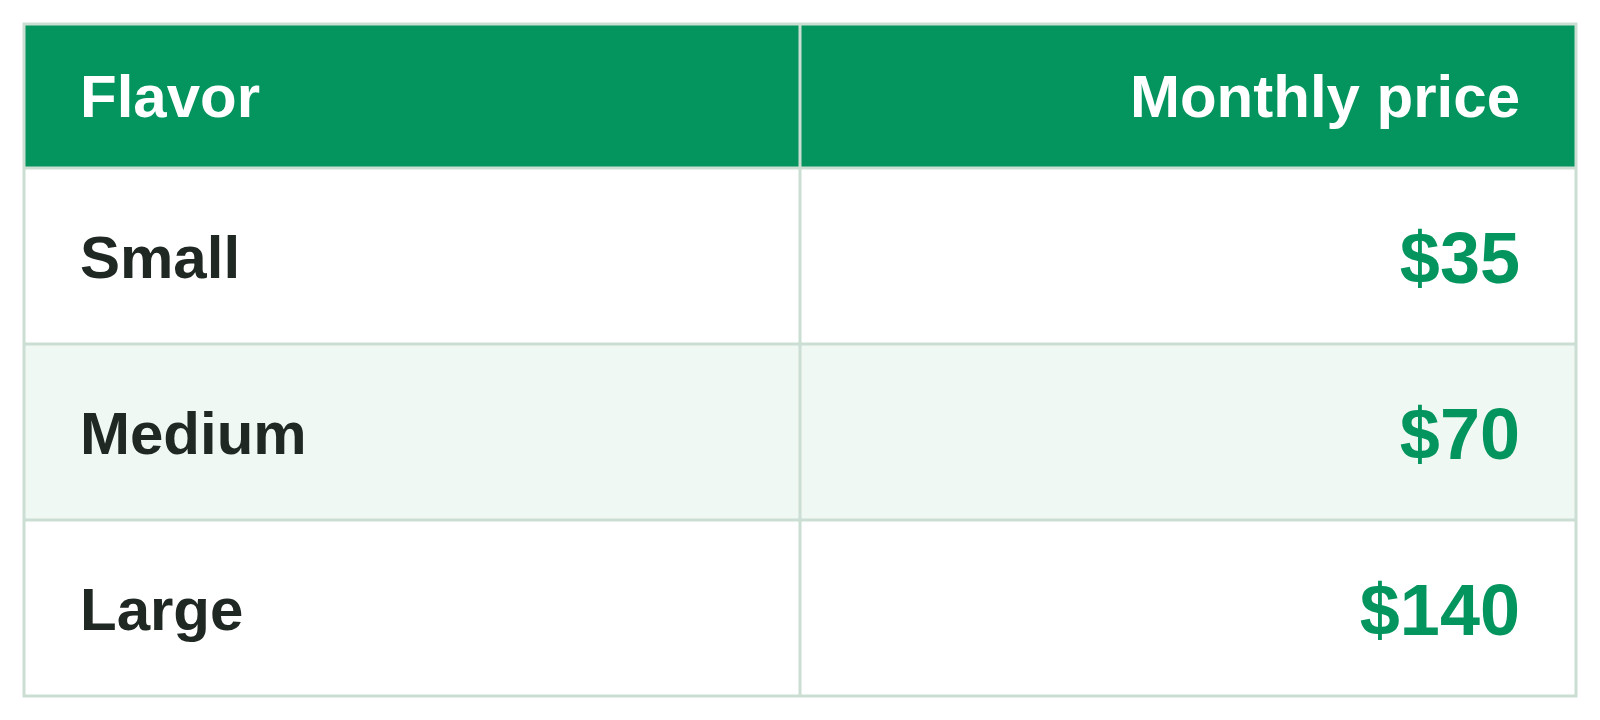
Radi ilustracije, opcija Small po cijeni od 35 $/mjesečno je 8,75 $ jeftinija od usporedivog mjesečnog troška mreže od 43,75 $ — ušteda od 20 %. Riječ je o hipotetskoj usporedbi, a ne izmjerenom referentnom testu hyperscalera. Stvarne uštede ovise o regiji, prometu, javnim IP adresama, VPN zahtjevima i opsegu podrške.
Prije implementacije potvrdite dostupnost paketa i uključene usluge.
O tvrtki CloudSigma
CloudSigma pruža fleksibilnu infrastrukturu u oblaku za poduzeća i pružatelje usluga, s naglaskom na lokalnu isporuku, suradnju s partnerima i kontrolu nad okolinama u oblaku.
Comments
No comments yet. Be the first.