¿Por qué usar un router virtual?
Sus clientes necesitan un acceso fiable a una aplicación, pero su base de datos no debe estar expuesta a internet. Su equipo necesita acceso administrativo sin abrir todos los servidores, y es posible que los sistemas existentes deban seguir conectados a medida que las cargas de trabajo se trasladan a la nube. Son requisitos de negocio ante todo: mantener los servicios accesibles, limitar el acceso innecesario y definir con claridad las responsabilidades de red.
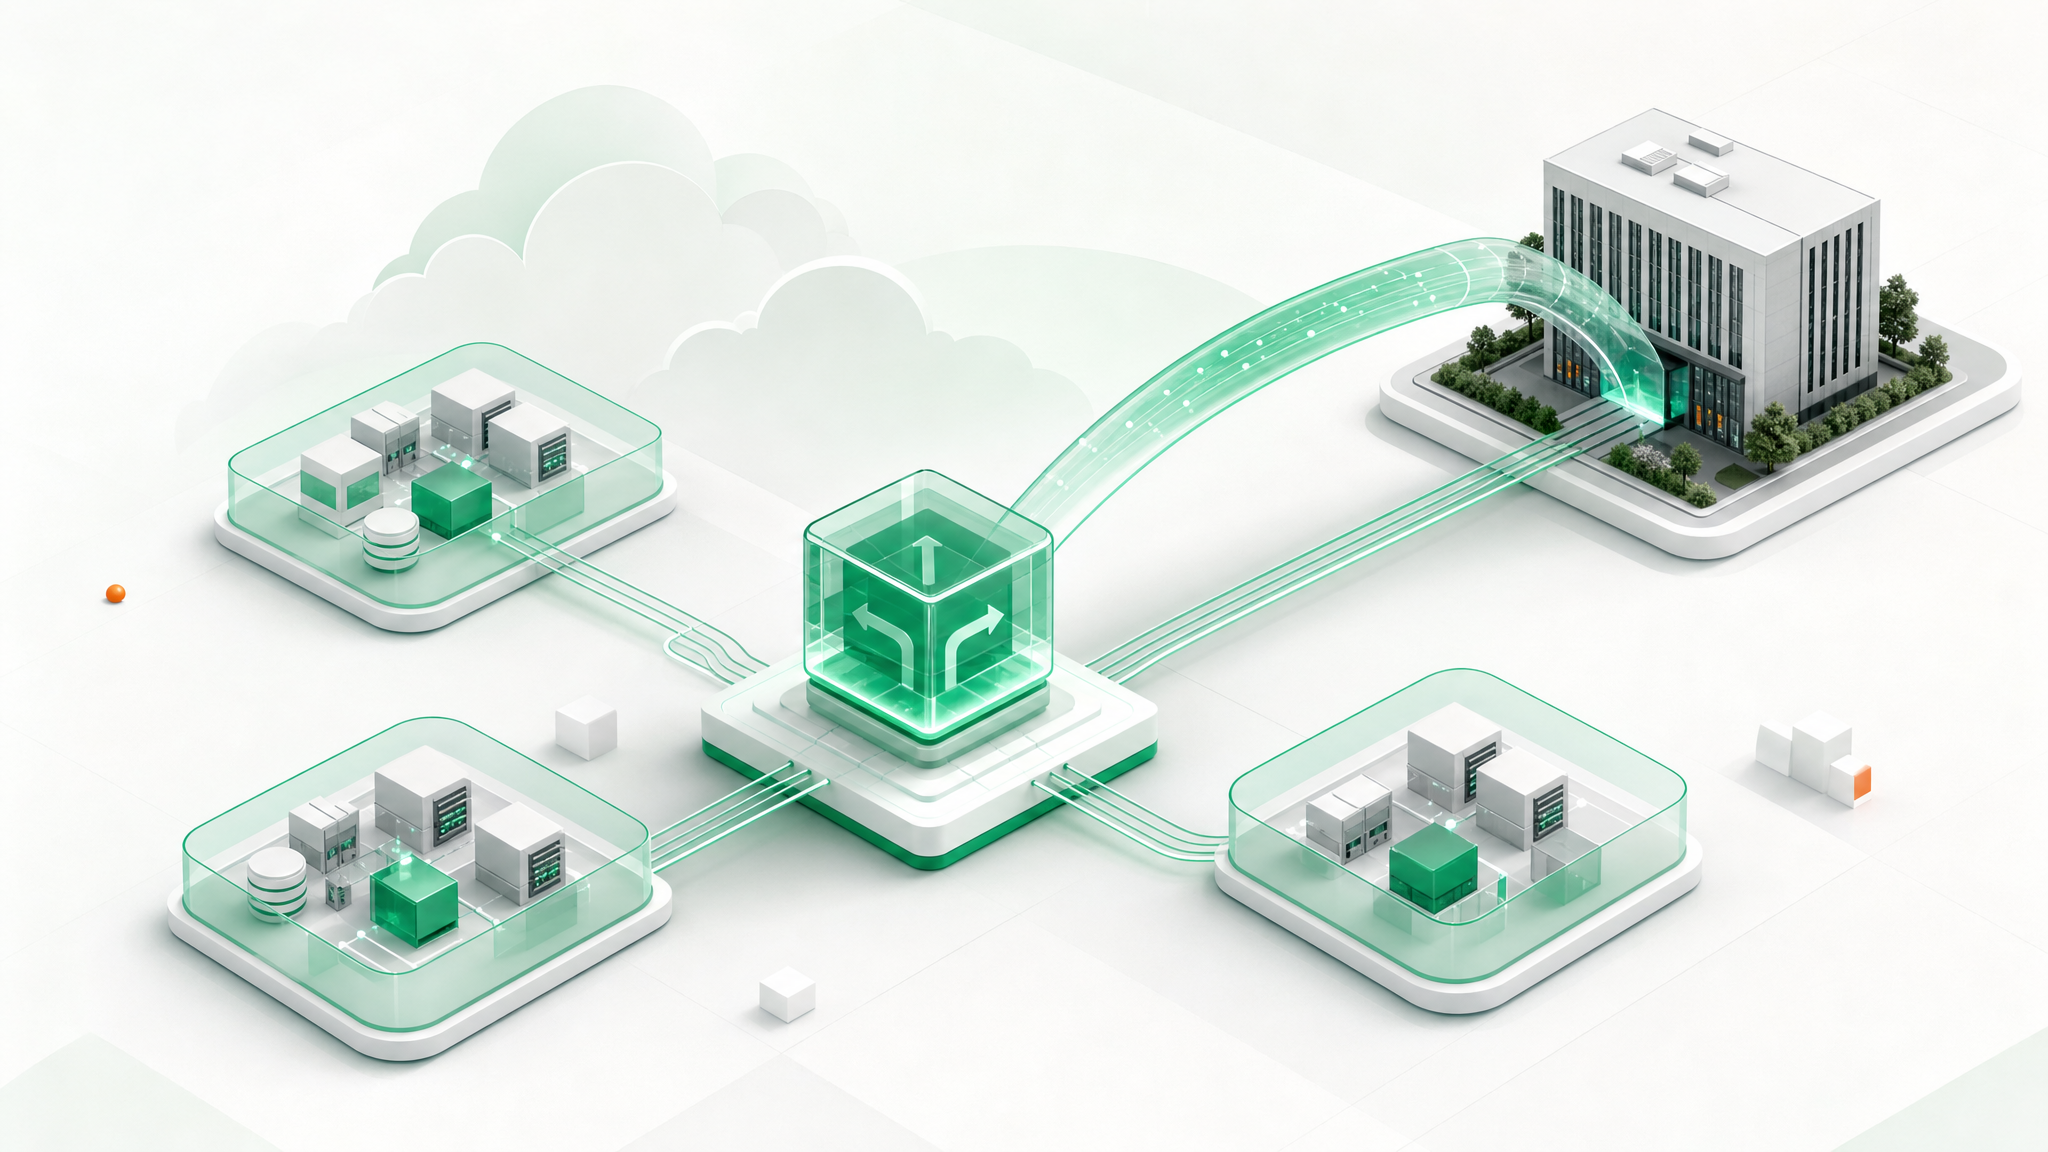
El modelo CloudSigma Virtual Router responde a estas necesidades al reunir las funciones de red esenciales en una sola puerta de enlace. En lugar de tratar cada conexión como una tarea aislada, los equipos pueden trabajar a partir de un diseño común para rutas, servicios publicados y reglas de acceso.
Cuatro casos de uso ilustran dónde puede ayudar este enfoque:
- Aplicaciones segmentadas: separe las cargas de trabajo web, de aplicación y de datos, permitiendo las conexiones que cada servicio realmente necesita.
- Conectividad entre sedes y la nube: conecte las instalaciones de los clientes y los entornos en la nube cuando las configuraciones VPN compatibles se ajusten al requisito.
- Patrones para clientes de MSP: ofrezca a los proveedores de servicios gestionados una base coherente para la red de sus clientes, con el aislamiento evaluado para cada entorno.
- Migración por fases: mantenga las conexiones necesarias mientras las cargas de trabajo se trasladan entre la infraestructura existente y CloudSigma.
El beneficio previsto es un diseño de red más sencillo y repetible, no la promesa de que todas las cargas de trabajo necesiten la misma configuración. Comience por lo que debe conectarse y lo que debe permanecer privado.
Lo que reúne CloudSigma Virtual Router
Un router virtual reenvía tráfico IP entre redes por software, utilizando información de enrutamiento para seleccionar una ruta de salida.
La oferta prevista de CloudSigma consolida la conectividad WAN y los servicios de red esenciales en un único modelo de puerta de enlace, en lugar de pedir a los clientes que ensamblen por separado cada función básica. Su conjunto de capacidades propuesto abarca siete áreas:
- Enrutamiento estático e interfaces de red privada: defina rutas entre las redes conectadas y otros destinos.
- Servidor DHCP: proporcione la configuración de red a los clientes en lugar de configurar cada dirección manualmente.
- Reenvío de DNS: transmita las solicitudes de resolución de nombres a un resolvedor ascendente.
- NAT de destino y reenvío de puertos: asigne el tráfico entrante seleccionado a un servicio interno.
- Reenvío de direcciones 1:1: asigne una dirección a otra cuando el diseño de red lo requiera.
- Firewall de capa 4: controle el tráfico en función de las direcciones de red, los protocolos de transporte y los puertos.
- IPsec y OpenVPN: admita conexiones VPN planificadas, con los modos actuales y su inclusión pendientes de confirmación.
Un único punto de configuración puede facilitar la revisión de las dependencias de las aplicaciones y ofrecer un patrón común para futuros entornos. El enrutamiento, la asignación de direcciones y la política de acceso siguen siendo elementos distintos: una ruta hace que un destino sea alcanzable, mientras que las reglas de firewall determinan qué tráfico está permitido.
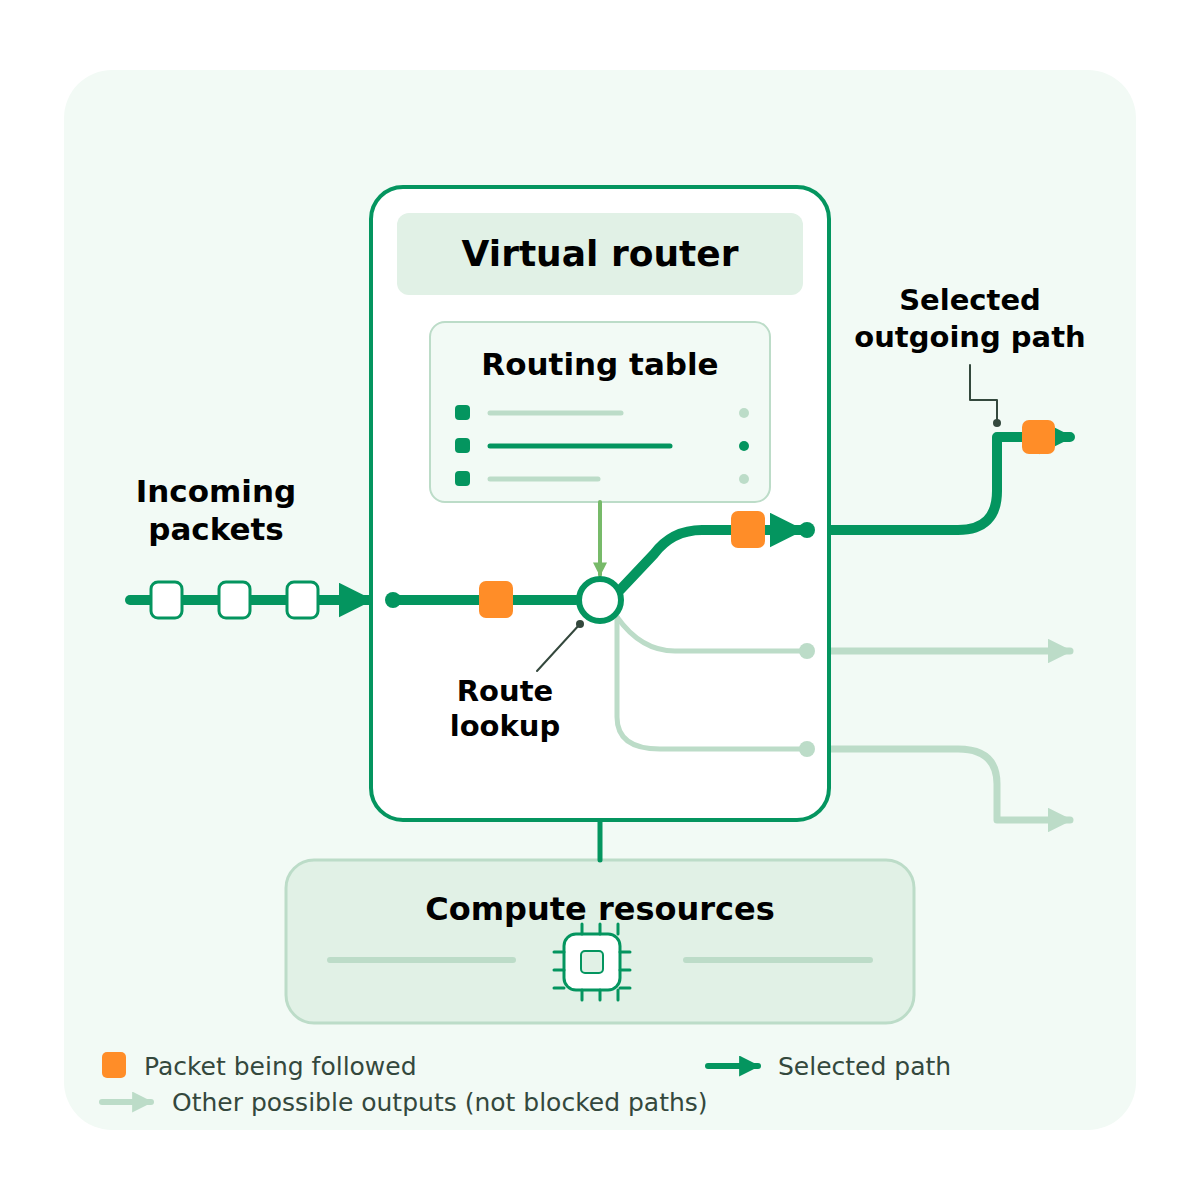
Figura 1. El enrutamiento selecciona una ruta de salida. Las líneas tenues muestran otras salidas posibles, no tráfico bloqueado.
La fuente describe un modelo de instancia única, no un servicio gestionado confirmado ni un diseño de alta disponibilidad. Antes del despliegue, confirme las capacidades actuales, la conexión a la red, la IP pública y el alcance del tráfico, la capacidad y las responsabilidades operativas. Los diagramas explican conceptos; no son planes de despliegue validados.
Cómo: conectar una aplicación de tres capas
Considere una aplicación con un servicio web público, una capa de aplicación privada y una base de datos privada. El objetivo es una ruta clara de la web a la aplicación y a los datos, sin dar a los usuarios de internet acceso directo a las capas internas.
- Separe los segmentos. Coloque las cargas de trabajo web, de aplicación y de datos en redes privadas distintas con subredes independientes. Conéctelas mediante interfaces de router compatibles y verifique el aislamiento subyacente. Las reglas del router no inspeccionan el tráfico que permanece dentro de la misma LAN.
- Defina las rutas necesarias. Registre el origen, el destino, el protocolo y el puerto de cada conexión permitida. Configure rutas y reglas de acceso para el tráfico de la web a la aplicación y de la aplicación a la base de datos. Restrinja la administración a orígenes aprobados y a una ruta de acceso privada; no conceda acceso general entre capas.
- Exponga únicamente el servicio web y pruebe. Configure el NAT de destino o la asignación de puertos necesarios hacia la capa web, con las reglas de firewall correspondientes. Mantenga sin exponer los servicios de aplicación y de base de datos. Pruebe las conexiones permitidas, las rutas de retorno y los accesos denegados, incluidos los intentos de llegar a la base de datos directamente desde la capa web o desde internet.
- Asigne la responsabilidad operativa. Acuerde quién mantiene la configuración, los parches, las copias de seguridad y la supervisión, y cómo se revisan los cambios. Compruebe el tráfico representativo de la aplicación y los requisitos de recuperación antes de pasar a producción. Mantenga actualizado el mapa de accesos a medida que cambie la aplicación.
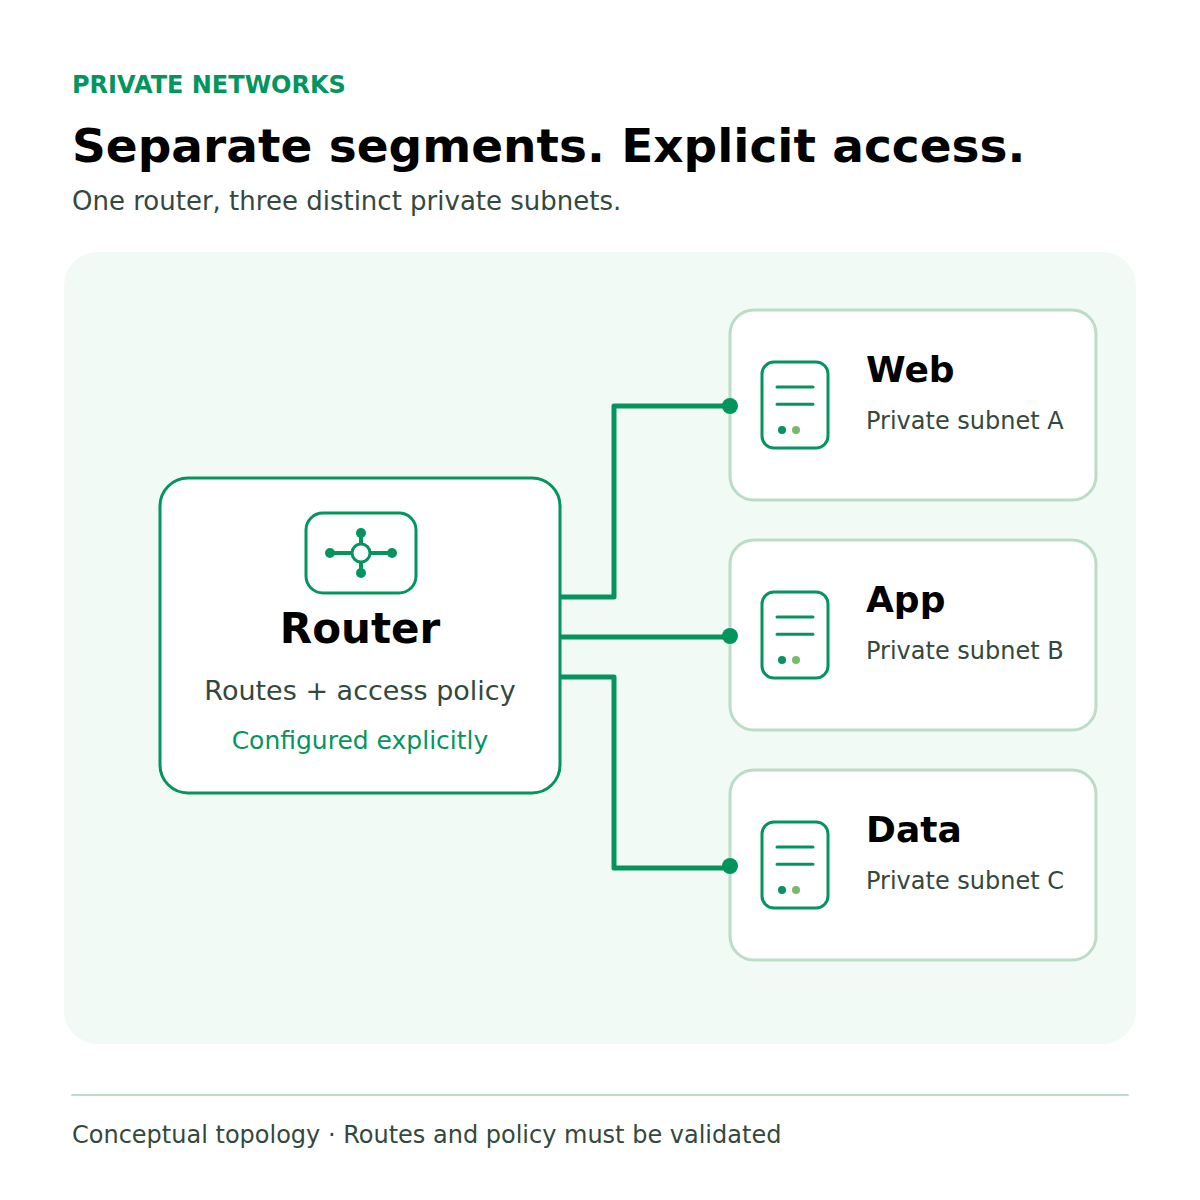
Figura 2. Segmentación conceptual de aplicaciones: tres redes privadas, con rutas y política de acceso configuradas explícitamente.
Comente con CloudSigma los requisitos de conectividad y acceso de su aplicación para evaluar si el modelo Virtual Router se adapta a su entorno.
Precios y posibles ahorros
El modelo de precios ofrece tres opciones mensuales:
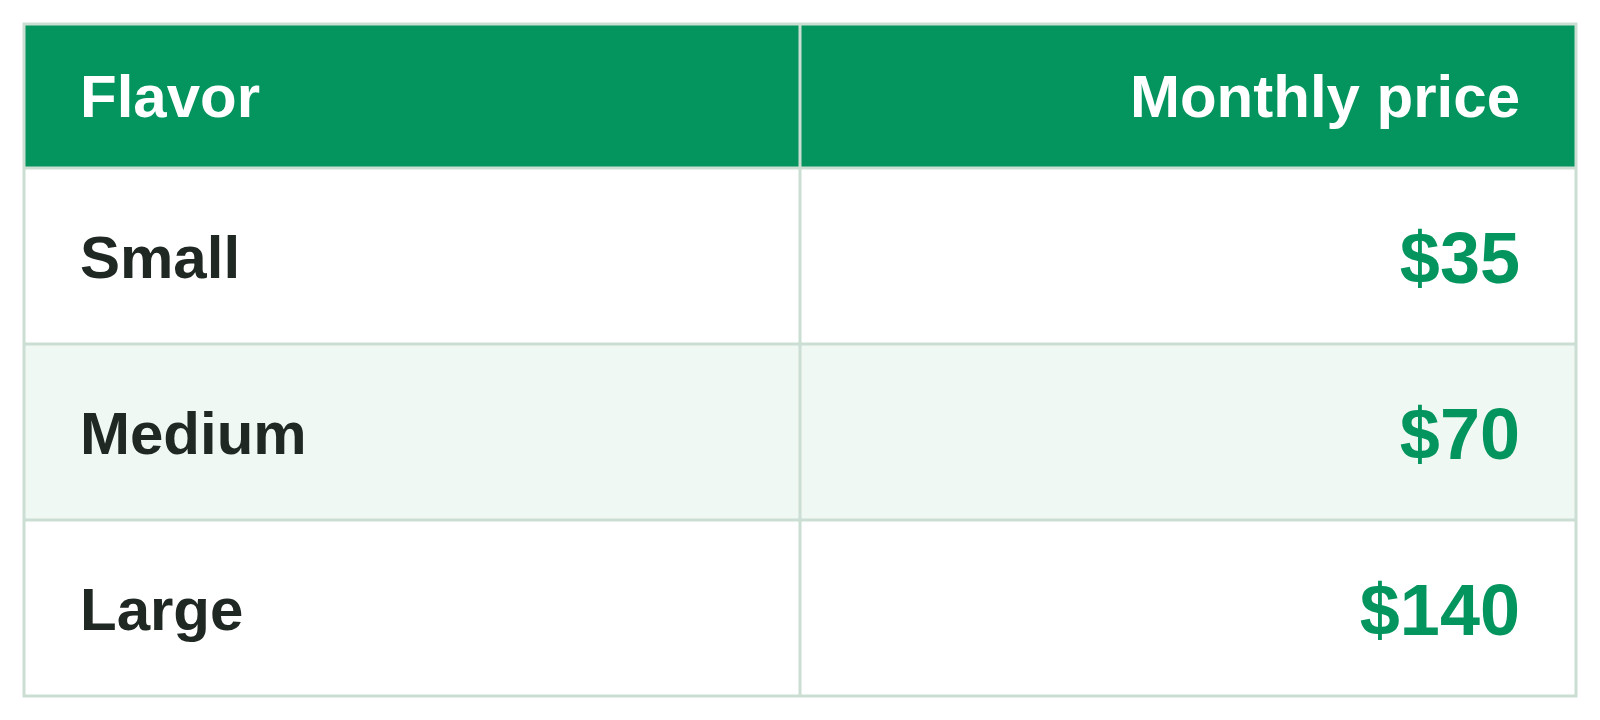
A modo de ilustración, Small a $35/mes es $8,75 menos que un costo mensual de red comparable de $43,75, lo que supone un ahorro del 20 %. Se trata de una comparación hipotética, no de una medición de referencia frente a un hiperescalador. Los ahorros reales dependen de la región, el tráfico, las IP públicas, los requisitos de VPN y el alcance del soporte.
Confirme la disponibilidad de los paquetes y los servicios incluidos antes del despliegue.
Acerca de CloudSigma
CloudSigma ofrece infraestructura en la nube flexible para empresas y proveedores de servicios, con un enfoque en la entrega local, la colaboración con socios y el control sobre los entornos en la nube.
Comments
No comments yet. Be the first.