Miért érdemes virtuális routert használni?
Ügyfelei megbízható hozzáférést igényelnek egy alkalmazáshoz, de annak adatbázisa nem lehet elérhető az internetről. Csapatának adminisztratív hozzáférésre van szüksége anélkül, hogy minden szervert megnyitna, a meglévő rendszereknek pedig kapcsolatban kell maradniuk, miközben a munkaterhelések a felhőbe költöznek. Ezek elsősorban üzleti követelmények: a szolgáltatásokat elérhetővé tartani, a szükségtelen hozzáférést korlátozni, és egyértelműen meghatározni a hálózati felelősségi köröket.
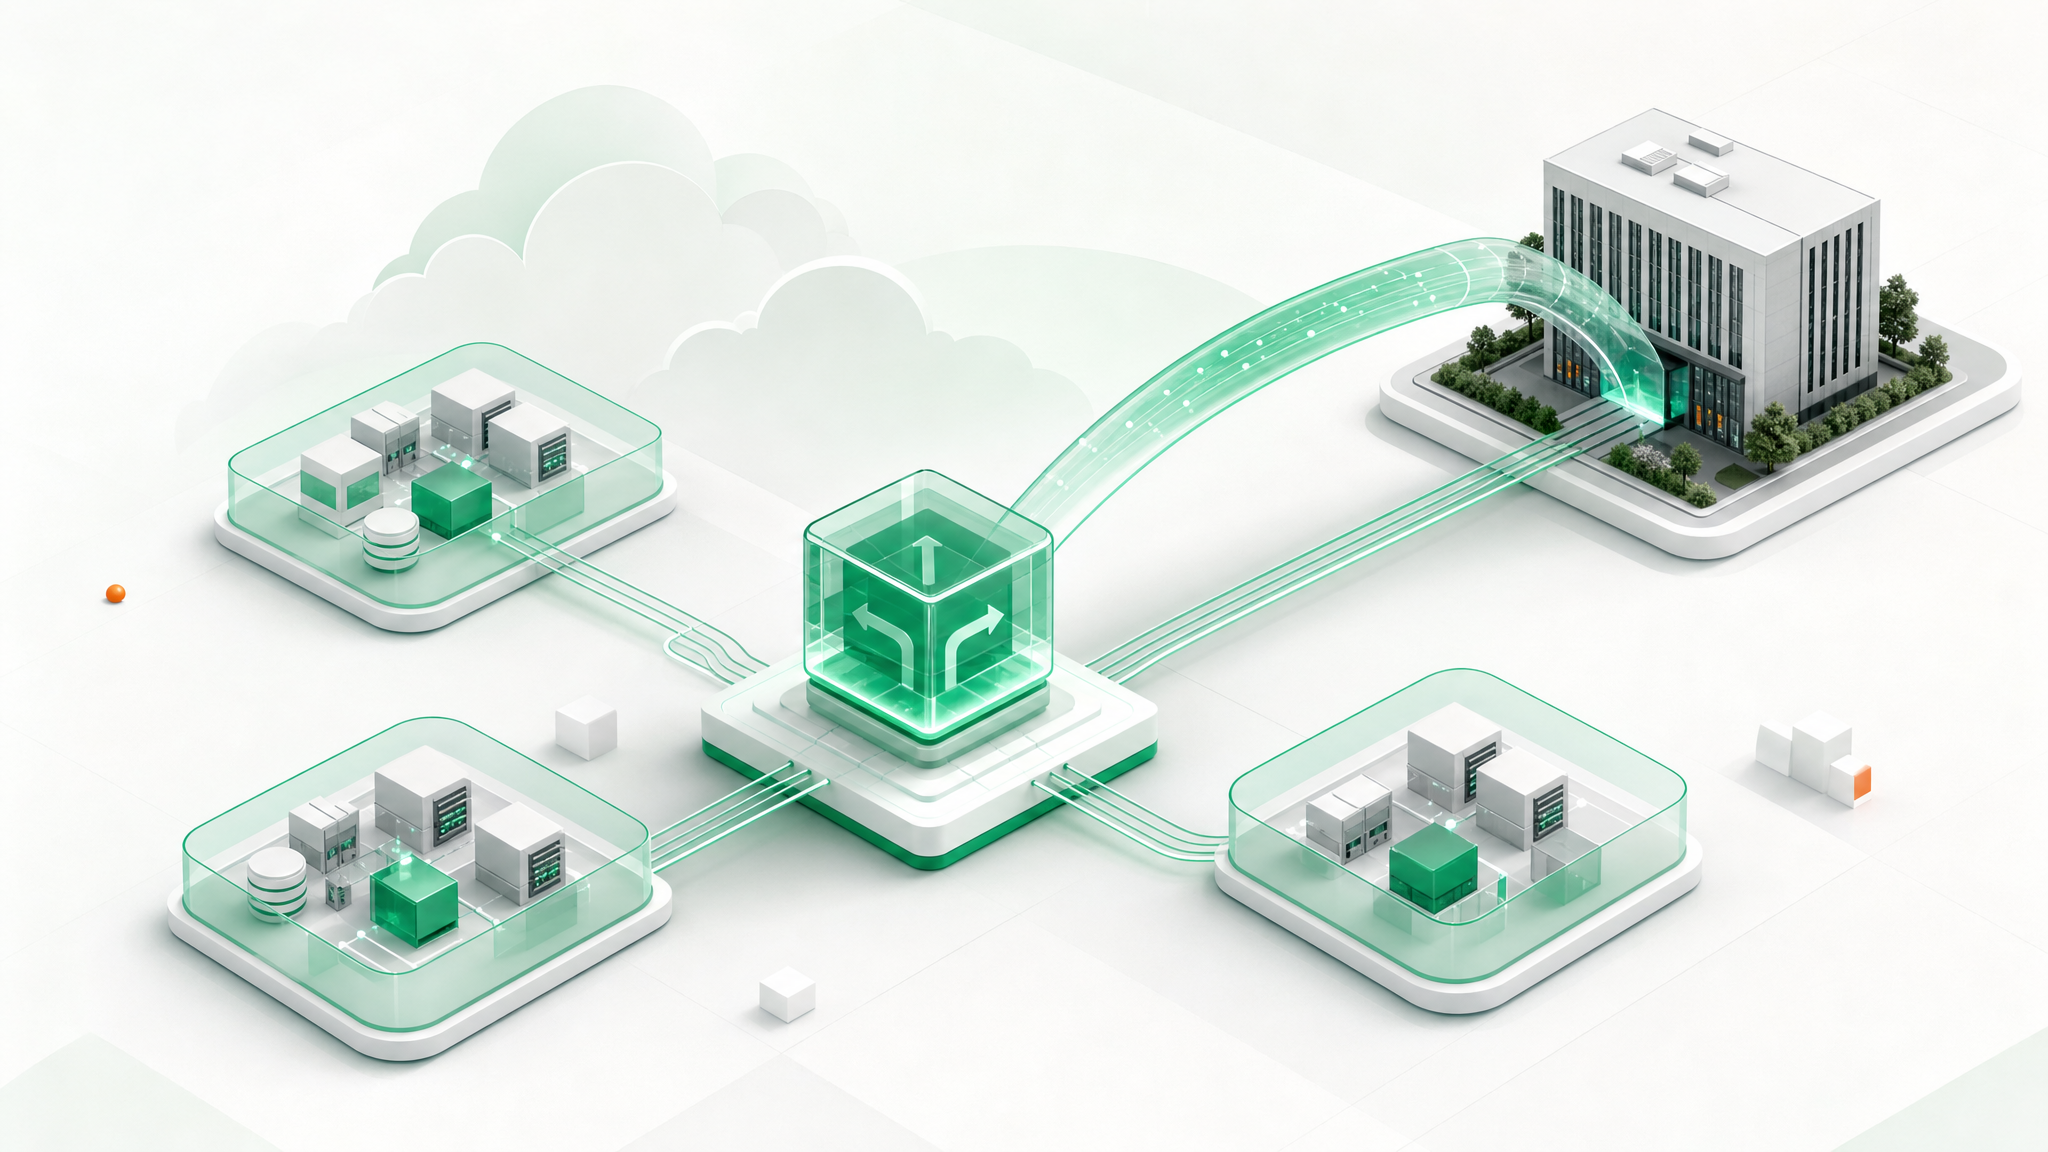
A CloudSigma Virtual Router modell úgy felel meg ezeknek az igényeknek, hogy a alapvető hálózati funkciókat egyetlen átjáróban egyesíti. Ahelyett, hogy minden kapcsolatot különálló feladatként kezelnének, a csapatok közös tervből dolgozhatnak az útvonalak, a közzétett szolgáltatások és a hozzáférési szabályok tekintetében.
Négy felhasználási eset mutatja be, hol segíthet ez a megközelítés:
- Szegmentált alkalmazások: a webes, az alkalmazás- és az adat-munkaterhelések szétválasztása, csak azokat a kapcsolatokat engedélyezve, amelyekre az egyes szolgáltatásoknak ténylegesen szükségük van.
- Telephelyek és felhő összekapcsolása: ügyféltelephelyek és felhőkörnyezetek összekötése ott, ahol a támogatott VPN-megoldások megfelelnek a követelménynek.
- MSP ügyfélminták: egységes alapot ad a felügyelt szolgáltatást nyújtó cégeknek (MSP) az ügyfélhálózatokhoz, a szeparáció környezetenkénti értékelésével.
- Fokozatos migráció: a szükséges kapcsolatok fenntartása, miközben a munkaterhelések a meglévő infrastruktúra és a CloudSigma között költöznek.
A cél egy egyszerűbb, jobban megismételhető hálózati kialakítás, nem pedig az az ígéret, hogy minden munkaterheléshez ugyanaz a konfiguráció szükséges. Induljon ki abból, minek kell kapcsolódnia, és minek kell privátnak maradnia.
Mit fog össze a CloudSigma Virtual Router?
A virtuális router szoftveresen továbbítja az IP-forgalmat a hálózatok között, az útválasztási információk alapján választva ki a kimenő útvonalat.
A tervezett CloudSigma-ajánlat a WAN-kapcsolatot és az alapvető hálózati szolgáltatásokat egyetlen átjáró-modellben egyesíti, ahelyett, hogy az ügyfeleknek kellene külön-külön összeállítaniuk az egyes alapfunkciókat. A javasolt képességkészlet hét területet fed le:
- Statikus útválasztás és privát hálózati interfészek: útvonalak meghatározása a csatlakoztatott hálózatok és más célok között.
- DHCP-szerver: hálózati beállítások biztosítása a kliensek számára, az egyes címek kézi beállítása helyett.
- DNS-továbbítás: a névfeloldási kérések továbbítása egy felsőbb szintű feloldónak.
- Destination NAT és portátirányítás: a kiválasztott bejövő forgalom hozzárendelése egy belső szolgáltatáshoz.
- 1:1 címátirányítás: egy cím hozzárendelése egy másikhoz, ahol a hálózati kialakítás ezt megköveteli.
- 4. rétegű tűzfal: a forgalom szabályozása hálózati címek, szállítási protokollok és portok alapján.
- IPsec és OpenVPN: tervezett VPN-kapcsolatok támogatása, a jelenlegi módok és az elérhetőség megerősítésére váró módon.
Egyetlen konfigurációs pont megkönnyítheti az alkalmazásfüggőségek áttekintését, és közös mintát adhat a jövőbeli környezetekhez. Az útválasztás, a címleképezés és a hozzáférési szabályzat elkülönül egymástól: az útvonal elérhetővé tesz egy célt, a tűzfalszabályok pedig meghatározzák, melyik forgalom engedélyezett.
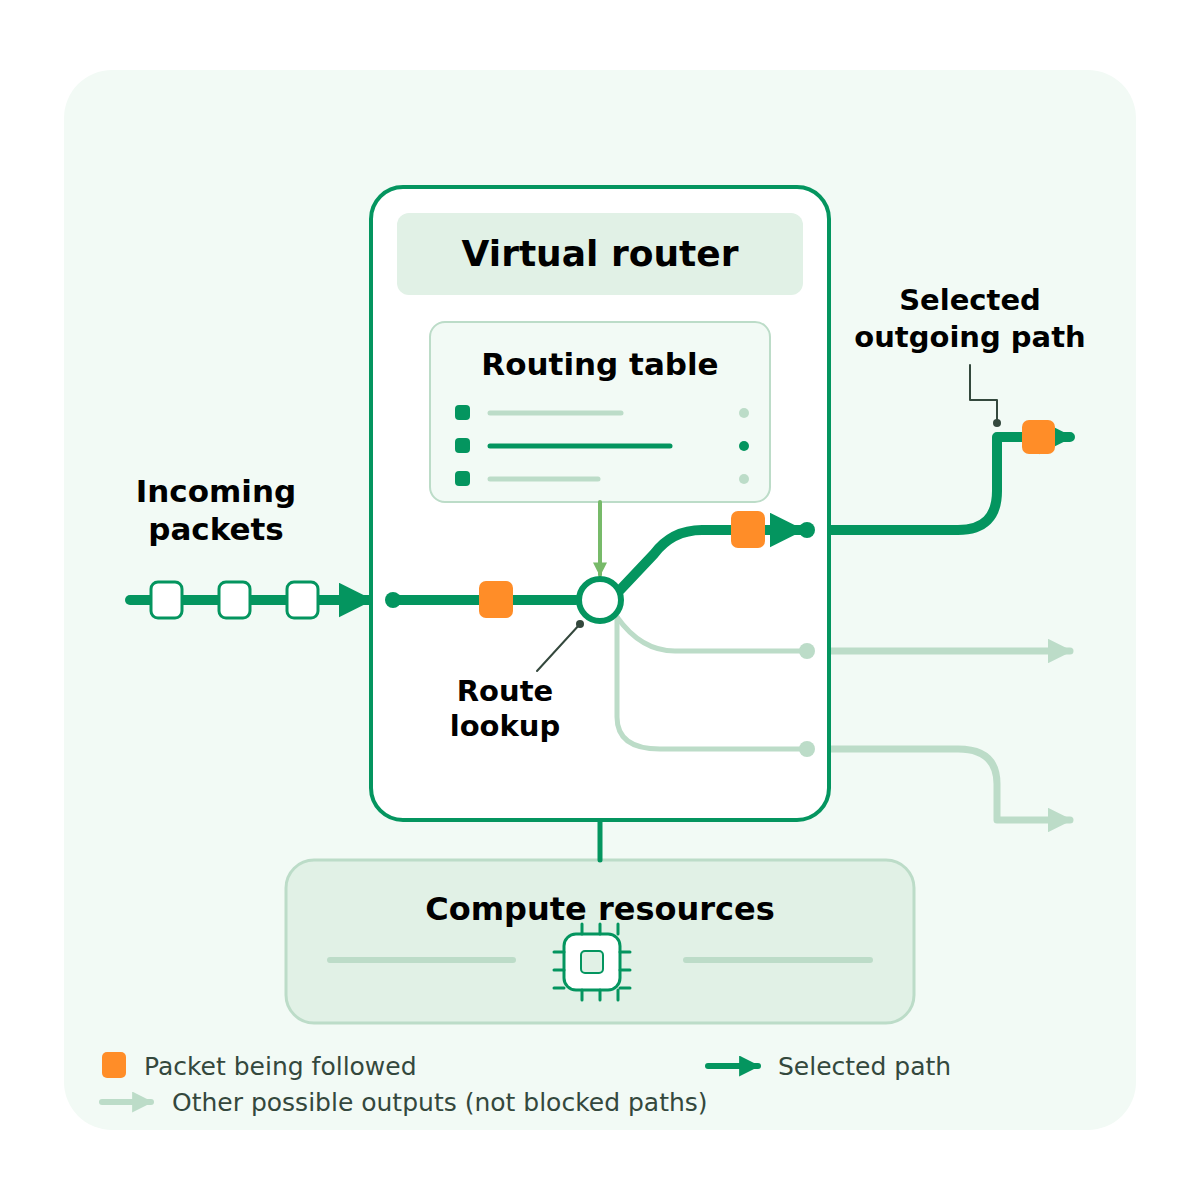
1. ábra. Az útválasztás kiválasztja a kimenő útvonalat. A halvány vonalak más lehetséges kimeneteket jelölnek, nem blokkolt forgalmat.
A forrás egyetlen példányos modellt ír le, nem megerősített felügyelt szolgáltatást vagy magas rendelkezésre állású kialakítást. A telepítés előtt erősítse meg a jelenlegi képességeket, a hálózati csatlakoztatást, a publikus IP-címeket és a forgalom hatókörét, a kapacitást és az üzemeltetési felelősségeket. Az ábrák fogalmakat magyaráznak; nem validált telepítési tervek.
Hogyan: háromrétegű alkalmazás összekapcsolása
Vegyünk egy alkalmazást egy publikus webes szolgáltatással, egy privát alkalmazásréteggel és egy privát adatbázissal. A cél egy világos útvonal a webes rétegtől az alkalmazáson át az adatokig, anélkül, hogy az internetes felhasználók közvetlenül elérnék a belső rétegeket.
- Válassza szét a szegmenseket. Helyezze a webes, az alkalmazás- és az adat-munkaterheléseket külön privát hálózatokra, külön alhálózatokkal. Csatlakoztassa őket a támogatott router-interfészeken keresztül, és ellenőrizze az alapul szolgáló izolációt. A router szabályai nem vizsgálják azt a forgalmat, amely ugyanazon a LAN-on belül marad.
- Határozza meg a szükséges útvonalakat. Rögzítse minden engedélyezett kapcsolat forrását, célját, protokollját és portját. Állítsa be az útvonalakat és a hozzáférési szabályokat a web–alkalmazás és az alkalmazás–adatbázis forgalomhoz. Az adminisztrációt korlátozza jóváhagyott forrásokra és egy privát hozzáférési útvonalra; ne adjon általános hozzáférést a rétegek között.
- Csak a webes szolgáltatást tegye közzé, és tesztelje. Állítsa be a szükséges destination NAT-ot vagy portleképezést a webes réteghez, megfelelő tűzfalszabályokkal. Az alkalmazás- és az adatbázis-szolgáltatásokat ne tegye közzé. Tesztelje az engedélyezett kapcsolatokat, a visszirányú útvonalakat és a megtagadott hozzáférést, beleértve az adatbázis közvetlen elérésére tett kísérleteket a webes rétegből vagy az internetről.
- Jelölje ki az üzemeltetési felelősöket. Egyezzenek meg arról, ki tartja karban a konfigurációt, a javításokat, a mentéseket és a monitorozást, és hogyan történik a változtatások felülvizsgálata. Éles használat előtt ellenőrizze a reprezentatív alkalmazásforgalmat és a helyreállítási követelményeket. Tartsa naprakészen a hozzáférési térképet az alkalmazás változásával.
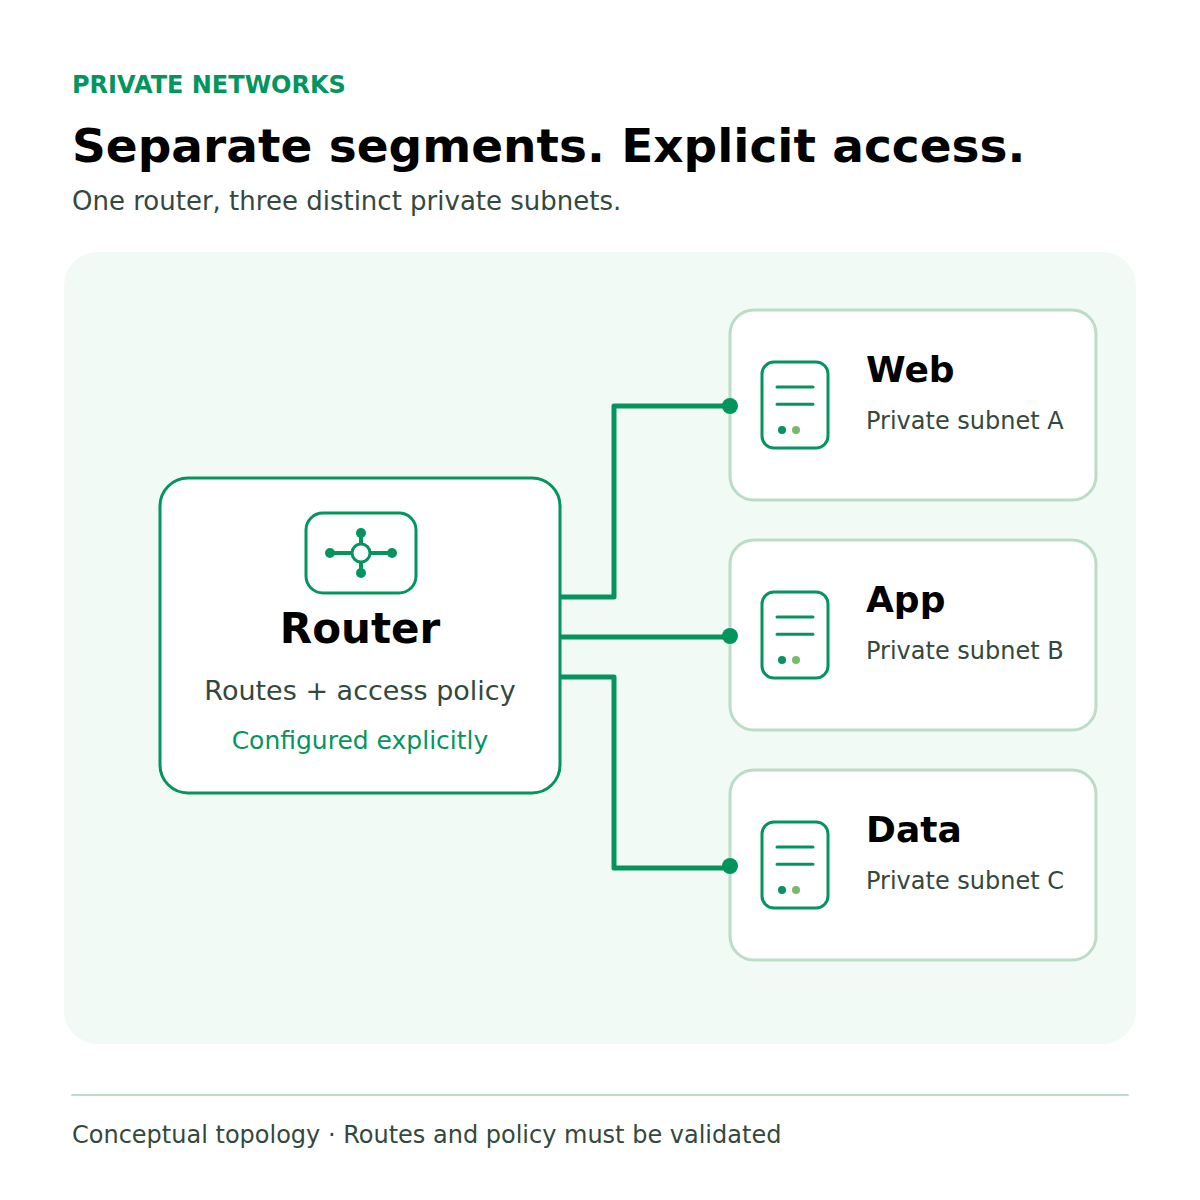
2. ábra. Fogalmi alkalmazásszegmentálás: három privát hálózat, az útvonalak és a hozzáférési szabályzat explicit beállításával.
Beszélje meg alkalmazása kapcsolódási és hozzáférési követelményeit a CloudSigma-val, hogy felmérjék, megfelel-e a Virtual Router modell az Ön környezetének.
Árazás és lehetséges megtakarítás
Az árazási modell három havi opciót kínál:
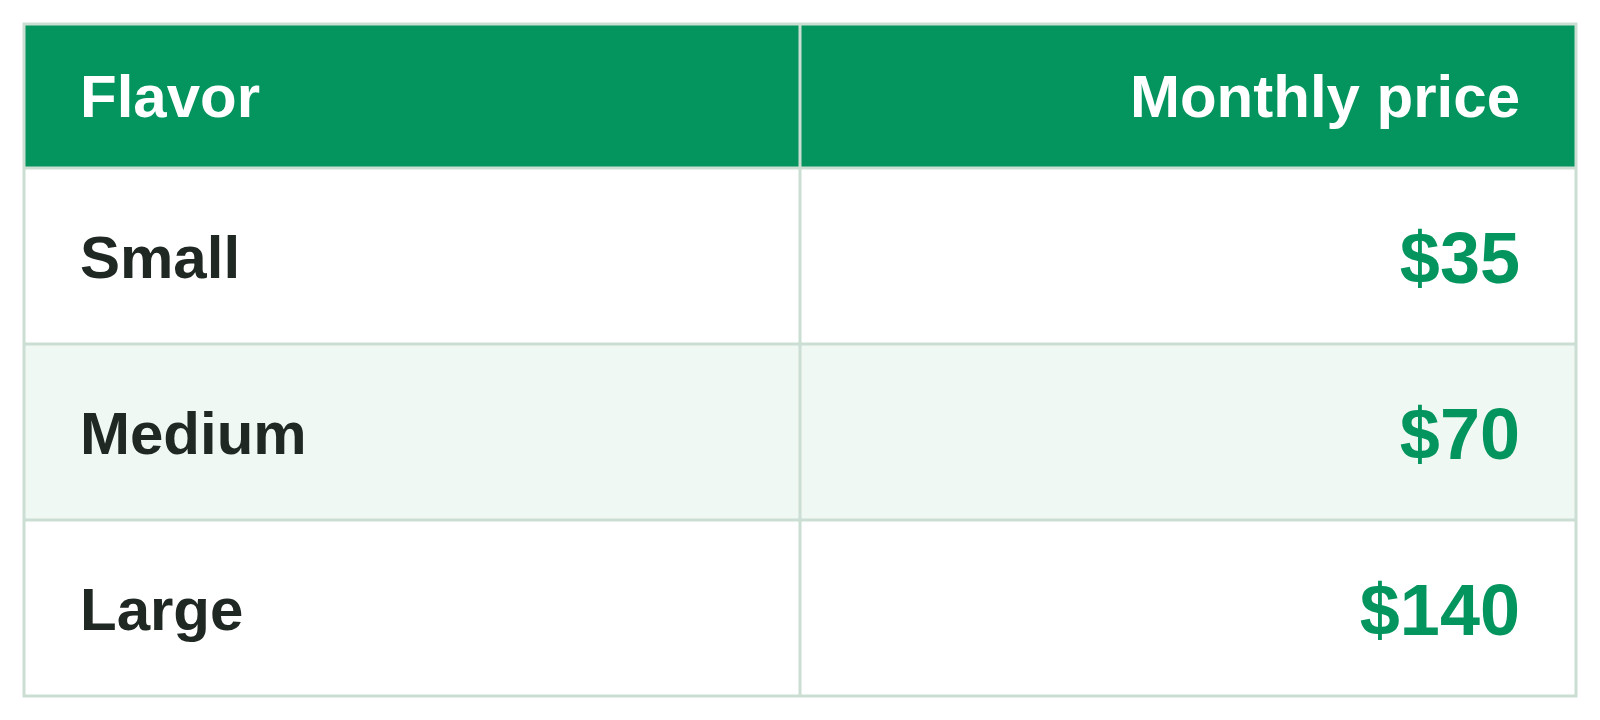
Szemléltetésül: a Small csomag havi 35 USD-s ára 8,75 USD-vel alacsonyabb, mint az azonos tartalmú, havi 43,75 USD-s hálózati költség – ez 20%-os megtakarítást jelent. Ez egy hipotetikus összehasonlítás, nem mért hiperskálázós referenciaérték. A tényleges megtakarítás a régiótól, a forgalomtól, a publikus IP-címektől, a VPN-követelményektől és a támogatás hatókörétől függ.
A telepítés előtt erősítse meg a csomagok elérhetőségét és a tartalmazott szolgáltatásokat.
A CloudSigma-ról
A CloudSigma rugalmas felhőinfrastruktúrát biztosít vállalatok és szolgáltatók számára, a helyi kiszolgálásra, a partneri együttműködésre és a felhőkörnyezetek feletti kontrollra összpontosítva.
Comments
No comments yet. Be the first.