لماذا نستخدم موجّهًا افتراضيًا؟
يحتاج عملاؤك إلى وصول موثوق إلى تطبيق ما، ولكن لا ينبغي كشف قاعدة بياناته على الإنترنت. ويحتاج فريقك إلى وصول إداري دون فتح كل خادم، وقد تحتاج الأنظمة القائمة إلى البقاء متصلة أثناء انتقال أحمال العمل إلى السحابة. هذه متطلبات عمل في المقام الأول: إبقاء الخدمات متاحة، والحد من الوصول غير الضروري، وتوضيح مسؤوليات الشبكة.
يلبّي نموذج الموجّه الافتراضي من CloudSigma هذه الاحتياجات عبر جمع وظائف الشبكة الأساسية في بوابة واحدة. فبدلًا من التعامل مع كل اتصال كمهمة منفصلة، يمكن للفرق العمل وفق تصميم مشترك للمسارات والخدمات المنشورة وقواعد الوصول.
توضّح أربع حالات استخدام أين يمكن أن يفيد هذا النهج:
- التطبيقات المقسّمة إلى شرائح: فصل أحمال الويب والتطبيق والبيانات، مع السماح بالاتصالات التي تحتاجها كل خدمة فعليًا.
- الاتصال بين المواقع والسحابة: ربط مقرات العملاء والبيئات السحابية حيث تتوافق ترتيبات VPN المدعومة مع المتطلبات.
- أنماط عملاء مزوّدي الخدمات المُدارة (MSP): منح مزوّدي الخدمات المُدارة أساسًا متسقًا لشبكات العملاء، مع تقييم العزل لكل بيئة على حدة.
- الترحيل على مراحل: الحفاظ على الاتصالات المطلوبة أثناء انتقال أحمال العمل بين البنية التحتية القائمة وCloudSigma.
الفائدة المرجوة هي تصميم شبكي أبسط وأكثر قابلية للتكرار، وليست وعدًا بأن كل حمل عمل يحتاج إلى التكوين نفسه. ابدأ بما يجب أن يتصل وما يجب أن يبقى خاصًا.
ما الذي يجمعه الموجّه الافتراضي من CloudSigma
الموجّه الافتراضي يعيد توجيه حركة بروتوكول الإنترنت (IP) بين الشبكات برمجيًا، مستخدمًا معلومات التوجيه لاختيار مسار الخروج.
يجمع عرض CloudSigma المنشود بين اتصال الشبكة واسعة النطاق (WAN) وخدمات الشبكة الأساسية ضمن نموذج بوابة واحد، بدلًا من مطالبة العملاء بتجميع كل وظيفة أساسية بشكل منفصل. وتغطي مجموعة القدرات المقترحة سبعة مجالات:
- التوجيه الثابت وواجهات الشبكة الخاصة: تحديد المسارات بين الشبكات المرتبطة والوجهات الأخرى.
- خادم DHCP: تزويد العملاء بإعدادات الشبكة بدلًا من ضبط كل عنوان يدويًا.
- إعادة توجيه DNS: تمرير طلبات تحليل الأسماء إلى محلّل أسماء في المصدر.
- ترجمة عنوان الوجهة وإعادة توجيه المنافذ: ربط حركة واردة مختارة بخدمة داخلية.
- إعادة التوجيه من عنوان إلى عنوان (1:1): ربط عنوان واحد بعنوان آخر عندما يتطلب تصميم الشبكة ذلك.
- جدار حماية الطبقة 4: التحكم في الحركة بالاعتماد على عناوين الشبكة وبروتوكولات النقل والمنافذ.
- IPsec وOpenVPN: دعم اتصالات VPN المخطط لها، على أن تُؤكَّد الأنماط الحالية ومدى تضمينها.
يمكن لنقطة تكوين واحدة أن تجعل مراجعة اعتماديات التطبيق أسهل وأن توفر نمطًا مشتركًا للبيئات المستقبلية. ويظل التوجيه وربط العناوين وسياسة الوصول عناصر منفصلة: فالمسار يجعل الوجهة قابلة للوصول، بينما تحدد قواعد جدار الحماية الحركة المسموح بها.
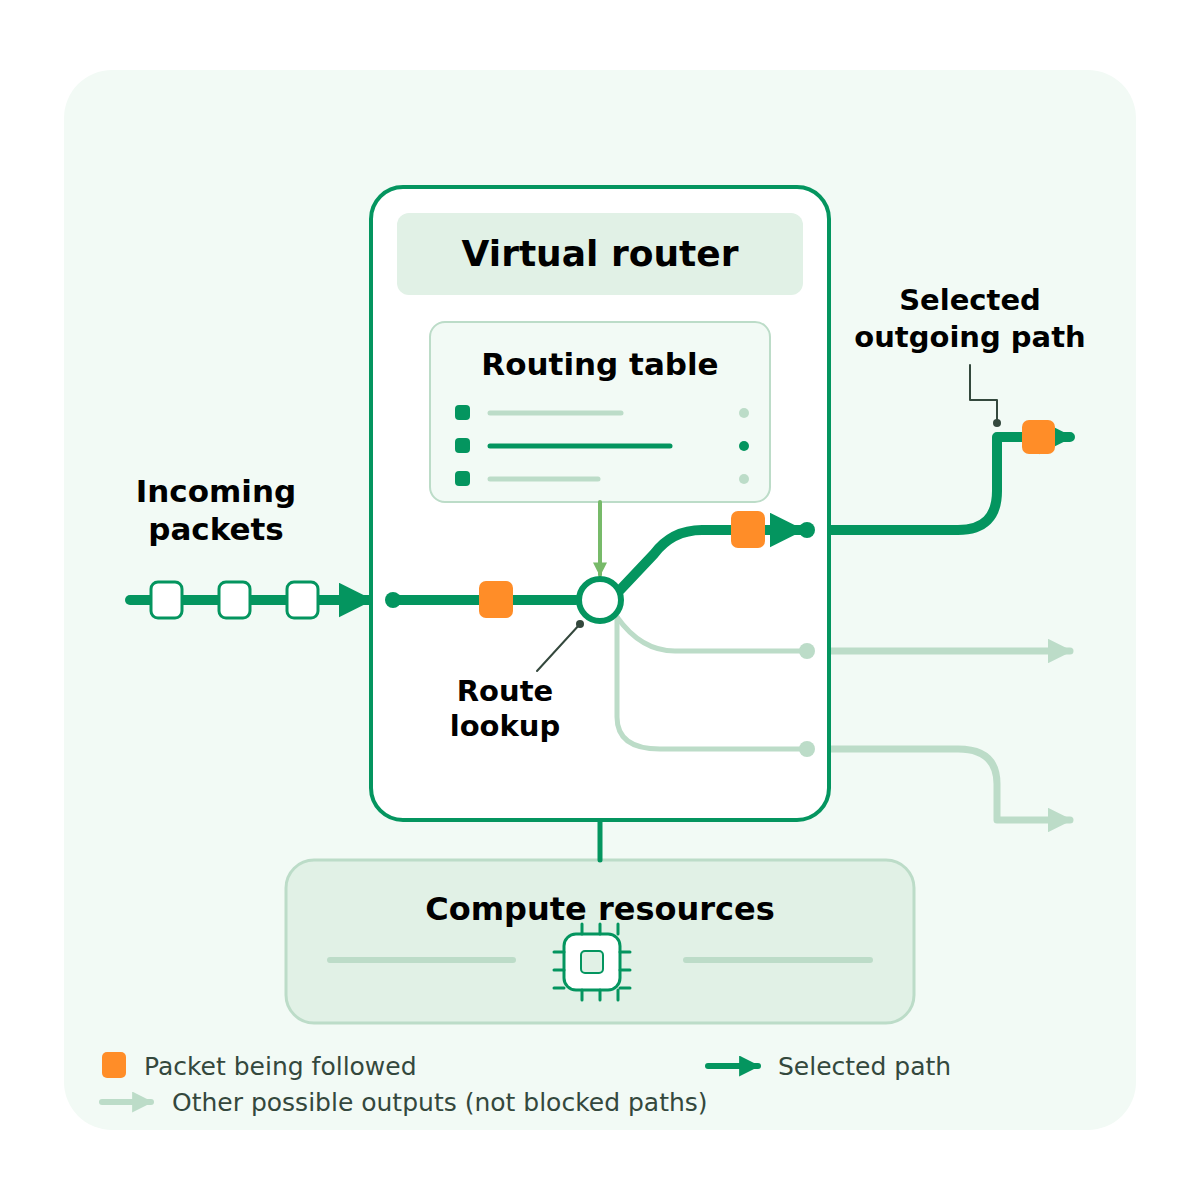
الشكل 1. يختار التوجيه مسار الخروج. الخطوط الباهتة تُظهر مخرجات أخرى محتملة، وليست حركة محظورة.
يصف المصدر نموذج نسخة واحدة (single instance)، وليس خدمة مُدارة مؤكدة أو تصميمًا عالي التوافر. قبل النشر، تأكد من القدرات الحالية، وارتباط الشبكة، وعنوان IP العام ونطاق الحركة، والسعة، والمسؤوليات التشغيلية. المخططات توضّح المفاهيم؛ وليست خطط نشر تم التحقق منها.
كيف: ربط تطبيق ثلاثي الطبقات
لنفترض تطبيقًا واحدًا يضم خدمة ويب عامة وطبقة تطبيق خاصة وقاعدة بيانات خاصة. الهدف هو مسار واضح من الويب إلى التطبيق ثم إلى البيانات، دون منح مستخدمي الإنترنت وصولًا مباشرًا إلى الطبقات الداخلية.
- افصل الشرائح. ضع أحمال الويب والتطبيق والبيانات على شبكات خاصة مميزة بشبكات فرعية منفصلة. اربطها عبر واجهات الموجّه المدعومة وتحقق من العزل الأساسي. قواعد الموجّه لا تفحص الحركة التي تبقى ضمن الشبكة المحلية (LAN) نفسها.
- حدّد المسارات المطلوبة. دوّن المصدر والوجهة والبروتوكول والمنفذ لكل اتصال مسموح به. اضبط المسارات وقواعد الوصول لحركة الويب إلى التطبيق والتطبيق إلى قاعدة البيانات. اقصر الإدارة على مصادر معتمدة ومسار وصول خاص؛ ولا تمنح وصولًا عامًا بين الطبقات.
- اكشف خدمة الويب فقط ثم اختبر. اضبط ترجمة عنوان الوجهة أو تعيين المنافذ المطلوب نحو طبقة الويب، مع قواعد جدار حماية مطابقة. أبقِ خدمات التطبيق وقاعدة البيانات غير مكشوفة. اختبر الاتصالات المسموح بها ومسارات العودة والوصول المرفوض، بما في ذلك محاولات الوصول إلى قاعدة البيانات مباشرة من طبقة الويب أو من الإنترنت.
- حدّد الملكية التشغيلية. اتفق على من يتولى صيانة التكوين والتحديثات والنسخ الاحتياطية والمراقبة، وكيف تُراجَع التغييرات. افحص حركة تطبيق تمثيلية ومتطلبات الاسترداد قبل الاستخدام في الإنتاج. أبقِ خريطة الوصول محدّثة مع تغيّر التطبيق.
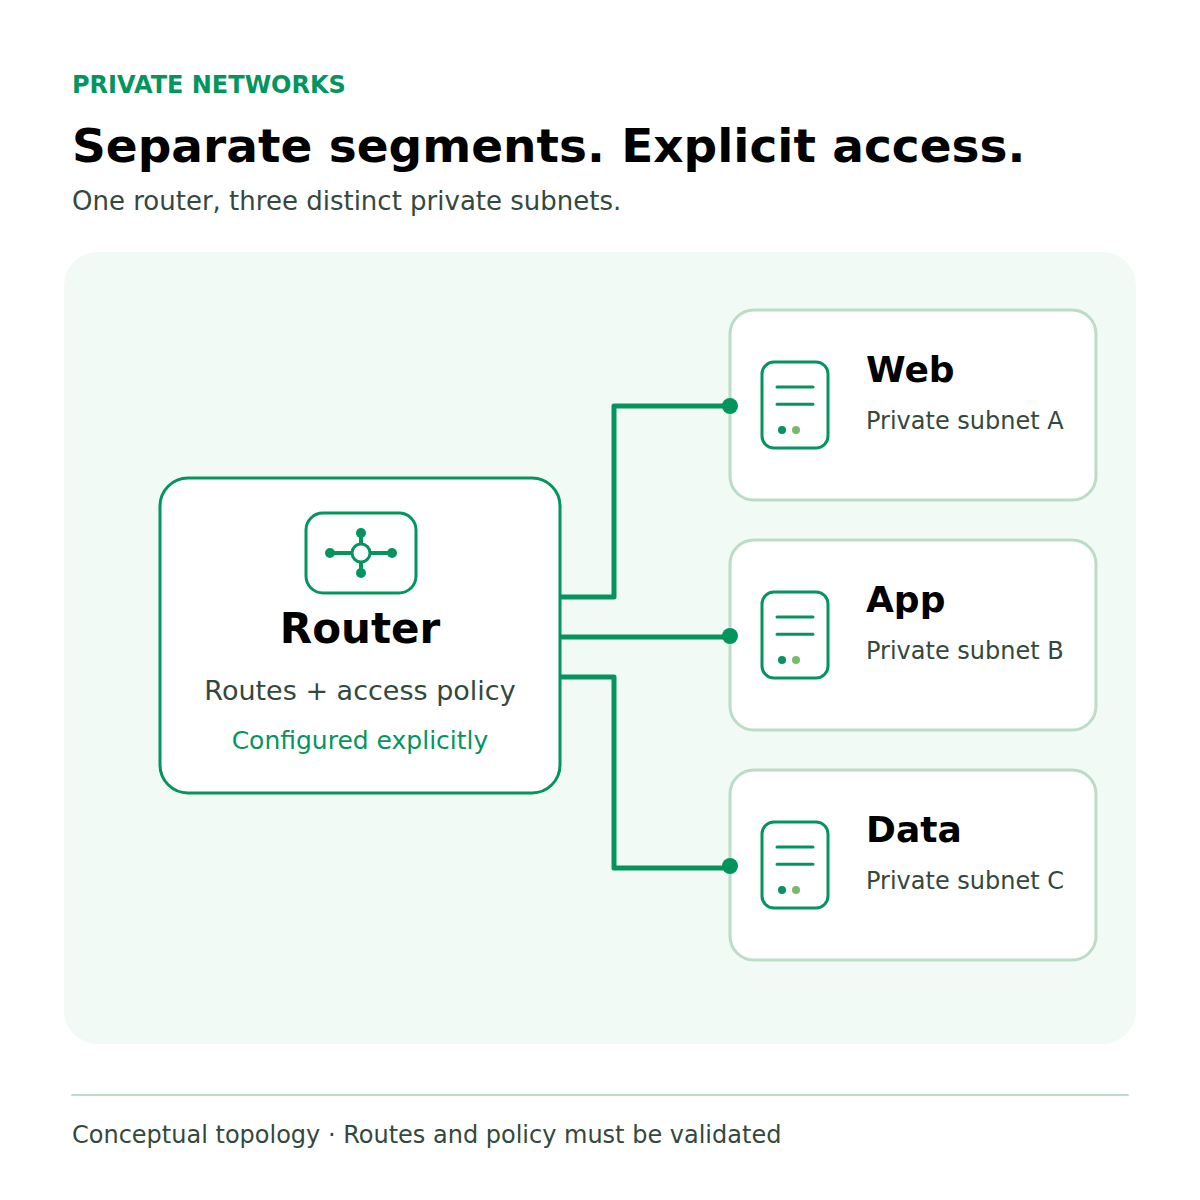
الشكل 2. تقسيم مفاهيمي للتطبيق إلى شرائح: ثلاث شبكات خاصة، مع ضبط المسارات وسياسة الوصول بشكل صريح.
ناقش متطلبات الاتصال والوصول الخاصة بتطبيقك مع CloudSigma لتقييم مدى ملاءمة نموذج الموجّه الافتراضي لبيئتك.
التسعير والوفورات المحتملة
يقدّم نموذج التسعير ثلاثة خيارات شهرية:
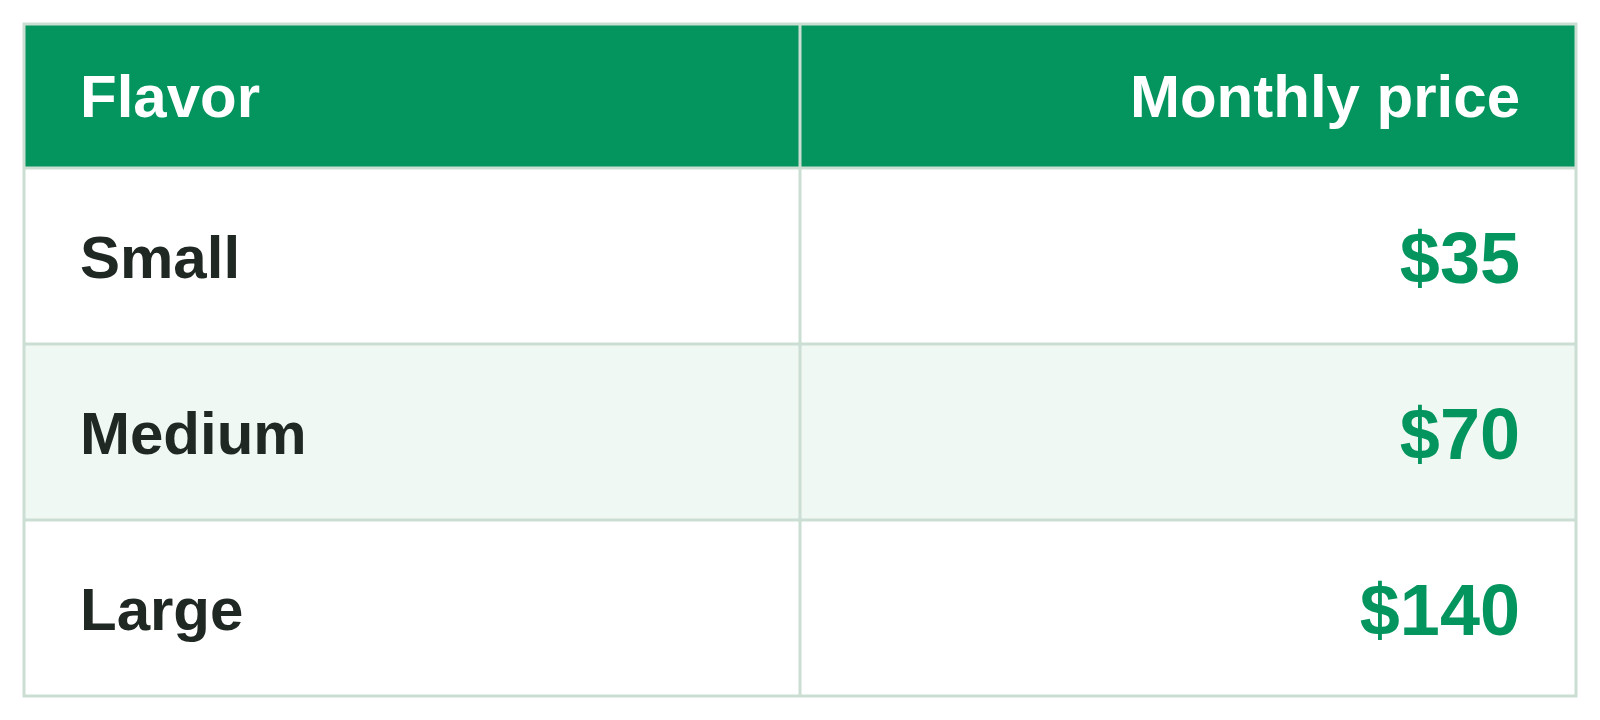
على سبيل التوضيح، تقل باقة Small بسعر 35 دولارًا شهريًا بمقدار 8.75 دولار عن تكلفة شبكات شهرية مماثلة قدرها 43.75 دولار — أي بوفر نسبته 20%. هذه مقارنة افتراضية، وليست معيارًا مقاسًا لمزوّد سحابة عملاق. تعتمد الوفورات الفعلية على المنطقة والحركة وعناوين IP العامة ومتطلبات VPN ونطاق الدعم.
تأكد من توفر الباقات والخدمات المضمّنة قبل النشر.
نبذة عن CloudSigma
توفّر CloudSigma بنية تحتية سحابية مرنة للمؤسسات ومزوّدي الخدمات، مع التركيز على التقديم المحلي والتعاون مع الشركاء والتحكم في البيئات السحابية.
Comments
No comments yet. Be the first.