Neden sanal yönlendirici kullanmalı?
Müşterilerinizin bir uygulamaya güvenilir erişime ihtiyacı var, ancak veritabanı internete açık olmamalı. Ekibinizin her sunucuyu açmadan yönetim erişimine ihtiyacı var ve iş yükleri buluta taşınırken mevcut sistemlerin bağlı kalması gerekebilir. Bunlar öncelikle iş gereksinimleridir: hizmetleri erişilebilir tutmak, gereksiz erişimi sınırlamak ve ağ sorumluluklarını net hale getirmek.
CloudSigma Virtual Router modeli, temel ağ işlevlerini tek bir ağ geçidinde bir araya getirerek bu ihtiyaçlara yanıt verir. Ekipler her bağlantıyı yalıtılmış bir görev olarak ele almak yerine, rotalar, yayımlanan hizmetler ve erişim kuralları için ortak bir tasarım üzerinden çalışabilir.
Dört kullanım senaryosu, bu yaklaşımın nerede yardımcı olabileceğini gösterir:
- Segmentlere ayrılmış uygulamalar: web, uygulama ve veri iş yüklerini ayırarak her hizmetin gerçekten ihtiyaç duyduğu bağlantılara izin verin.
- Lokasyon ve bulut bağlantısı: desteklenen VPN düzenlemelerinin gereksinime uygun olduğu durumlarda müşteri lokasyonlarını ve bulut ortamlarını birbirine bağlayın.
- MSP müşteri modelleri: yönetilen hizmet sağlayıcılara, yalıtımın her ortam için ayrıca değerlendirildiği, müşteri ağları için tutarlı bir temel sunun.
- Aşamalı geçiş: iş yükleri mevcut altyapı ile CloudSigma arasında taşınırken gerekli bağlantıları sürdürün.
Amaçlanan fayda, her iş yükünün aynı yapılandırmaya ihtiyaç duyacağı vaadi değil, daha basit ve daha tekrarlanabilir bir ağ tasarımıdır. Neyin bağlanması ve neyin özel kalması gerektiğiyle başlayın.
CloudSigma Virtual Router neleri bir araya getirir?
Sanal yönlendirici, yönlendirme bilgilerini kullanarak giden yolu seçer ve IP trafiğini ağlar arasında yazılım ile iletir.
Amaçlanan CloudSigma çözümü, müşterilerden her temel işlevi ayrı ayrı bir araya getirmelerini istemek yerine, WAN bağlantısını ve temel ağ hizmetlerini tek bir ağ geçidi modelinde birleştirir. Önerilen yetenek seti yedi alanı kapsar:
- Statik yönlendirme ve özel ağ arayüzleri: bağlı ağlar ve diğer hedefler arasındaki yolları tanımlayın.
- DHCP sunucusu: her adresi elle yapılandırmak yerine istemcilere ağ ayarlarını sağlayın.
- DNS yönlendirme: ad çözümleme isteklerini üst akıştaki bir çözümleyiciye iletin.
- Hedef NAT ve port yönlendirme: seçilen gelen trafiği bir iç hizmete eşleyin.
- 1:1 adres yönlendirme: ağ tasarımının gerektirdiği durumlarda bir adresi başka bir adrese eşleyin.
- Katman 4 güvenlik duvarı: trafiği ağ adreslerine, taşıma protokollerine ve portlara göre denetleyin.
- IPsec ve OpenVPN: planlanan VPN bağlantılarını destekler; mevcut modlar ve kapsam henüz doğrulanacaktır.
Tek bir yapılandırma noktası, uygulama bağımlılıklarının gözden geçirilmesini kolaylaştırabilir ve gelecekteki ortamlar için ortak bir model sağlayabilir. Yönlendirme, adres eşleme ve erişim politikası birbirinden ayrı kalır: bir rota bir hedefi erişilebilir kılar, güvenlik duvarı kuralları ise hangi trafiğe izin verileceğini belirler.
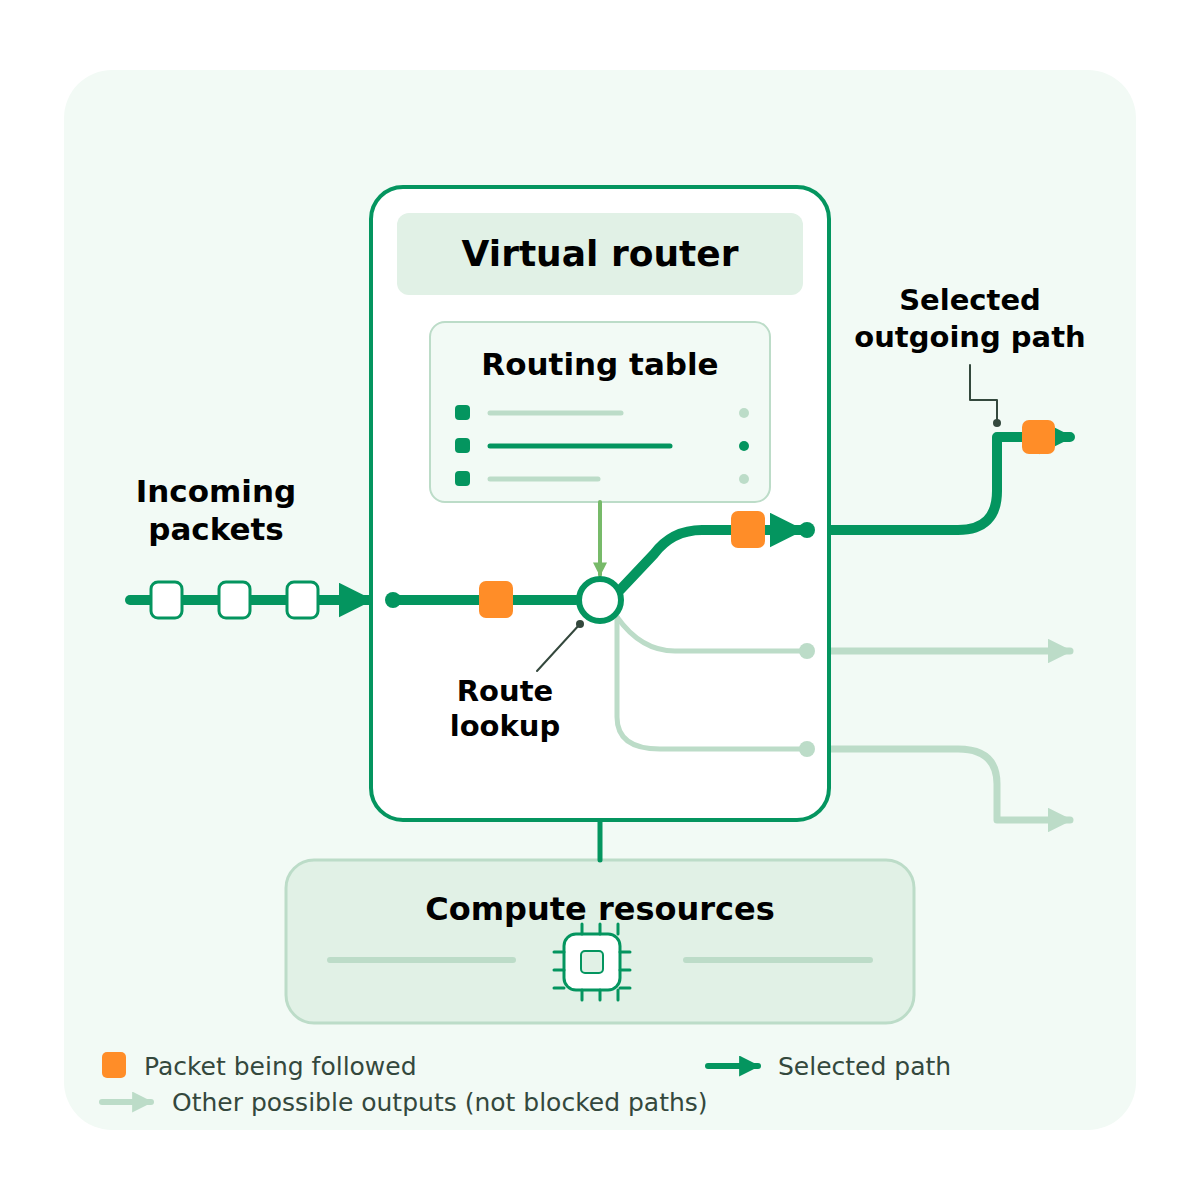
Şekil 1. Yönlendirme bir çıkış yolu seçer. Soluk çizgiler engellenen trafiği değil, diğer olası çıkışları gösterir.
Kaynak, onaylanmış bir yönetilen hizmeti veya yüksek erişilebilirlik tasarımını değil, tek örnekli bir modeli tanımlamaktadır. Dağıtımdan önce güncel yetenekleri, ağ bağlantısını, genel IP ve trafik kapsamını, kapasiteyi ve operasyonel sorumlulukları doğrulayın. Diyagramlar kavramları açıklar; doğrulanmış dağıtım planları değildir.
Nasıl yapılır: üç katmanlı bir uygulamayı bağlayın
Genel bir web hizmeti, özel bir uygulama katmanı ve özel bir veritabanından oluşan tek bir uygulamayı düşünün. Amaç, internet kullanıcılarına iç katmanlara doğrudan erişim vermeden web'den uygulamaya, oradan da veriye giden net bir yol oluşturmaktır.
- Segmentleri ayırın. Web, uygulama ve veri iş yüklerini ayrı alt ağlara sahip farklı özel ağlara yerleştirin. Bunları desteklenen yönlendirici arayüzleri üzerinden bağlayın ve altta yatan yalıtımı kontrol edin. Yönlendirici kuralları, aynı LAN içinde kalan trafiği denetlemez.
- Gerekli yolları tanımlayın. İzin verilen her bağlantı için kaynağı, hedefi, protokolü ve portu kaydedin. Web'den uygulamaya ve uygulamadan veritabanına giden trafik için rotaları ve erişim kurallarını yapılandırın. Yönetimi onaylı kaynaklara ve özel bir erişim yoluna sınırlayın; katmanlar arasında genel erişim vermeyin.
- Yalnızca web hizmetini dışarıya açın ve test edin. Web katmanına gerekli hedef NAT veya port eşlemesini, eşleşen güvenlik duvarı kurallarıyla birlikte yapılandırın. Uygulama ve veritabanı hizmetlerini dışarıya açmayın. İzin verilen bağlantıları, dönüş yollarını ve engellenen erişimi test edin; buna web katmanından veya internetten doğrudan veritabanına ulaşma denemeleri de dahildir.
- Operasyonel sahipliği belirleyin. Yapılandırmayı, yamaları, yedeklemeleri ve izlemeyi kimin yürüteceği ile değişikliklerin nasıl gözden geçirileceği konusunda anlaşın. Üretim kullanımından önce temsili uygulama trafiğini ve kurtarma gereksinimlerini kontrol edin. Uygulama değiştikçe erişim haritasını güncel tutun.
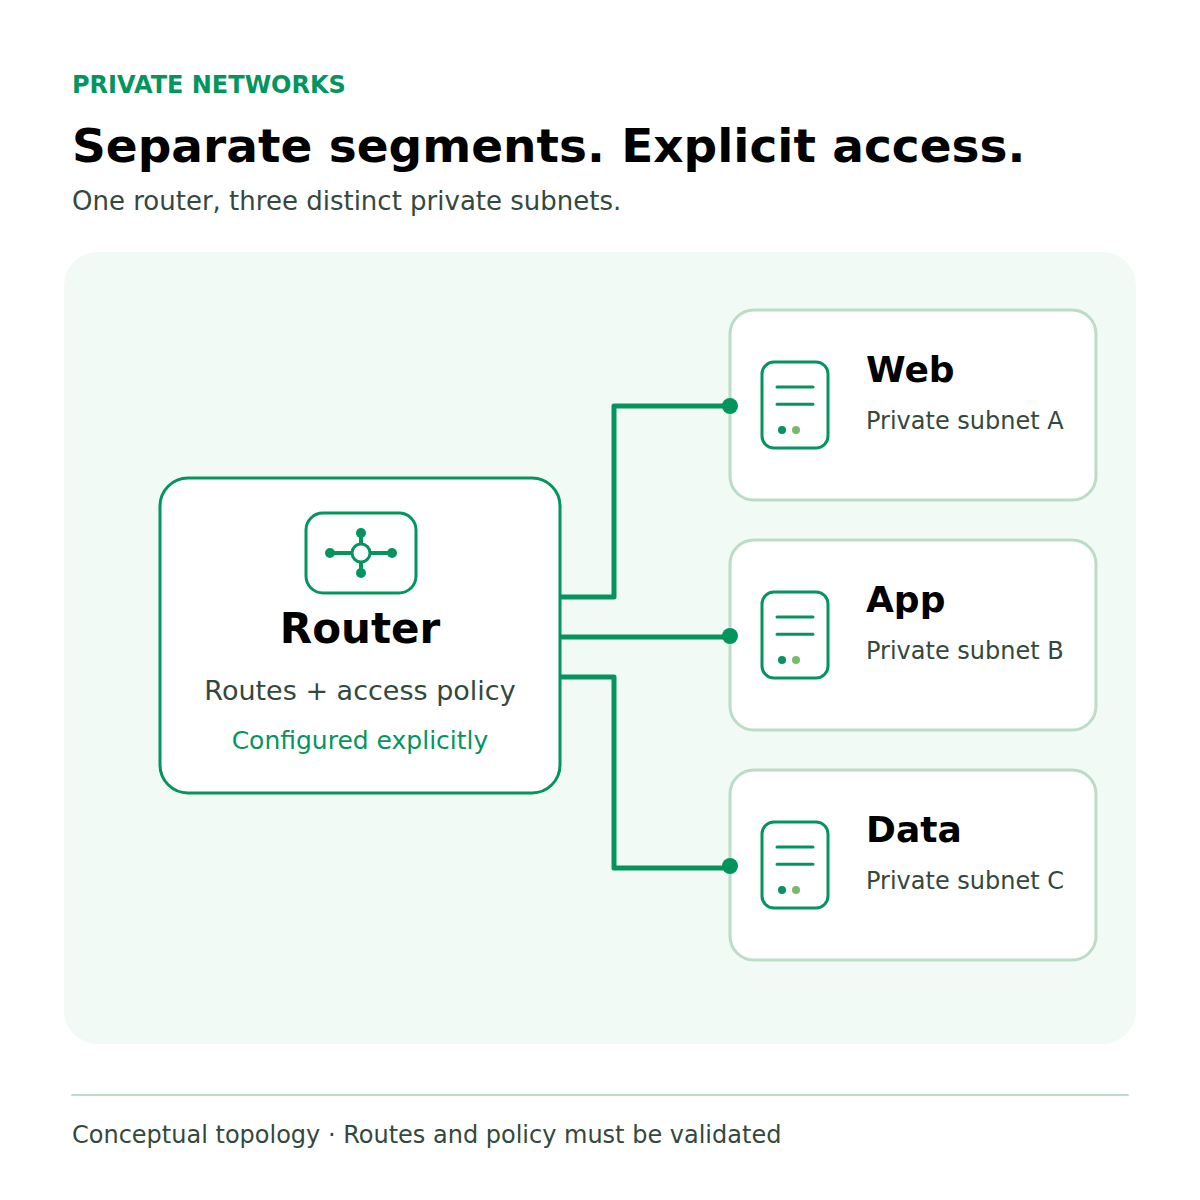
Şekil 2. Kavramsal uygulama segmentasyonu: üç özel ağ; rotalar ve erişim politikası açıkça yapılandırılmıştır.
Virtual Router modelinin ortamınıza uygun olup olmadığını değerlendirmek için uygulamanızın bağlantı ve erişim gereksinimlerini CloudSigma ile görüşün.
Fiyatlandırma ve olası tasarruf
Fiyatlandırma modeli üç aylık seçenek sunar:
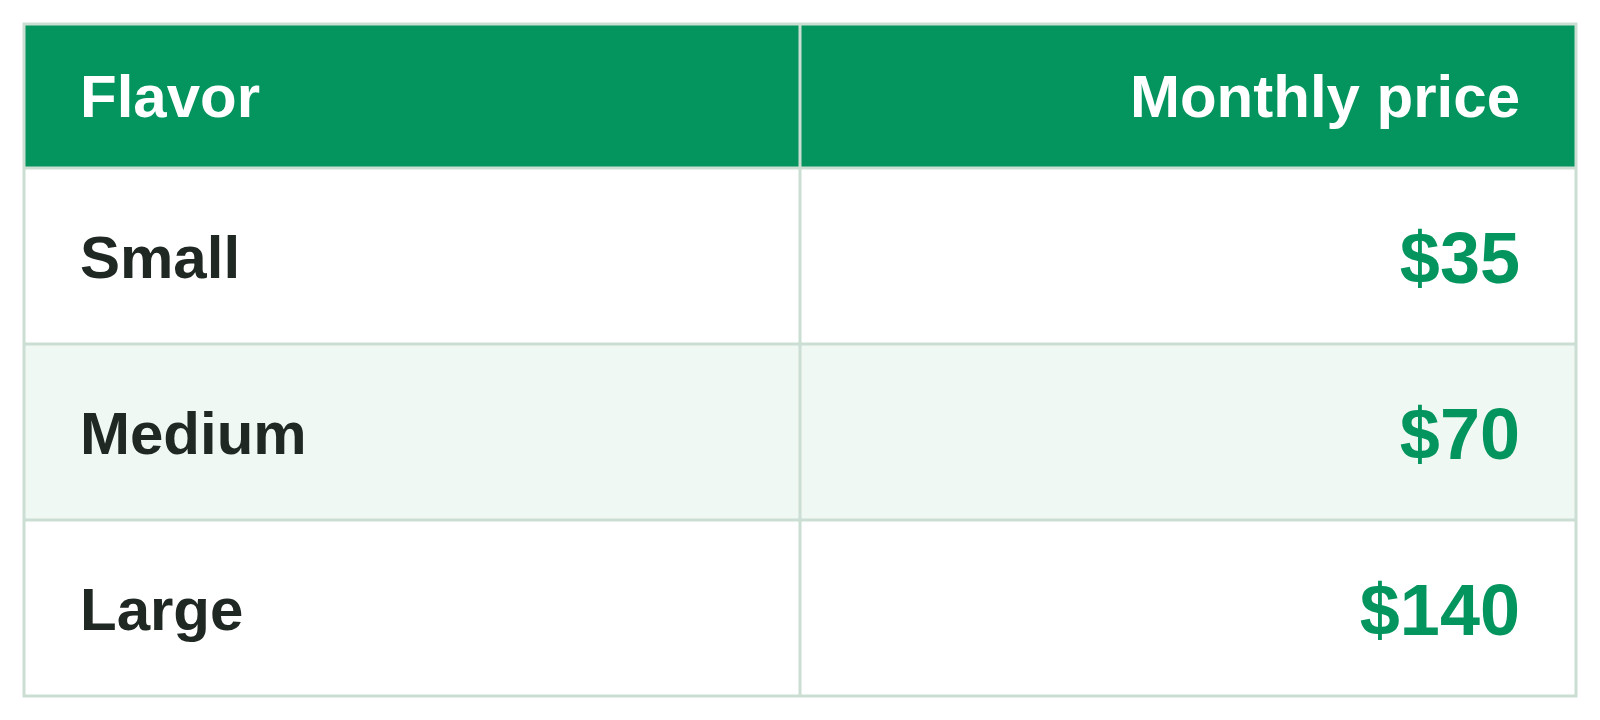
Örnek olarak, aylık 35 $ olan Small seçeneği, eşdeğer bir aylık ağ maliyeti olan 43,75 $'a kıyasla 8,75 $ daha düşüktür; bu da %20 tasarruf demektir. Bu, varsayımsal bir karşılaştırmadır ve ölçülmüş bir hiper ölçekleyici kıyaslaması değildir. Gerçek tasarruf; bölgeye, trafiğe, genel IP'lere, VPN gereksinimlerine ve destek kapsamına bağlıdır.
Dağıtımdan önce paket kullanılabilirliğini ve dahil olan hizmetleri doğrulayın.
CloudSigma Hakkında
CloudSigma; kurumlara ve hizmet sağlayıcılara yerel hizmet sunumu, iş ortağı iş birliği ve bulut ortamları üzerinde kontrol odağıyla esnek bulut altyapısı sağlar.
Comments
No comments yet. Be the first.