なぜ仮想ルーターを使うのか?
お客様にはアプリケーションへの信頼できるアクセスが必要ですが、そのデータベースをインターネットに公開すべきではありません。チームにはすべてのサーバーを開放せずに管理アクセスを行うことが求められ、ワークロードをクラウドへ移行する間も既存システムとの接続を維持する必要がある場合があります。これらはまずビジネス上の要件です。サービスへのアクセスを維持し、不要なアクセスを制限し、ネットワークに関する責任を明確にすることです。
CloudSigma Virtual Routerモデルは、必須のネットワーク機能を1つのゲートウェイにまとめることで、こうしたニーズに対応します。各接続を個別の作業として扱うのではなく、ルート、公開サービス、アクセスルールについて共通の設計をもとに作業を進めることができます。
このアプローチが役立つ4つのユースケースを紹介します。
- セグメント化されたアプリケーション:Web、アプリケーション、データの各ワークロードを分離し、各サービスが実際に必要とする接続のみを許可します。
- 拠点とクラウドの接続:サポートされているVPN構成が要件に合致する場合、お客様の拠点とクラウド環境を接続します。
- MSP向けのお客様パターン:マネージドサービスプロバイダーに、お客様ごとのネットワーク構築のための一貫した基盤を提供します。分離は環境ごとに評価されます。
- 段階的な移行:ワークロードを既存のインフラストラクチャからCloudSigmaへ移行する間も、必要な接続を維持します。
期待される効果は、よりシンプルで再現性の高いネットワーク設計であり、すべてのワークロードに同じ構成が必要になるという約束ではありません。まず、何を接続する必要があり、何を非公開のままにする必要があるのかを明確にしてください。
CloudSigma Virtual Routerが統合する機能
仮想ルーターは、ソフトウェア上でネットワーク間のIPトラフィックを転送し、ルーティング情報を使って送信経路を選択します。
想定されているCloudSigmaのサービスは、基本的な機能を1つずつ個別に組み合わせることをお客様に求めるのではなく、WAN接続と必須のネットワークサービスを単一のゲートウェイモデルに集約します。提案されている機能セットは、次の7つの領域をカバーしています。
- スタティックルーティングとプライベートネットワークインターフェース:接続されたネットワーク間や他の宛先への経路を定義します。
- DHCPサーバー:各アドレスを手動で設定する代わりに、クライアントへネットワーク設定を配布します。
- DNSフォワーディング:名前解決のリクエストを上位のリゾルバーへ転送します。
- 宛先NATとポートフォワーディング:選択した着信トラフィックを内部サービスへマッピングします。
- 1:1アドレスフォワーディング:ネットワーク設計上必要な場合に、1つのアドレスを別のアドレスにマッピングします。
- レイヤー4ファイアウォール:ネットワークアドレス、トランスポートプロトコル、ポートに基づいてトラフィックを制御します。
- IPsecとOpenVPN:計画されているVPN接続をサポートします。現在のモードおよび提供範囲は確認中です。
設定ポイントを1か所にまとめることで、アプリケーションの依存関係を確認しやすくなり、今後の環境にも共通のパターンを適用できます。ルーティング、アドレスマッピング、アクセスポリシーはそれぞれ別のものです。ルートは宛先への到達性を確保し、ファイアウォールルールはどのトラフィックを許可するかを決定します。
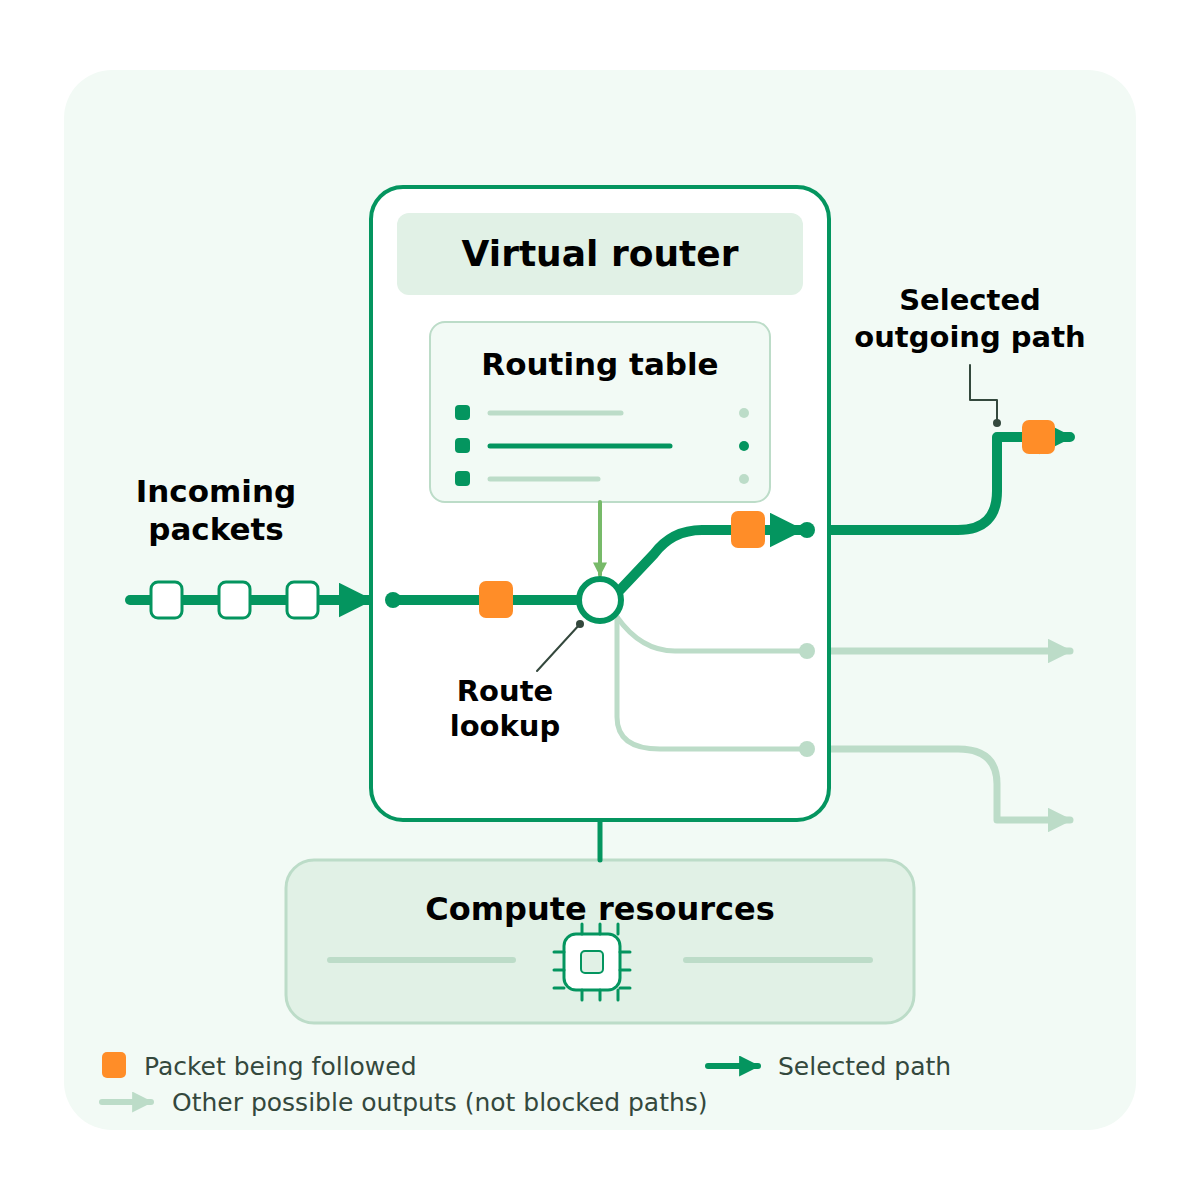
図1. ルーティングは送信経路を選択します。薄い線は、ブロックされたトラフィックではなく、他に可能な出力先を示しています。
出典に記載されているのは単一インスタンスのモデルであり、確定したマネージドサービスや高可用性設計ではありません。デプロイの前に、現在の機能、ネットワークへの接続、パブリックIPとトラフィックの範囲、キャパシティ、運用上の責任を確認してください。図は概念を説明するものであり、検証済みのデプロイ計画ではありません。
実践:3層アプリケーションを接続する
公開Webサービス、プライベートなアプリケーション層、プライベートなデータベースを持つ1つのアプリケーションを考えます。目標は、インターネットのユーザーに内部層への直接アクセスを与えることなく、Webからアプリケーション、そしてデータへと至る明確な経路を確保することです。
- セグメントを分離する。 Web、アプリケーション、データの各ワークロードを、別々のサブネットを持つ独立したプライベートネットワークに配置します。サポートされているルーターインターフェースを通じて接続し、基盤となる分離状態を確認してください。ルーターのルールは、同一LAN内にとどまるトラフィックを検査しません。
- 必要な経路を定義する。 許可する各接続について、送信元、宛先、プロトコル、ポートを記録します。Webからアプリケーションへのトラフィックとアプリケーションからデータベースへのトラフィックに対して、ルートとアクセスルールを設定します。管理アクセスは承認された送信元とプライベートなアクセス経路に限定し、層間の一般的なアクセスは許可しないでください。
- Webサービスのみを公開してテストする。 Web層への必要な宛先NATまたはポートマッピングを、対応するファイアウォールルールとともに設定します。アプリケーションとデータベースのサービスは公開しないままにします。許可された接続、戻りの経路、拒否されるアクセスをテストし、Web層やインターネットからデータベースへ直接到達しようとする試みも含めて確認してください。
- 運用上の担当を割り当てる。 設定、パッチ適用、バックアップ、監視を誰が担当するか、また変更をどのようにレビューするかを取り決めます。本番利用の前に、代表的なアプリケーショントラフィックと復旧要件を確認してください。アプリケーションの変更に合わせて、アクセスマップを最新の状態に保ちます。
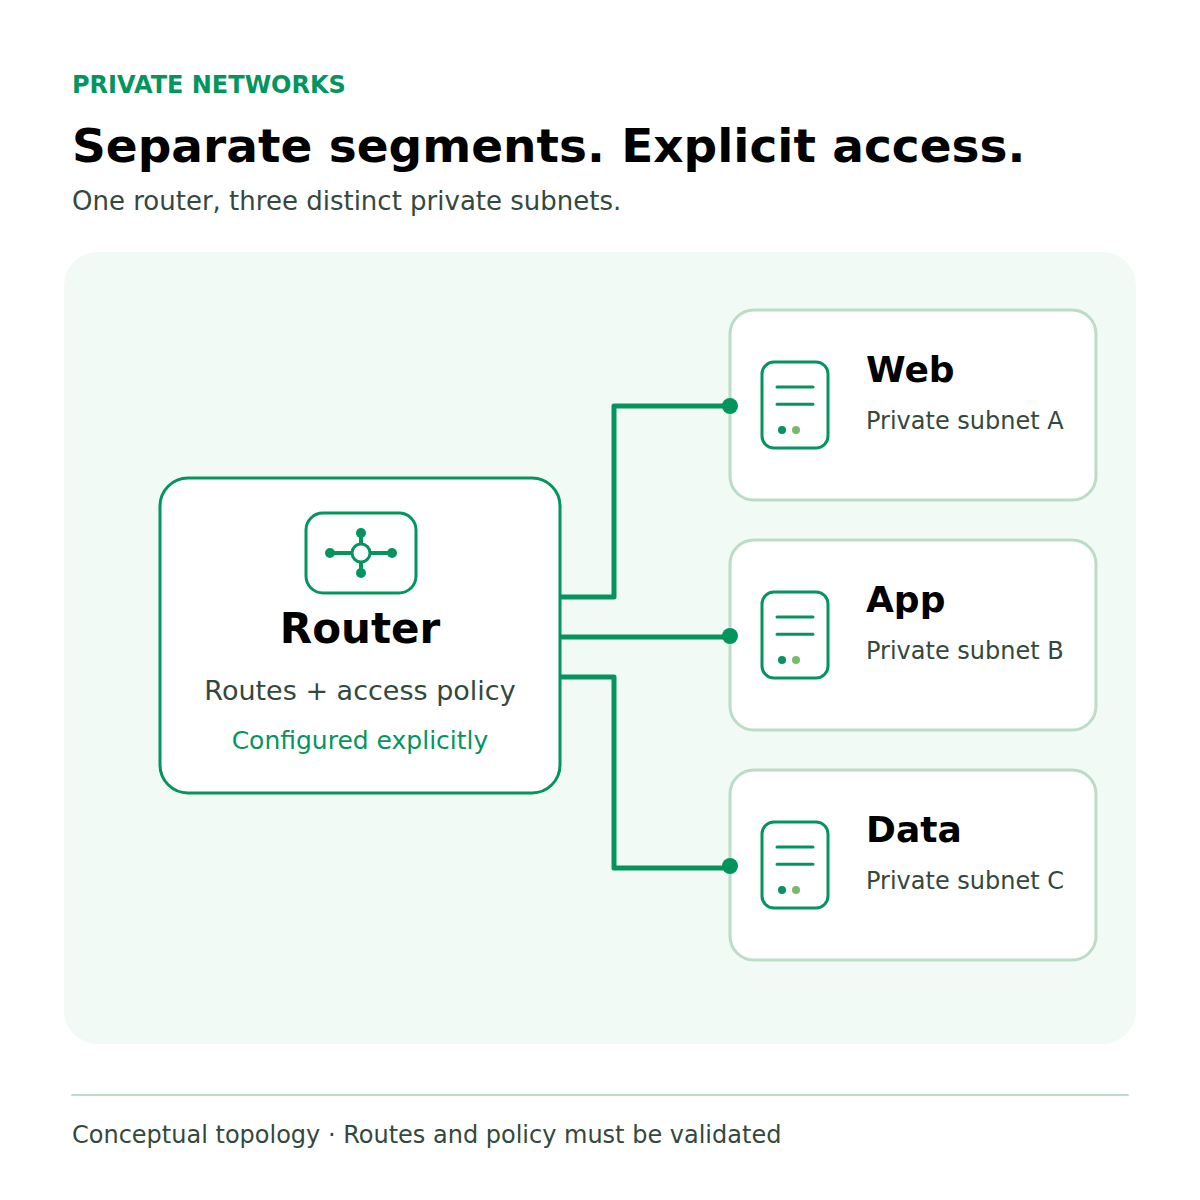
図2. アプリケーションセグメンテーションの概念図:3つのプライベートネットワークがあり、ルートとアクセスポリシーは明示的に設定されます。
Virtual Routerモデルがお客様の環境に適しているかどうかを評価するため、アプリケーションの接続要件とアクセス要件についてCloudSigmaにご相談ください。
料金と想定されるコスト削減
料金モデルでは、3つの月額オプションをご用意しています。
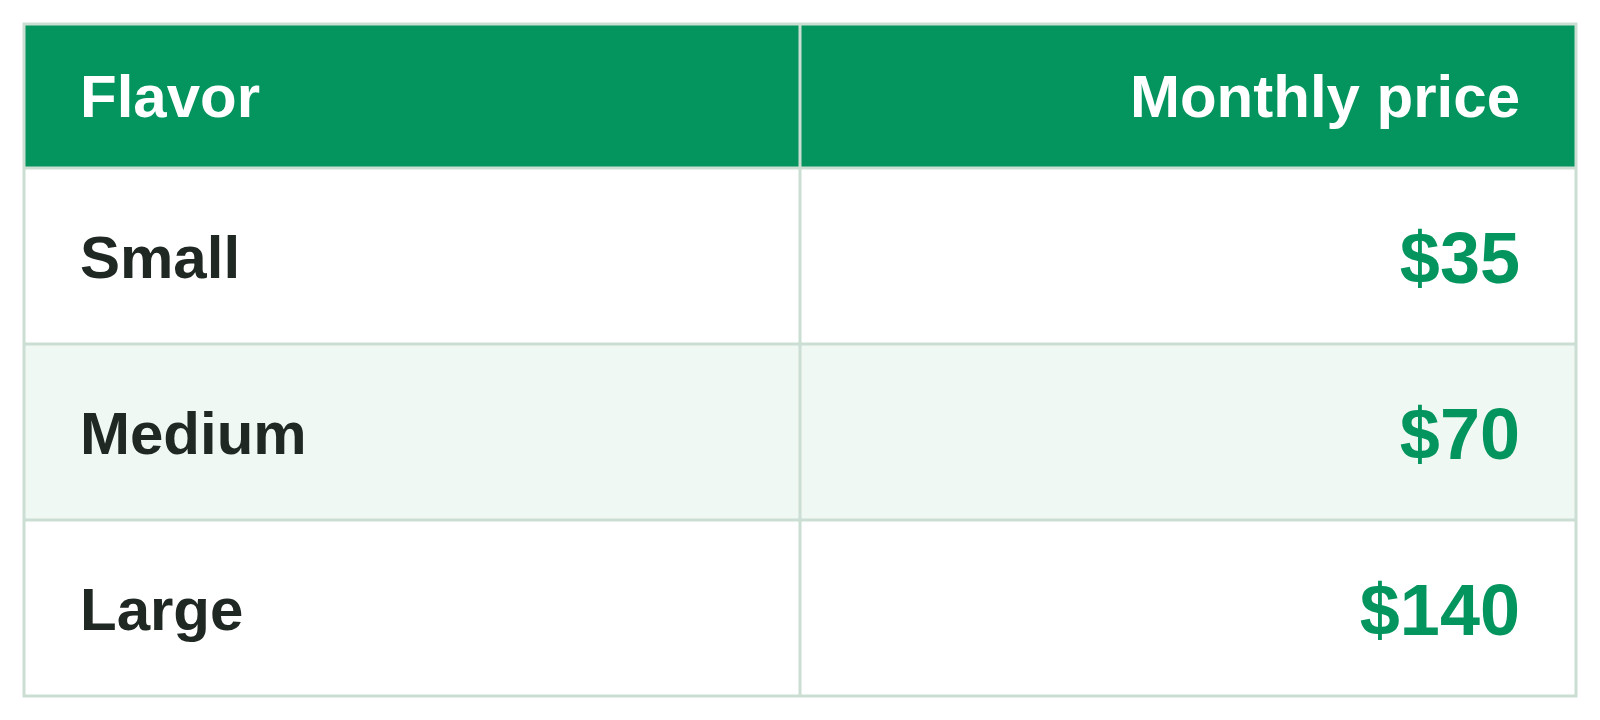
例として、Smallの月額$35は、同等条件のネットワーク月額コスト$43.75より$8.75安く、20%の削減になります。これは仮想的な比較であり、ハイパースケーラーに対して実測したベンチマークではありません。実際の削減額は、リージョン、トラフィック、パブリックIP、VPNの要件、サポート範囲によって異なります。
デプロイの前に、パッケージの提供状況と含まれるサービスをご確認ください。
CloudSigmaについて
CloudSigmaは、企業やサービスプロバイダー向けに柔軟なクラウドインフラストラクチャを提供しており、ローカルでの提供、パートナーとの協業、クラウド環境に対するコントロールに重点を置いています。
Comments
No comments yet. Be the first.