为什么使用虚拟路由器?
您的客户需要可靠地访问某个应用,但其数据库不应暴露在互联网上。您的团队需要管理访问权限,却不想开放每一台服务器,而且随着工作负载迁移到云端,现有系统可能仍需保持连接。这些首先是业务需求:保持服务可访问、限制不必要的访问,并明确网络职责。
CloudSigma 虚拟路由器模型通过将关键网络功能整合到一个网关中来满足这些需求。团队无需将每个连接视为孤立的任务,而是可以基于统一的设计来处理路由、已发布的服务和访问规则。
以下四个用例说明了这种方法的适用场景:
- 分段应用:将 Web、应用和数据工作负载分隔开,仅允许各服务实际所需的连接。
- 站点与云连接:在受支持的 VPN 方案符合需求的情况下,连接客户场所与云环境。
- MSP 客户模式:为托管服务提供商提供一致的客户网络基础,并针对每个环境评估隔离情况。
- 分阶段迁移:在工作负载于现有基础设施与 CloudSigma 之间迁移期间,保持所需的连接。
预期的收益是更简单、更可重复的网络设计,而不是承诺每个工作负载都需要相同的配置。请从必须连接的内容和必须保持私有的内容入手。
CloudSigma 虚拟路由器整合了哪些功能
虚拟路由器以软件方式在网络之间转发 IP 流量,并利用路由信息选择出站路径。
预期的 CloudSigma 产品将广域网连接和关键网络服务整合到单一网关模型中,而不是要求客户分别组装每项基础功能。其拟议的功能集涵盖七个方面:
- 静态路由和私有网络接口:定义已接入网络与其他目标之间的路径。
- DHCP 服务器:为客户端提供网络设置,而无需手动配置每个地址。
- DNS 转发:将域名解析请求传递给上游解析器。
- 目标 NAT 和端口转发:将选定的入站流量映射到内部服务。
- 1:1 地址转发:在网络设计需要时,将一个地址映射到另一个地址。
- 四层防火墙:根据网络地址、传输协议和端口控制流量。
- IPsec 和 OpenVPN:支持规划中的 VPN 连接,当前支持的模式及是否包含有待确认。
一个统一的配置入口可以让应用依赖关系更易于审查,并为未来的环境提供通用模式。路由、地址映射和访问策略仍然各自独立:路由使目标可达,而防火墙规则决定允许哪些流量通过。
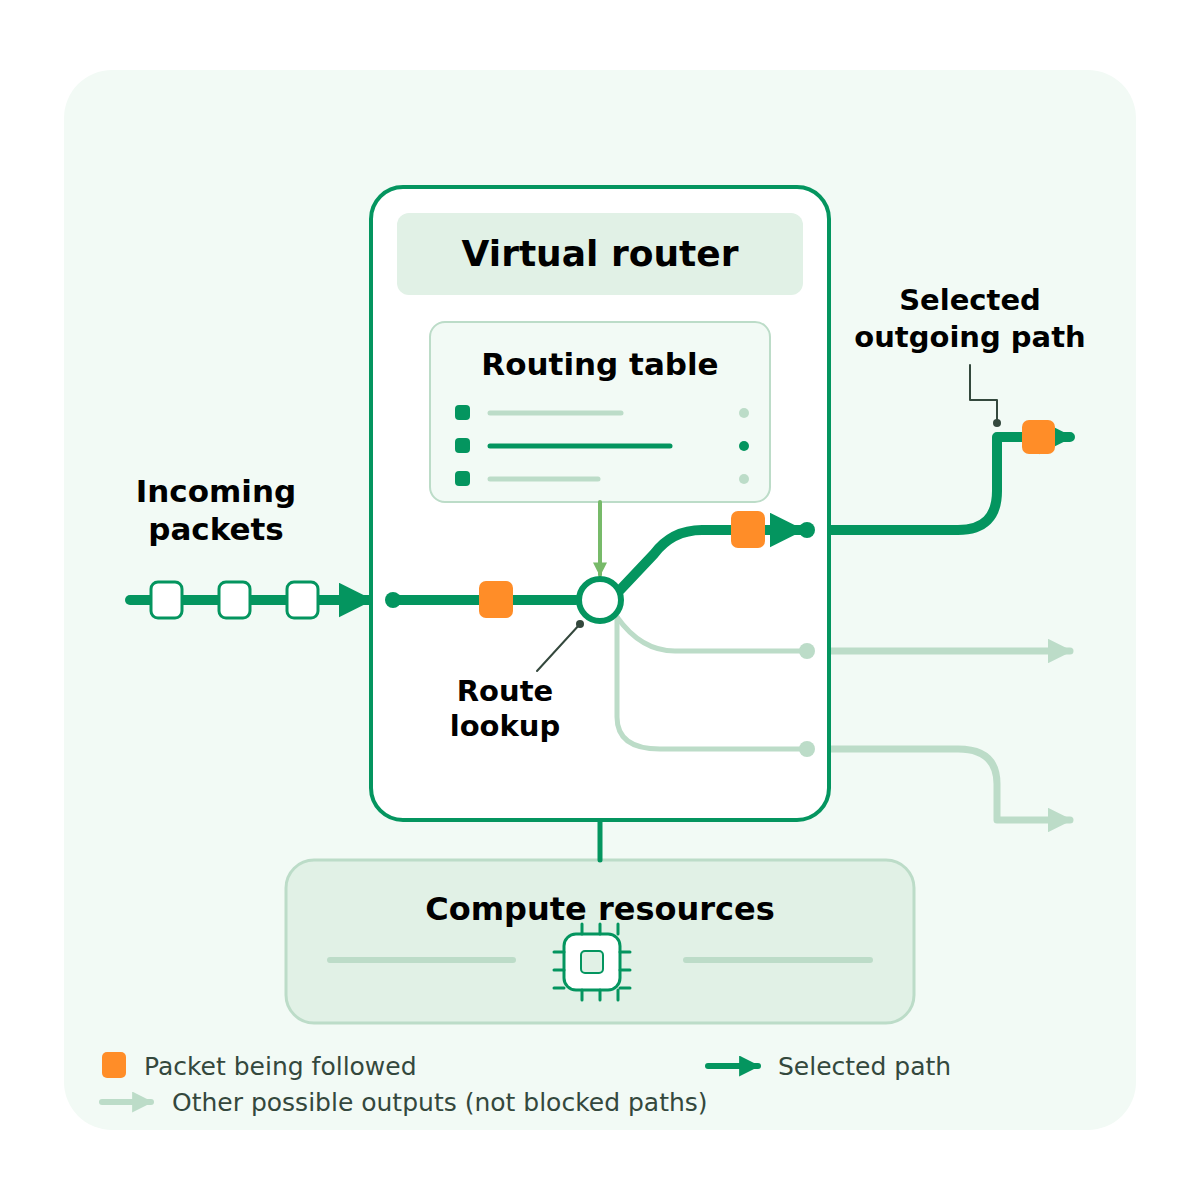
图 1. 路由选择出站路径。浅色线条表示其他可能的输出,而非被阻止的流量。
来源描述的是单实例模型,而非已确认的托管服务或高可用设计。部署之前,请确认当前功能、网络接入、公网 IP 与流量范围、容量以及运维职责。这些图示用于解释概念,并非经过验证的部署方案。
操作方法:连接三层应用
假设有一个应用,包含面向公众的 Web 服务、私有的应用层和私有的数据库。目标是建立从 Web 到应用再到数据的清晰路径,同时不让互联网用户直接访问内部各层。
- 分隔各个网段。 将 Web、应用和数据工作负载放置在各自独立的私有网络中,并使用不同的子网。通过受支持的路由器接口接入这些网络,并检查底层隔离情况。路由器规则不会检查停留在同一局域网内的流量。
- 定义所需路径。 记录每个被允许连接的源、目标、协议和端口。为 Web 到应用以及应用到数据库的流量配置路由和访问规则。将管理访问限制在经批准的来源和私有访问路径上;不要授予各层之间的通用访问权限。
- 仅暴露 Web 服务并进行测试。 为 Web 层配置所需的目标 NAT 或端口映射,并设置相应的防火墙规则。不要暴露应用和数据库服务。测试被允许的连接、返回路径和被拒绝的访问,包括尝试从 Web 层或互联网直接访问数据库。
- 明确运维责任归属。 约定由谁负责维护配置、打补丁、备份和监控,以及如何审查变更。在投入生产之前,检查具有代表性的应用流量和恢复要求。随着应用的变化,保持访问关系图的及时更新。
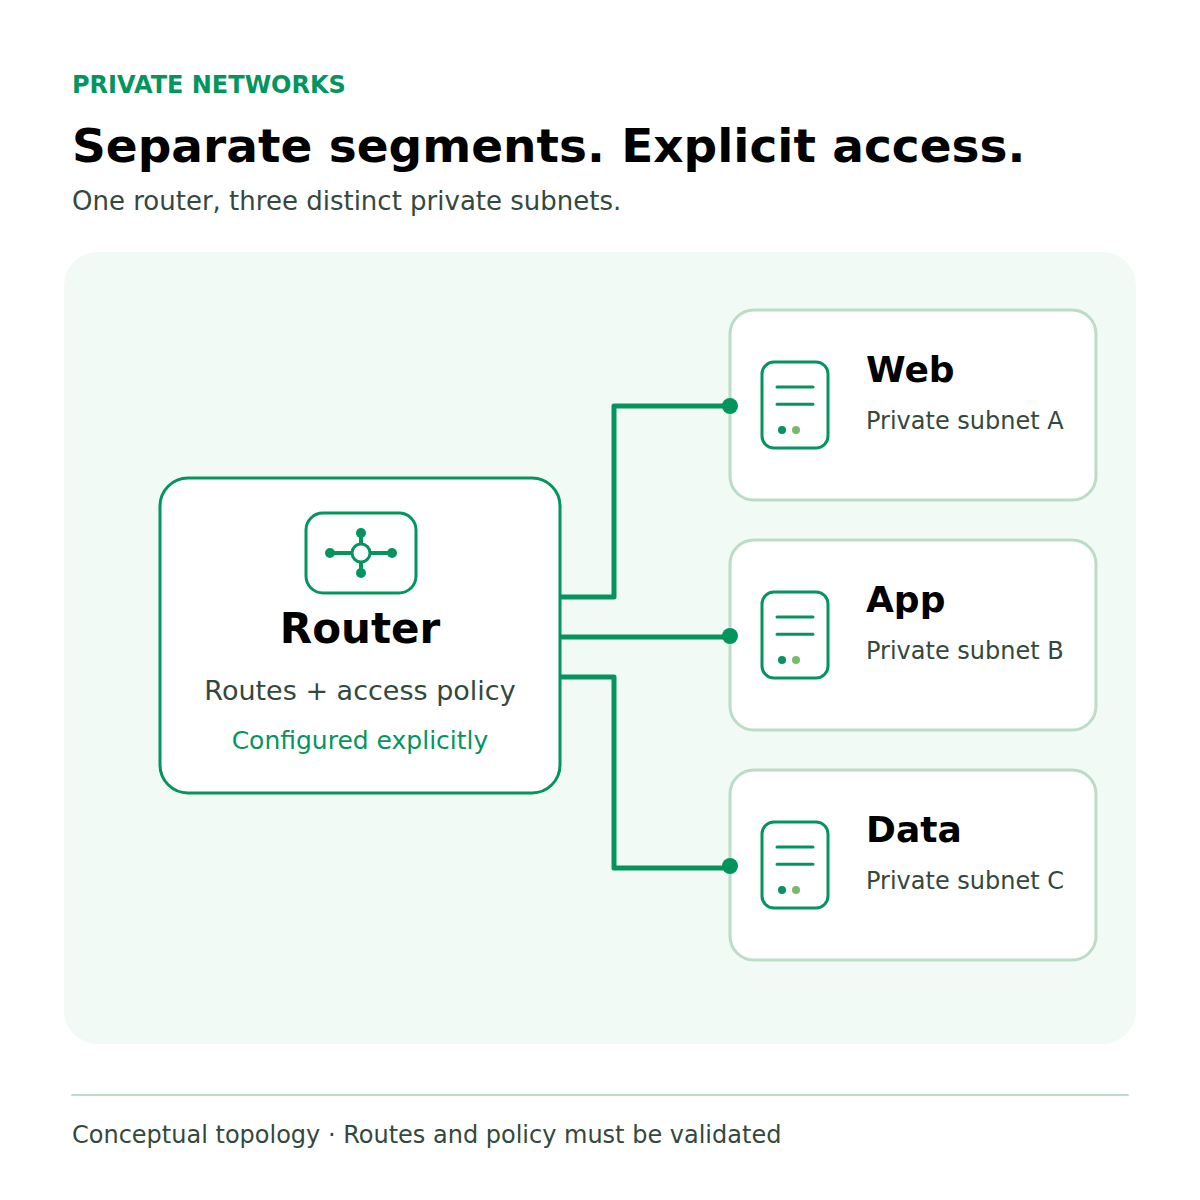
图 2. 概念性的应用分段:三个私有网络,路由和访问策略均为显式配置。
请与 CloudSigma 讨论您应用的连接和访问需求,以评估虚拟路由器模型是否适合您的环境。
定价与潜在节省
该定价模型提供三种月度选项:
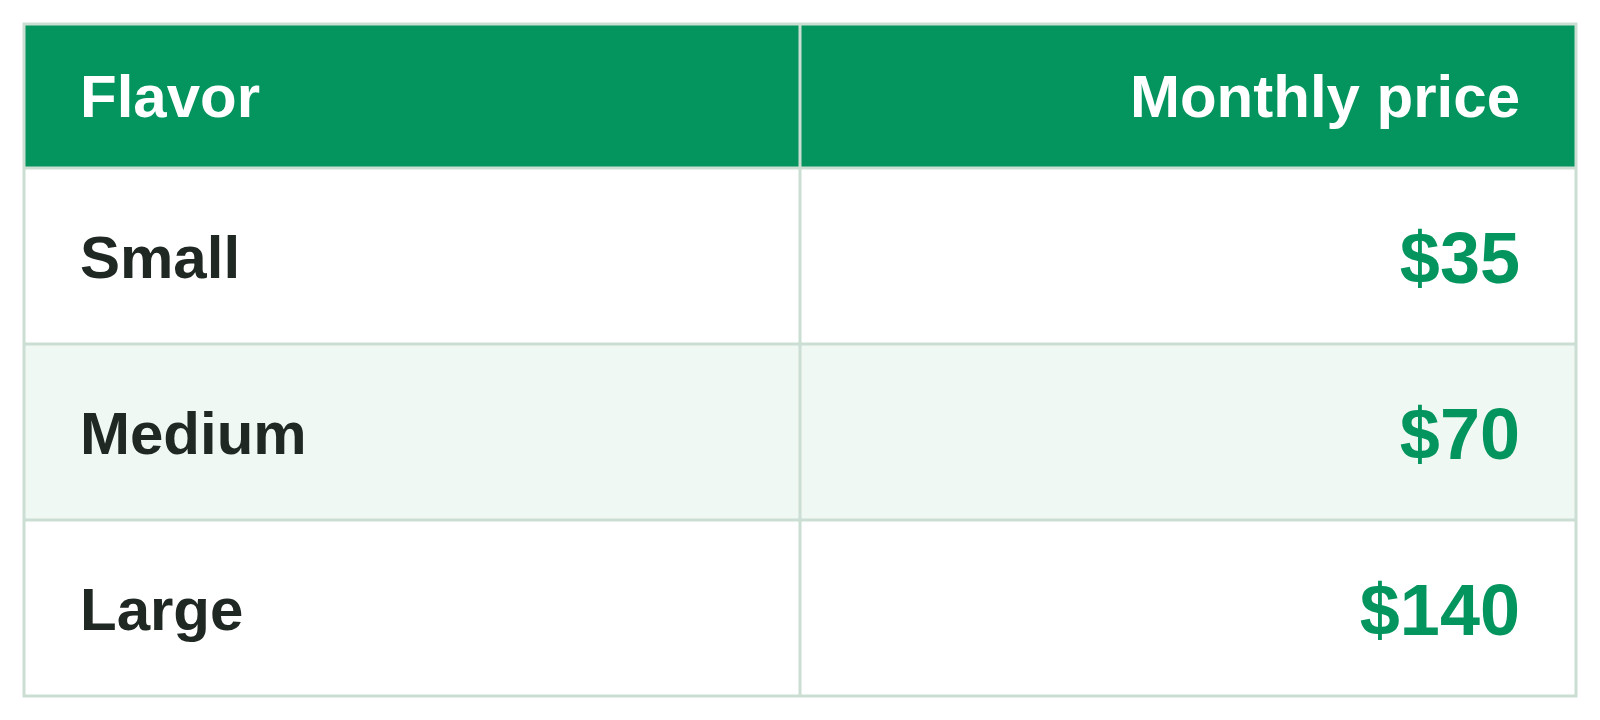
举例来说,Small 方案每月 35 美元,比同等条件下每月 43.75 美元的网络成本低 8.75 美元,节省 20%。这是一个假设性的比较,并非实测的超大规模云厂商基准。实际节省取决于区域、流量、公网 IP、VPN 需求和支持范围。
部署之前,请确认套餐的可用性及所含服务。
关于 CloudSigma
CloudSigma 为企业和服务提供商提供灵活的云基础设施,注重本地化交付、合作伙伴协作以及对云环境的掌控。
Comments
No comments yet. Be the first.