Pourquoi utiliser un routeur virtuel ?
Vos clients ont besoin d'un accès fiable à une application, mais sa base de données ne doit pas être exposée à Internet. Votre équipe a besoin d'un accès d'administration sans ouvrir tous les serveurs, et les systèmes existants peuvent devoir rester connectés pendant la migration des charges de travail vers le cloud. Ce sont d'abord des exigences métier : garder les services accessibles, limiter les accès inutiles et clarifier les responsabilités réseau.
Le modèle CloudSigma Virtual Router répond à ces besoins en réunissant les fonctions réseau essentielles dans une seule passerelle. Au lieu de traiter chaque connexion comme une tâche isolée, les équipes peuvent s'appuyer sur une conception commune pour les routes, les services publiés et les règles d'accès.
Quatre cas d'usage illustrent les situations où cette approche peut aider :
- Applications segmentées : séparer les charges de travail web, applicatives et de données, en n'autorisant que les connexions dont chaque service a réellement besoin.
- Connectivité entre sites et cloud : connecter les locaux des clients et les environnements cloud lorsque les configurations VPN prises en charge répondent au besoin.
- Modèles pour MSP et leurs clients : offrir aux fournisseurs de services managés une base cohérente pour la mise en réseau de leurs clients, avec une isolation évaluée pour chaque environnement.
- Migration par phases : maintenir les connexions nécessaires pendant que les charges de travail passent de l'infrastructure existante à CloudSigma.
L'avantage recherché est une conception réseau plus simple et plus reproductible, et non la promesse que toutes les charges de travail nécessitent la même configuration. Commencez par déterminer ce qui doit être connecté et ce qui doit rester privé.
Ce que CloudSigma Virtual Router réunit
Un routeur virtuel transfère le trafic IP entre des réseaux de manière logicielle, en utilisant des informations de routage pour choisir un chemin de sortie.
L'offre CloudSigma envisagée regroupe la connectivité WAN et les services réseau essentiels dans un modèle de passerelle unique, plutôt que de demander aux clients d'assembler chaque fonction de base séparément. L'ensemble de fonctionnalités proposé couvre sept domaines :
- Routage statique et interfaces de réseau privé : définir les chemins entre les réseaux rattachés et d'autres destinations.
- Serveur DHCP : fournir les paramètres réseau aux clients au lieu de configurer chaque adresse manuellement.
- Redirection DNS : transmettre les requêtes de résolution de noms à un résolveur en amont.
- NAT de destination et redirection de ports : faire correspondre certains flux entrants à un service interne.
- Redirection d'adresse 1:1 : faire correspondre une adresse à une autre lorsque la conception du réseau l'exige.
- Pare-feu de couche 4 : contrôler le trafic selon les adresses réseau, les protocoles de transport et les ports.
- IPsec et OpenVPN : prendre en charge les connexions VPN prévues, les modes actuels et leur inclusion restant à confirmer.
Un point de configuration unique peut faciliter la revue des dépendances applicatives et fournir un modèle commun pour les environnements futurs. Le routage, la correspondance d'adresses et la politique d'accès restent distincts : une route rend une destination joignable, tandis que les règles de pare-feu déterminent quel trafic est autorisé.
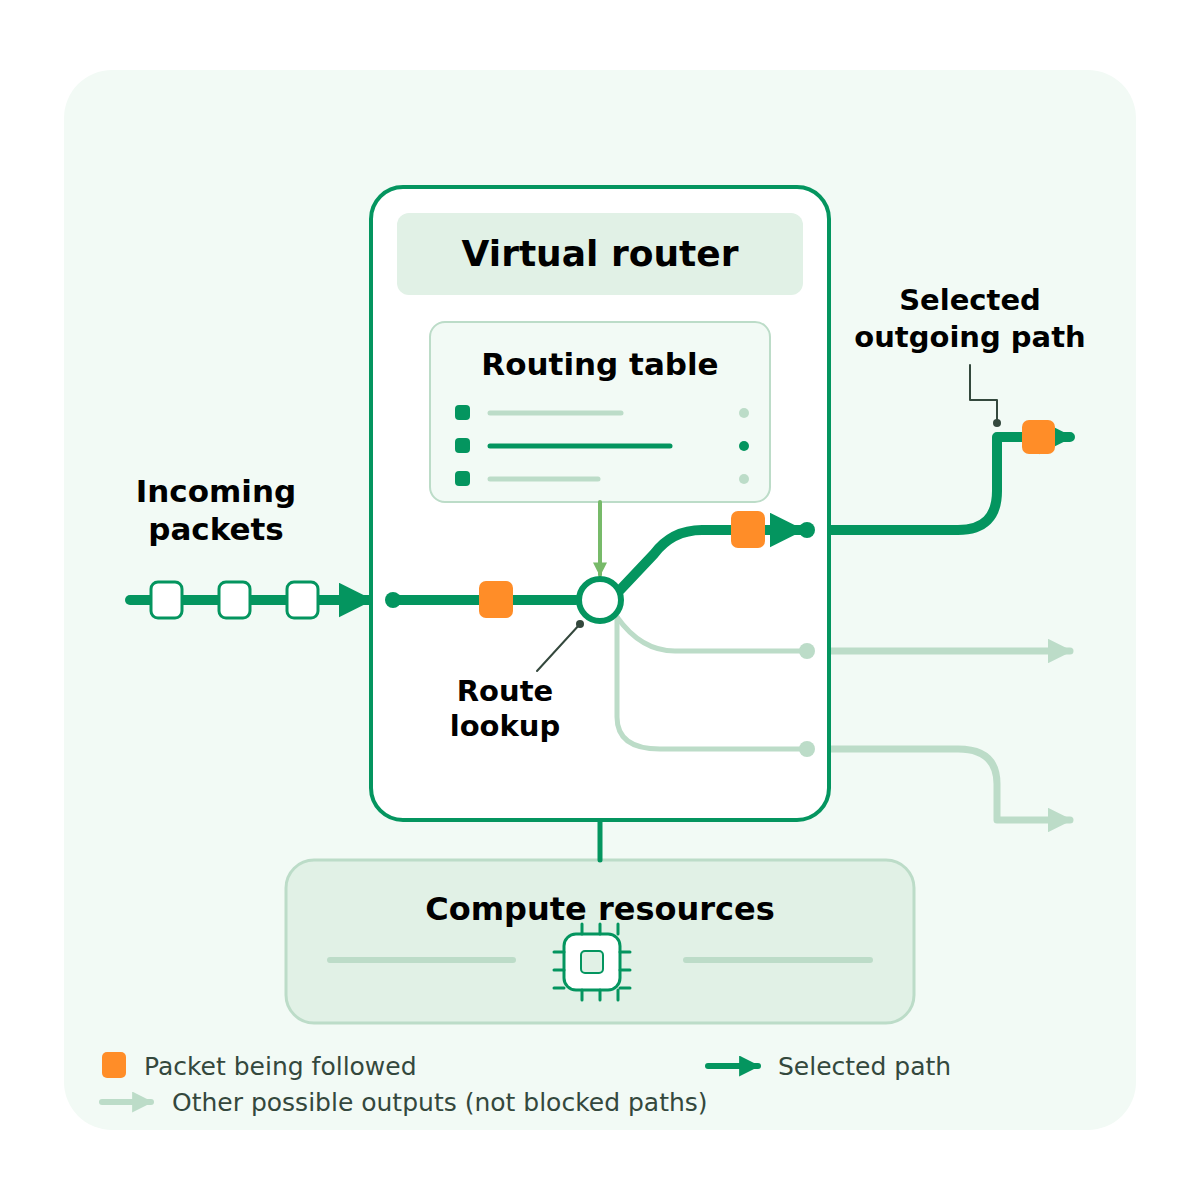
Figure 1. Le routage sélectionne un chemin de sortie. Les lignes pâles montrent d'autres sorties possibles, et non du trafic bloqué.
La source décrit un modèle à instance unique, et non un service managé confirmé ni une conception à haute disponibilité. Avant le déploiement, confirmez les capacités actuelles, le rattachement au réseau, les adresses IP publiques et le périmètre du trafic, la capacité, ainsi que les responsabilités opérationnelles. Les schémas expliquent des concepts ; ce ne sont pas des plans de déploiement validés.
Comment : connecter une application à trois niveaux
Prenons une application composée d'un service web public, d'un niveau applicatif privé et d'une base de données privée. L'objectif est d'obtenir un chemin clair du web vers l'application, puis vers les données, sans donner aux internautes un accès direct aux niveaux internes.
- Séparer les segments. Placez les charges de travail web, applicatives et de données sur des réseaux privés distincts, avec des sous-réseaux séparés. Rattachez-les via les interfaces de routeur prises en charge et vérifiez l'isolation sous-jacente. Les règles du routeur n'inspectent pas le trafic qui reste au sein d'un même LAN.
- Définir les chemins nécessaires. Consignez la source, la destination, le protocole et le port de chaque connexion autorisée. Configurez les routes et les règles d'accès pour le trafic du web vers l'application et de l'application vers la base de données. Limitez l'administration à des sources approuvées et à un chemin d'accès privé ; n'accordez pas d'accès général entre les niveaux.
- N'exposer que le service web et tester. Configurez le NAT de destination ou la redirection de ports nécessaire vers le niveau web, avec les règles de pare-feu correspondantes. Laissez les services applicatifs et de base de données non exposés. Testez les connexions autorisées, les chemins de retour et les accès refusés, y compris les tentatives d'atteindre directement la base de données depuis le niveau web ou depuis Internet.
- Attribuer la responsabilité opérationnelle. Convenez de qui assure la maintenance de la configuration, les correctifs, les sauvegardes et la surveillance, ainsi que de la manière dont les changements sont examinés. Vérifiez le trafic applicatif représentatif et les exigences de reprise avant toute mise en production. Gardez la cartographie des accès à jour au fil de l'évolution de l'application.
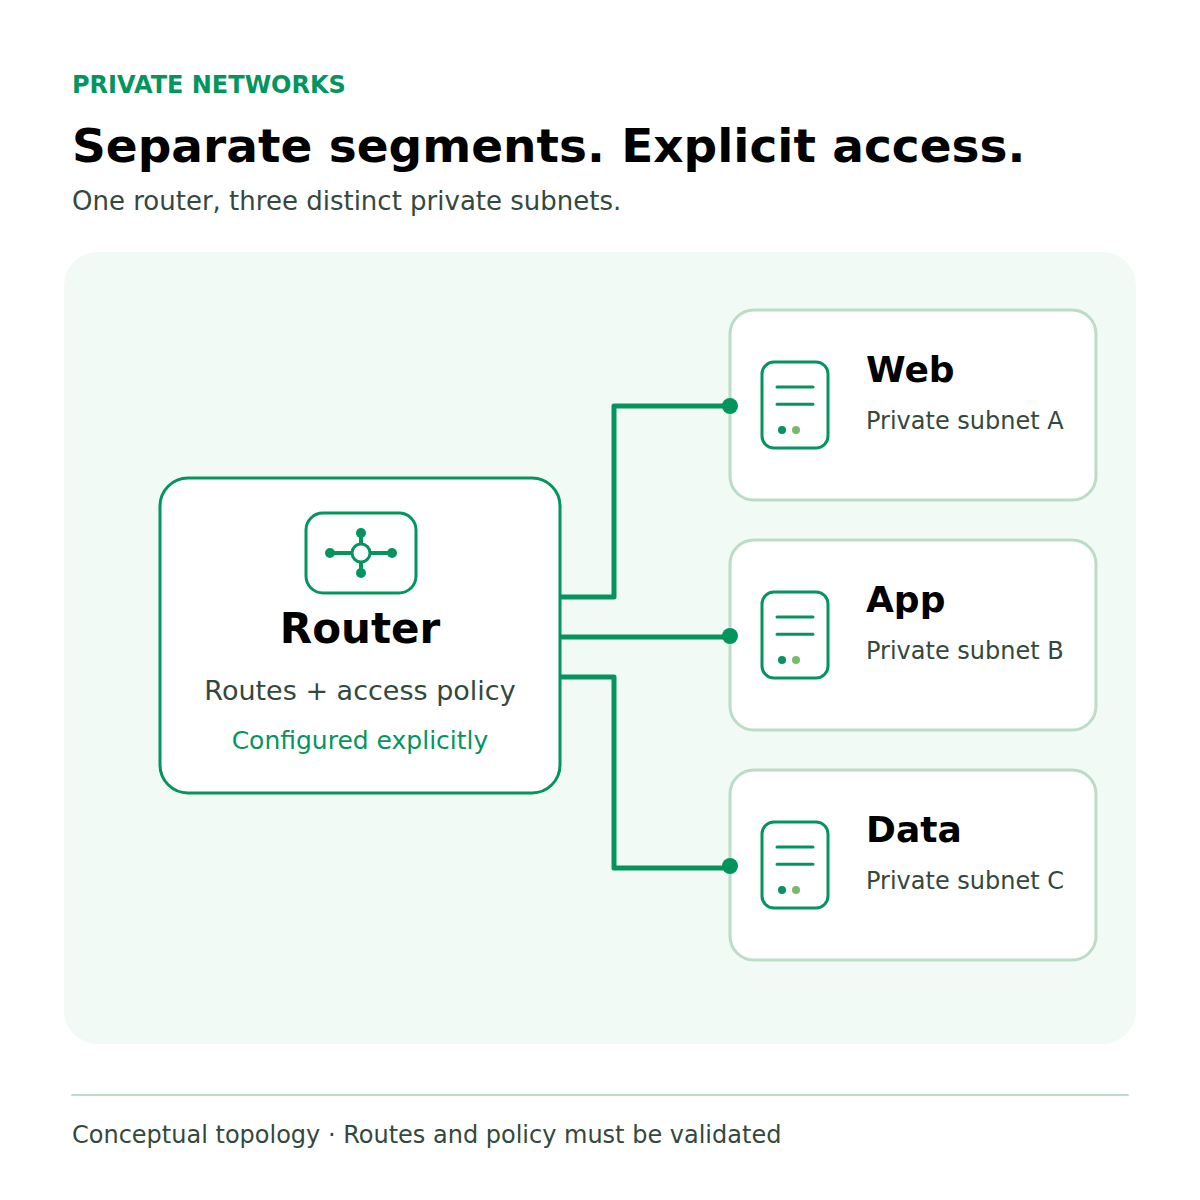
Figure 2. Segmentation conceptuelle d'une application : trois réseaux privés, avec des routes et une politique d'accès configurées explicitement.
Discutez des besoins de connectivité et d'accès de votre application avec CloudSigma afin d'évaluer si le modèle Virtual Router convient à votre environnement.
Tarification et économies potentielles
Le modèle tarifaire propose trois options mensuelles :
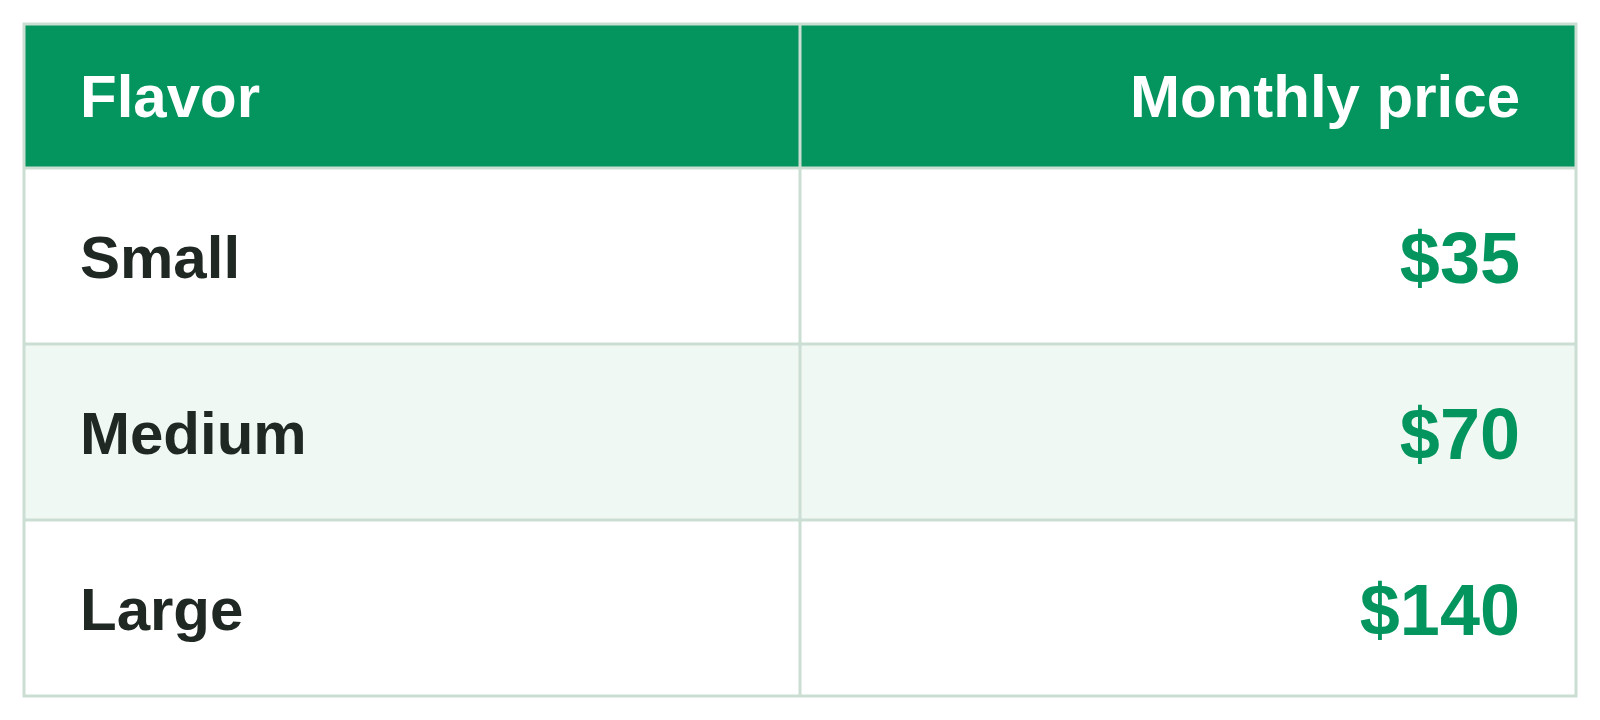
À titre d'illustration, l'option Small à 35 $/mois coûte 8,75 $ de moins qu'un coût réseau mensuel équivalent de 43,75 $, soit une économie de 20 %. Il s'agit d'une comparaison hypothétique, et non d'une mesure de référence auprès d'un hyperscaler. Les économies réelles dépendent de la région, du trafic, des adresses IP publiques, des besoins en VPN et de l'étendue du support.
Confirmez la disponibilité des offres et les services inclus avant le déploiement.
À propos de CloudSigma
CloudSigma fournit une infrastructure cloud flexible aux entreprises et aux fournisseurs de services, en privilégiant la proximité de la prestation, la collaboration avec les partenaires et la maîtrise des environnements cloud.
Comments
No comments yet. Be the first.