Perché usare un router virtuale?
I tuoi clienti hanno bisogno di un accesso affidabile a un'applicazione, ma il suo database non deve essere esposto a internet. Il tuo team ha bisogno di un accesso amministrativo senza dover aprire ogni server, e i sistemi esistenti potrebbero dover rimanere connessi mentre i carichi di lavoro migrano nel cloud. Si tratta innanzitutto di requisiti di business: mantenere i servizi accessibili, limitare gli accessi non necessari e definire con chiarezza le responsabilità di rete.
Il modello CloudSigma Virtual Router risponde a queste esigenze riunendo in un unico gateway le funzioni di rete essenziali. Invece di trattare ogni connessione come un'attività isolata, i team possono lavorare a partire da una progettazione comune per route, servizi pubblicati e regole di accesso.
Quattro casi d'uso mostrano dove questo approccio può essere utile:
- Applicazioni segmentate: separare i carichi di lavoro web, applicativi e dei dati, consentendo le connessioni di cui ciascun servizio ha realmente bisogno.
- Connettività tra sedi e cloud: collegare le sedi dei clienti e gli ambienti cloud dove le configurazioni VPN supportate soddisfano il requisito.
- Modelli per MSP e i loro clienti: offrire ai managed service provider una base coerente per la rete dei clienti, con l'isolamento valutato per ciascun ambiente.
- Migrazione a fasi: mantenere le connessioni necessarie mentre i carichi di lavoro si spostano tra l'infrastruttura esistente e CloudSigma.
Il vantaggio atteso è una progettazione di rete più semplice e ripetibile, non la promessa che ogni carico di lavoro richieda la stessa configurazione. Parti da ciò che deve connettersi e da ciò che deve rimanere privato.
Cosa riunisce CloudSigma Virtual Router
Un router virtuale inoltra il traffico IP tra reti via software, utilizzando le informazioni di routing per selezionare un percorso in uscita.
L'offerta CloudSigma prevista consolida la connettività WAN e i servizi di rete essenziali in un unico modello di gateway, anziché chiedere ai clienti di assemblare separatamente ciascuna funzione di base. L'insieme di funzionalità proposto copre sette aree:
- Routing statico e interfacce di rete private: definire i percorsi tra le reti collegate e altre destinazioni.
- Server DHCP: fornire le impostazioni di rete ai client invece di configurare manualmente ogni indirizzo.
- Inoltro DNS: passare le richieste di risoluzione dei nomi a un resolver upstream.
- NAT di destinazione e port forwarding: associare il traffico in ingresso selezionato a un servizio interno.
- Inoltro di indirizzi 1:1: associare un indirizzo a un altro quando la progettazione della rete lo richiede.
- Firewall di livello 4: controllare il traffico in base a indirizzi di rete, protocolli di trasporto e porte.
- IPsec e OpenVPN: supportare le connessioni VPN pianificate, con modalità attuali e inclusione da confermare.
Un unico punto di configurazione può rendere più semplice la revisione delle dipendenze applicative e offrire uno schema comune per i futuri ambienti. Routing, mappatura degli indirizzi e policy di accesso restano distinti: una route rende raggiungibile una destinazione, mentre le regole del firewall determinano quale traffico è consentito.
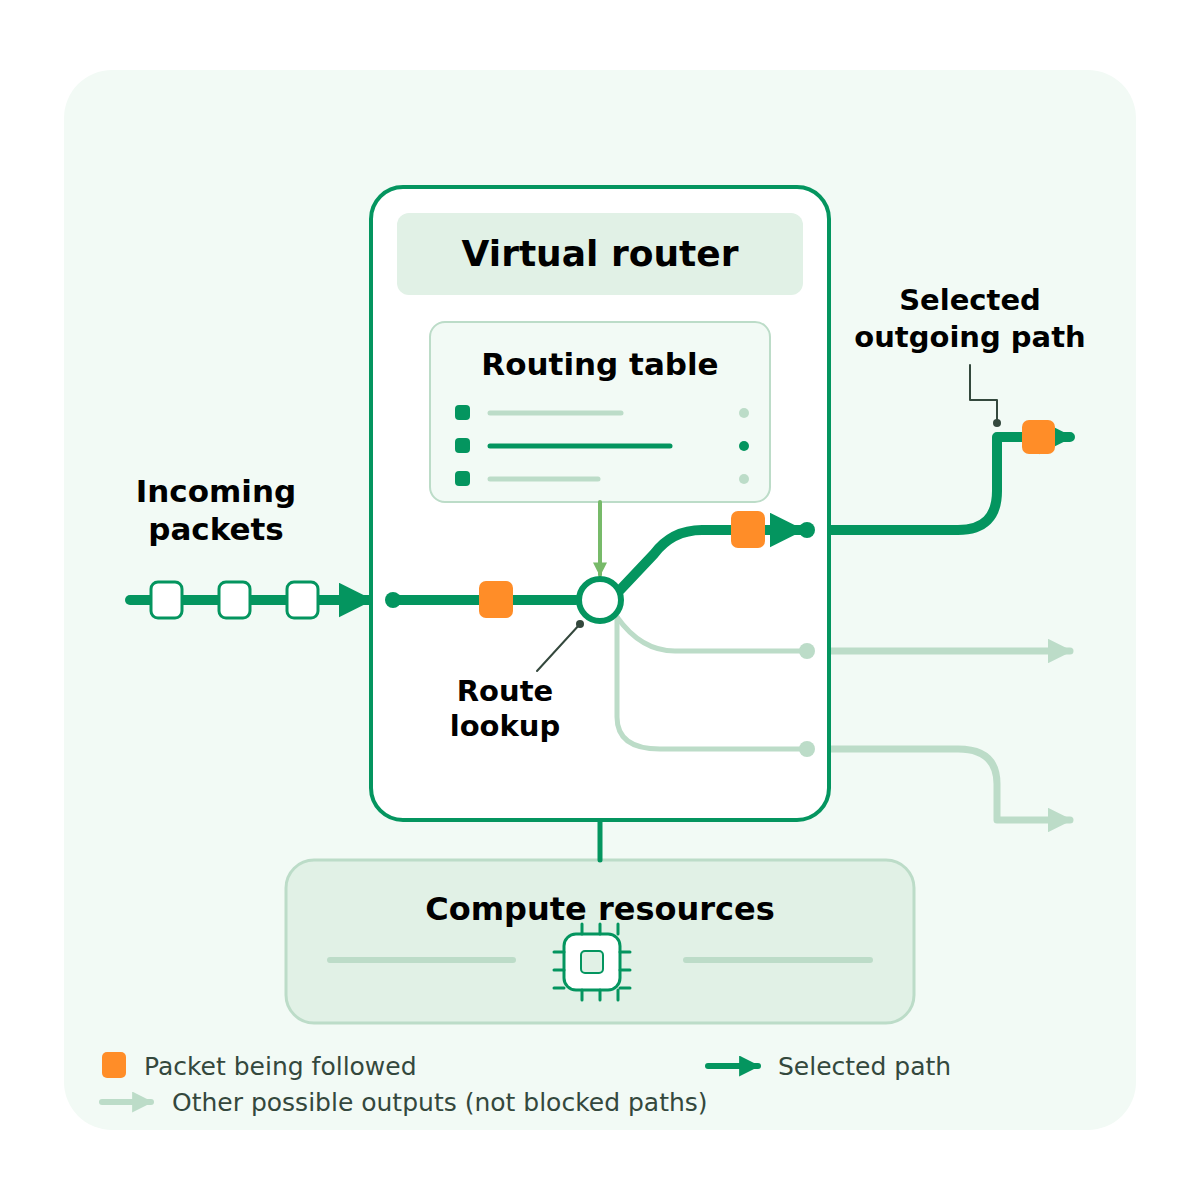
Figura 1. Il routing seleziona un percorso in uscita. Le linee chiare mostrano altre possibili uscite, non traffico bloccato.
La fonte descrive un modello a istanza singola, non un servizio gestito confermato né un'architettura ad alta disponibilità. Prima della distribuzione, verifica le funzionalità attuali, il collegamento alla rete, l'IP pubblico e l'ambito del traffico, la capacità e le responsabilità operative. I diagrammi spiegano i concetti; non sono piani di distribuzione validati.
Come: collegare un'applicazione a tre livelli
Considera un'applicazione con un servizio web pubblico, un livello applicativo privato e un database privato. L'obiettivo è un percorso chiaro dal web all'applicazione fino ai dati, senza dare agli utenti di internet accesso diretto ai livelli interni.
- Separa i segmenti. Colloca i carichi di lavoro web, applicativi e dei dati su reti private distinte con sottoreti separate. Collegali tramite interfacce del router supportate e verifica l'isolamento sottostante. Le regole del router non ispezionano il traffico che rimane all'interno della stessa LAN.
- Definisci i percorsi necessari. Registra origine, destinazione, protocollo e porta per ogni connessione consentita. Configura route e regole di accesso per il traffico dal web all'applicazione e dall'applicazione al database. Limita l'amministrazione a origini approvate e a un percorso di accesso privato; non concedere un accesso generalizzato tra i livelli.
- Esponi solo il servizio web ed esegui i test. Configura il NAT di destinazione o la mappatura delle porte necessari verso il livello web, con le corrispondenti regole firewall. Mantieni non esposti i servizi applicativi e di database. Testa le connessioni consentite, i percorsi di ritorno e gli accessi negati, inclusi i tentativi di raggiungere direttamente il database dal livello web o da internet.
- Assegna la responsabilità operativa. Stabilisci chi gestisce configurazione, patch, backup e monitoraggio, e come vengono riviste le modifiche. Verifica il traffico applicativo rappresentativo e i requisiti di ripristino prima dell'uso in produzione. Mantieni aggiornata la mappa degli accessi man mano che l'applicazione cambia.
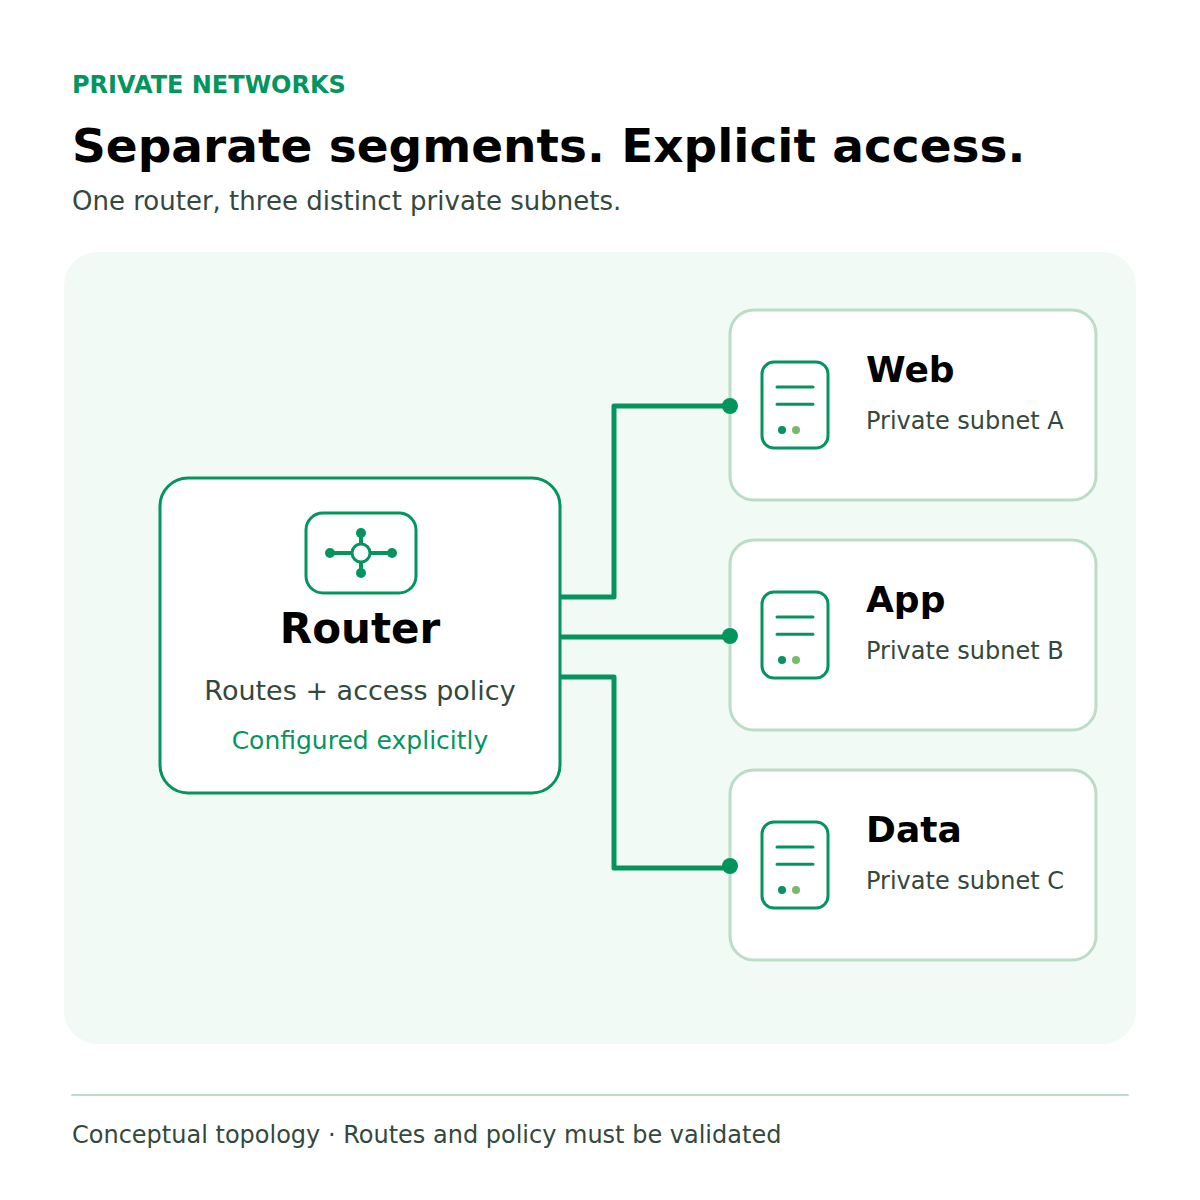
Figura 2. Segmentazione concettuale dell'applicazione: tre reti private, con route e policy di accesso configurate esplicitamente.
Discuti con CloudSigma i requisiti di connettività e di accesso della tua applicazione per valutare se il modello Virtual Router sia adatto al tuo ambiente.
Prezzi e potenziali risparmi
Il modello di prezzo offre tre opzioni mensili:
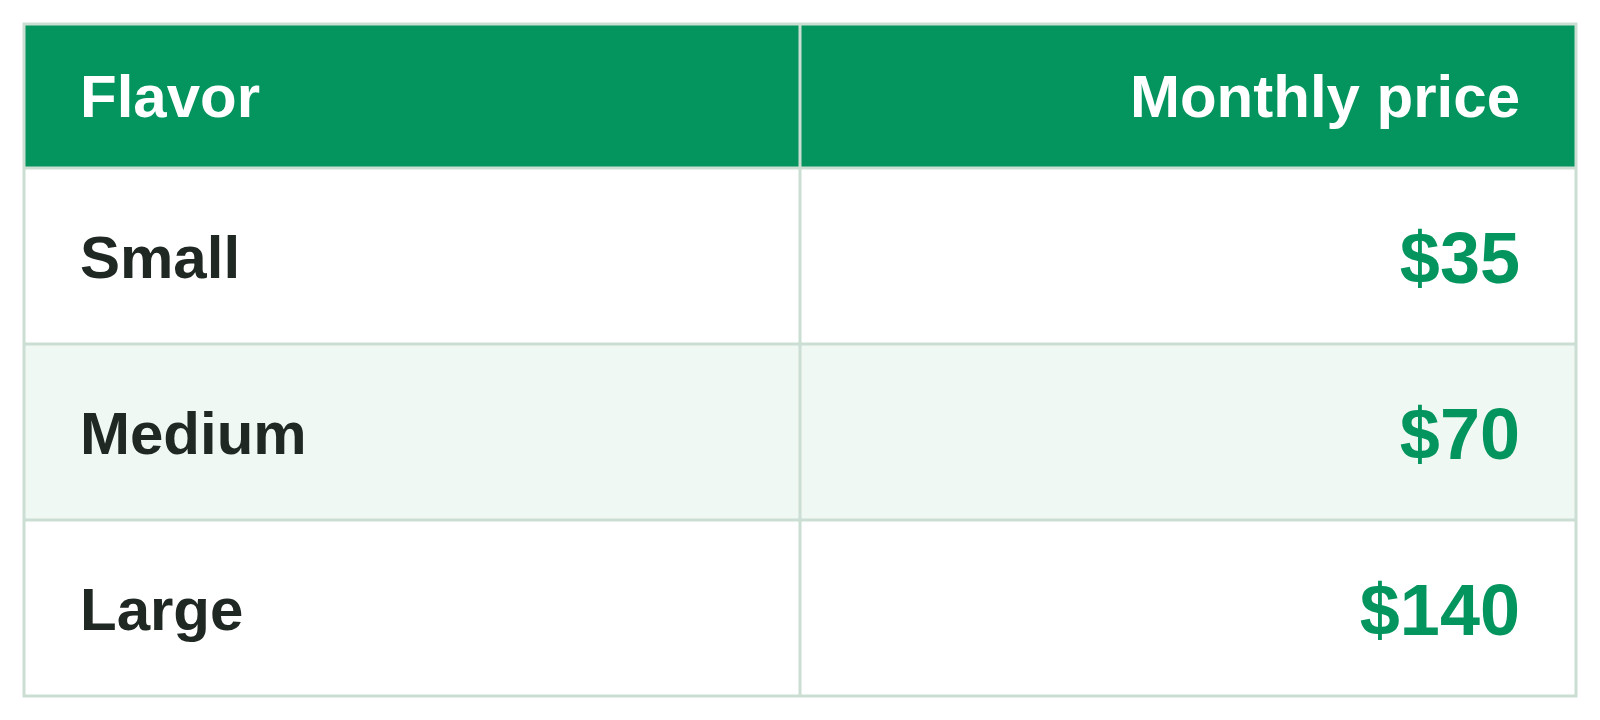
A titolo illustrativo, Small a $35/mese costa $8,75 in meno rispetto a un costo di rete mensile equivalente di $43,75, con un risparmio del 20%. Si tratta di un confronto ipotetico, non di un benchmark misurato con un hyperscaler. I risparmi effettivi dipendono da regione, traffico, IP pubblici, requisiti VPN e ambito del supporto.
Verifica la disponibilità dei pacchetti e i servizi inclusi prima della distribuzione.
Informazioni su CloudSigma
CloudSigma fornisce un'infrastruttura cloud flessibile per aziende e service provider, con un'attenzione particolare alla fornitura locale, alla collaborazione con i partner e al controllo sugli ambienti cloud.
Comments
No comments yet. Be the first.