為什麼要使用虛擬路由器?
您的客戶需要穩定地存取某項應用程式,但其資料庫不應暴露在網際網路上。您的團隊需要管理存取權限,卻不必開放每一部伺服器,而現有系統在工作負載遷移至雲端的過程中,也可能需要保持連線。這些首先都是業務需求:讓服務保持可存取、限制不必要的存取,並明確劃分網路職責。
CloudSigma Virtual Router 模式將必要的網路功能整合於單一閘道,以滿足上述需求。團隊不必再將每一條連線視為獨立的任務,而是能以共通的設計來處理路由、對外發布的服務與存取規則。
以下四種使用情境說明了這種做法的適用之處:
- 分段式應用程式:將網站、應用程式與資料工作負載彼此分離,僅允許各項服務實際需要的連線。
- 站點與雲端連線:在支援的 VPN 架構符合需求的情況下,連接客戶端機房與雲端環境。
- MSP 客戶模式:為託管服務供應商(MSP)提供一致的客戶網路基礎,並針對各個環境評估其隔離程度。
- 分階段遷移:在工作負載於現有基礎架構與 CloudSigma 之間遷移時,維持必要的連線。
其預期效益是讓網路設計更簡單、更具可重複性,而不是承諾每個工作負載都適用相同的組態。請從哪些項目必須連線、哪些項目必須保持私有開始著手。
CloudSigma Virtual Router 整合了哪些功能
虛擬路由器以軟體方式在網路之間轉送 IP 流量,並利用路由資訊來選擇對外的路徑。
CloudSigma 規劃中的方案,是將 WAN 連線與必要的網路服務整合於單一閘道模式,而不是要求客戶自行逐一組合各項基本功能。其規劃的功能涵蓋七大領域:
- 靜態路由與私有網路介面:定義已連接網路之間以及通往其他目的地的路徑。
- DHCP 伺服器:為用戶端提供網路設定,無需逐一手動設定位址。
- DNS 轉送:將名稱解析請求轉交給上游解析器。
- 目的地 NAT 與連接埠轉送:將特定的連入流量對應至內部服務。
- 1:1 位址轉送:在網路設計有需要時,將一個位址對應至另一個位址。
- 第 4 層防火牆:根據網路位址、傳輸協定與連接埠來控管流量。
- IPsec 與 OpenVPN:支援規劃中的 VPN 連線,目前支援的模式與是否包含於方案內仍待確認。
單一的組態管理點,能讓應用程式的相依關係更易於檢視,也為未來的環境提供共通的模式。路由、位址對應與存取原則仍各自獨立:路由讓目的地可以到達,而防火牆規則則決定哪些流量獲得允許。
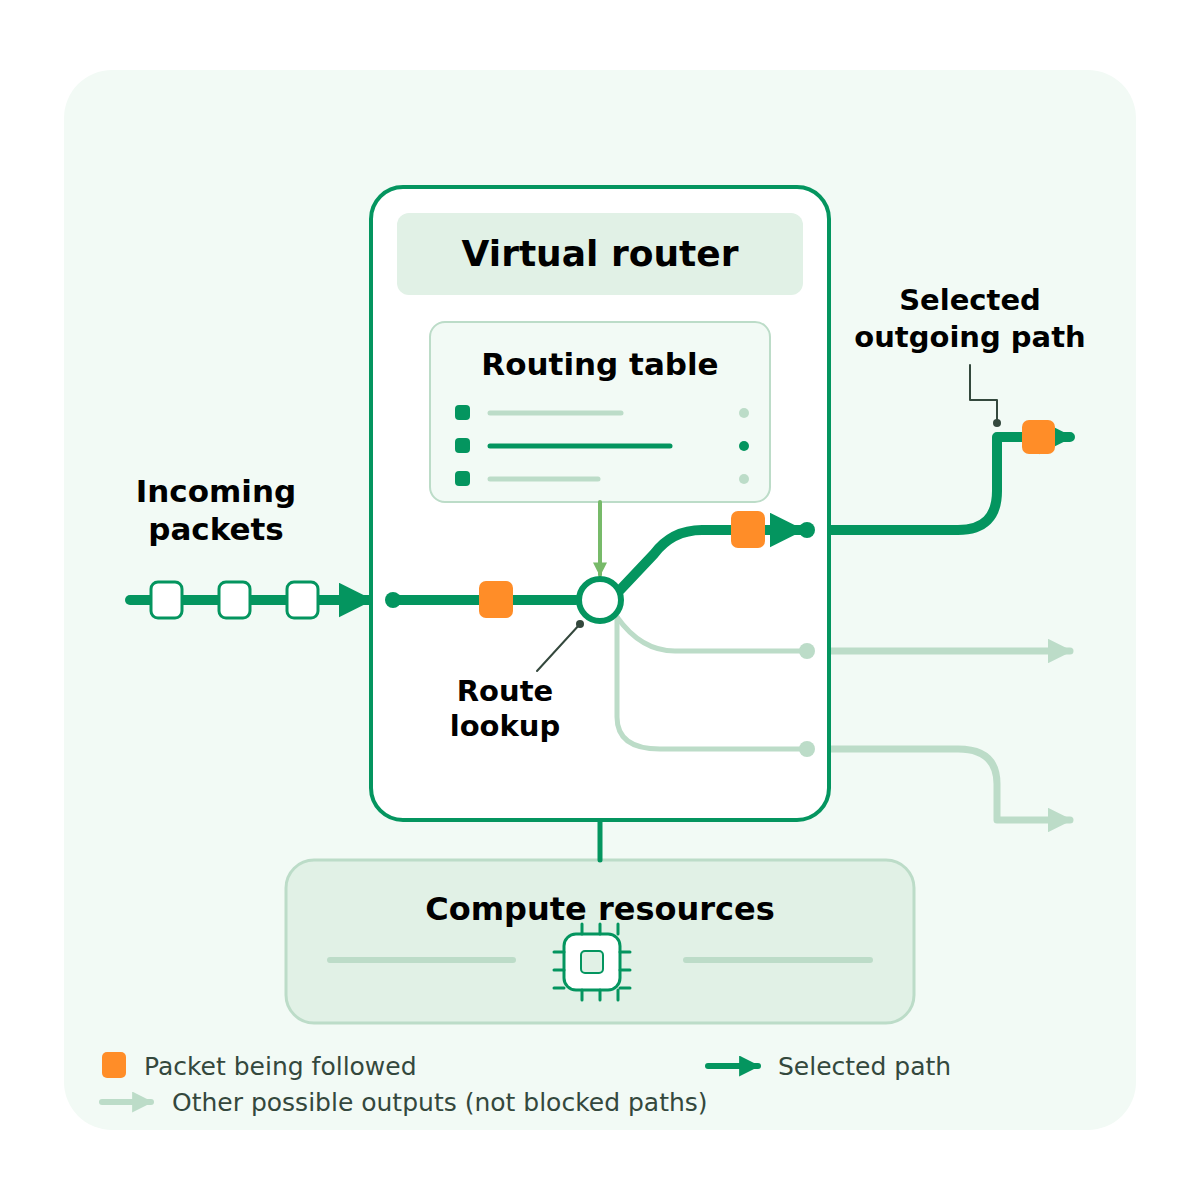
圖 1. 路由會選擇對外的路徑。淺色線條代表其他可能的輸出路徑,而非遭封鎖的流量。
原始資料所描述的是單一執行個體模式,而非已確認的託管服務或高可用性設計。在部署之前,請確認目前的功能、網路連接方式、公用 IP 與流量範圍、容量,以及營運職責。圖表僅用於說明概念,並非經過驗證的部署計畫。
實作方式:連接三層式應用程式
假設有一個應用程式,包含對外公開的網站服務、私有的應用程式層與私有的資料庫。目標是建立從網站到應用程式再到資料的清晰路徑,同時不讓網際網路使用者直接存取內部各層。
- 分離各個網段。 將網站、應用程式與資料工作負載分別放置於不同的私有網路與獨立的子網路中。透過支援的路由器介面將它們連接,並檢查底層的隔離狀況。路由器規則不會檢查停留在同一個 LAN 內的流量。
- 定義所需的路徑。 記錄每一條獲准連線的來源、目的地、協定與連接埠。為網站至應用程式、以及應用程式至資料庫的流量設定路由與存取規則。將管理存取限制在經核准的來源與私有存取路徑,不要授予各層之間的一般性存取權限。
- 僅公開網站服務並進行測試。 針對網站層設定所需的目的地 NAT 或連接埠對應,並搭配相應的防火牆規則。讓應用程式與資料庫服務保持不對外公開。測試獲准的連線、回傳路徑以及遭拒絕的存取,包括嘗試從網站層或網際網路直接連到資料庫。
- 指派營運責任歸屬。 約定由誰負責維護組態、修補程式、備份與監控,以及如何審查變更。在正式上線前,先檢查具代表性的應用程式流量與復原需求。隨著應用程式的變動,隨時更新存取對照圖。
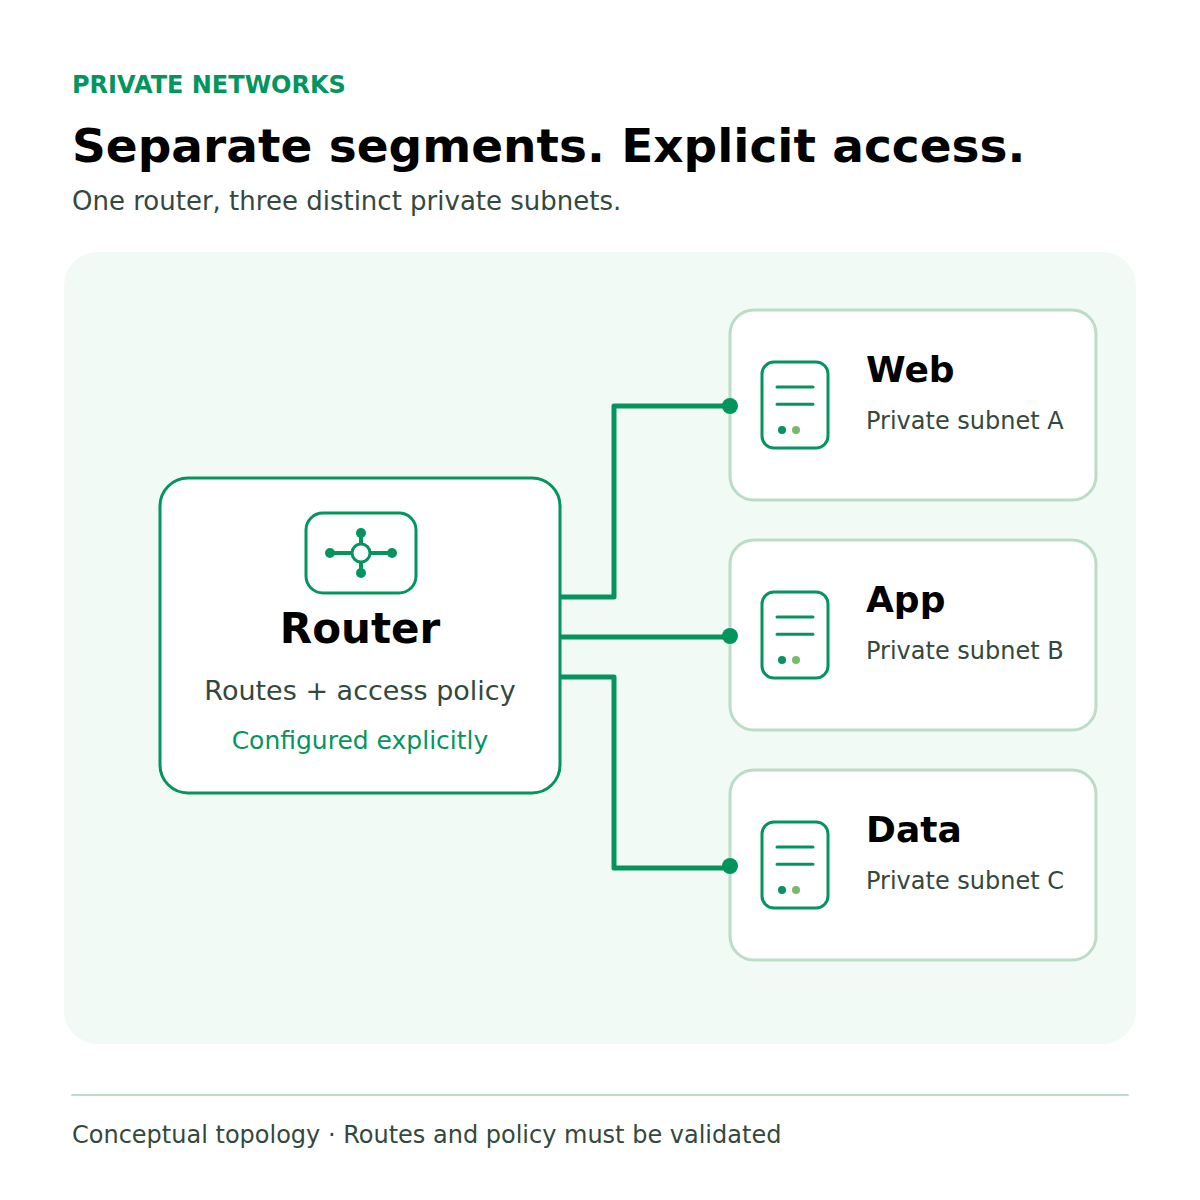
圖 2. 概念性的應用程式分段:三個私有網路,並明確設定路由與存取原則。
請與 CloudSigma 討論您應用程式的連線與存取需求,以評估 Virtual Router 模式是否適合您的環境。
定價與潛在節省
此定價模式提供三種每月方案:
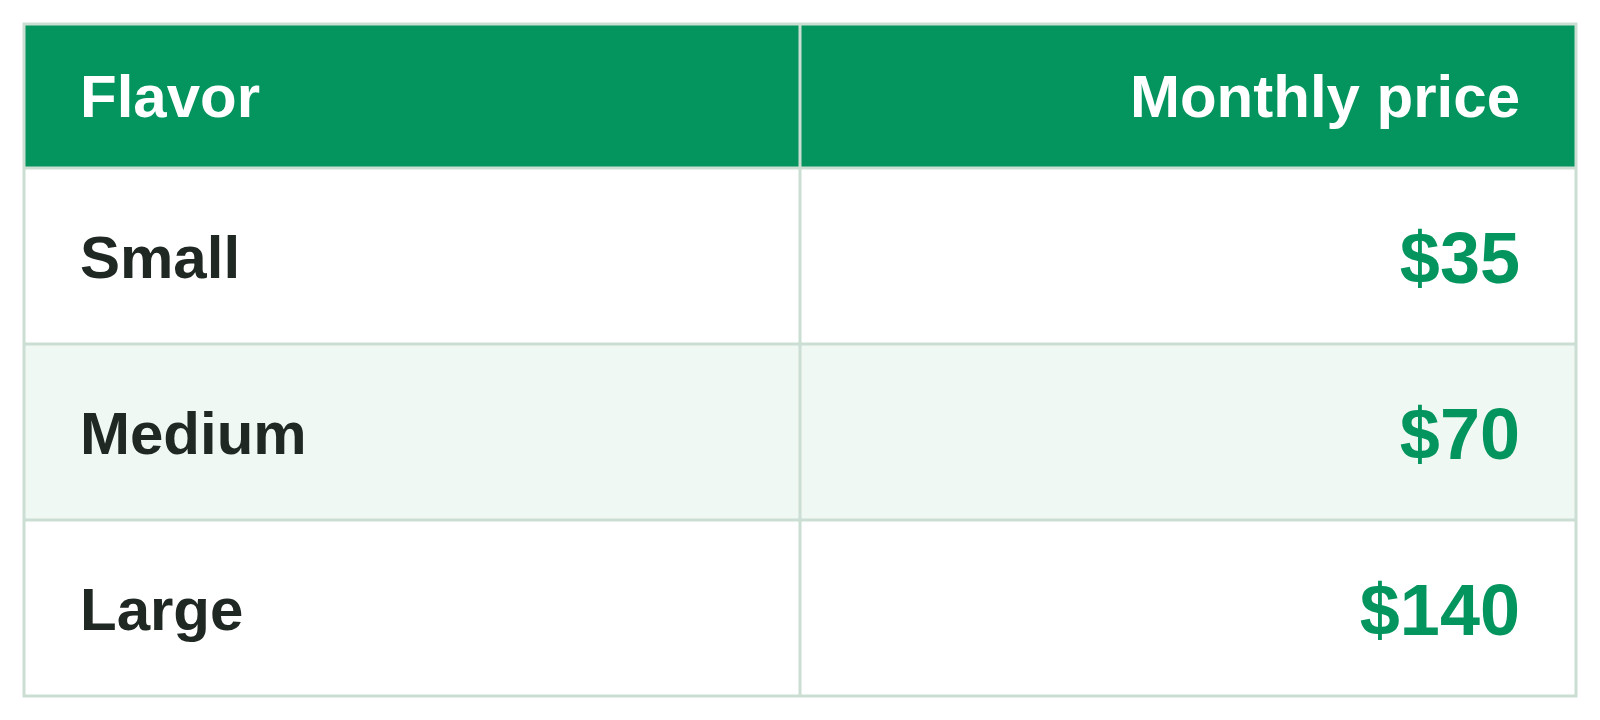
舉例來說,Small 方案每月 $35,比條件相當的每月網路成本 $43.75 少了 $8.75,節省 20%。這是假設性的比較,並非實際測得的超大規模雲端業者基準數據。實際節省金額取決於區域、流量、公用 IP、VPN 需求與支援範圍。
部署之前,請確認方案的可用性與所含服務。
關於 CloudSigma
CloudSigma 為企業與服務供應商提供靈活的雲端基礎架構,著重於在地化交付、夥伴協作,以及對雲端環境的掌控力。
Comments
No comments yet. Be the first.