Proč používat virtuální router?
Vaši zákazníci potřebují spolehlivý přístup k aplikaci, ale její databáze by neměla být vystavená internetu. Váš tým potřebuje administrátorský přístup, aniž by musel otevírat každý server, a stávající systémy mohou zůstat propojené i ve chvíli, kdy se pracovní zátěže přesouvají do cloudu. Jde především o obchodní požadavky: udržet služby dostupné, omezit zbytečný přístup a jasně vymezit odpovědnosti za síť.
Model CloudSigma Virtual Router tyto potřeby řeší tím, že spojuje základní síťové funkce v jedné bráně. Místo aby týmy řešily každé připojení jako samostatný úkol, mohou vycházet ze společného návrhu pro trasy, publikované služby a pravidla přístupu.
Tento přístup může pomoci ve čtyřech případech použití:
- Segmentované aplikace: oddělte webové, aplikační a datové zátěže a povolte jen ta spojení, která každá služba skutečně potřebuje.
- Propojení poboček a cloudu: propojte prostory zákazníka a cloudová prostředí tam, kde podporované uspořádání VPN odpovídá požadavku.
- Vzory pro MSP zákazníky: poskytněte poskytovatelům spravovaných služeb jednotný základ pro zákaznické sítě, přičemž izolace se posuzuje pro každé prostředí zvlášť.
- Postupná migrace: zachovejte potřebná spojení, zatímco se pracovní zátěže přesouvají mezi stávající infrastrukturou a CloudSigma.
Zamýšleným přínosem je jednodušší a opakovatelnější návrh sítě, nikoli příslib, že každá pracovní zátěž potřebuje stejnou konfiguraci. Začněte tím, co se musí propojit a co musí zůstat soukromé.
Co CloudSigma Virtual Router spojuje dohromady
Virtuální router softwarově přeposílá IP provoz mezi sítěmi a k výběru odchozí cesty používá směrovací informace.
Zamýšlená nabídka CloudSigma sjednocuje připojení WAN a základní síťové služby do jednoho modelu brány, místo aby zákazníci museli každou základní funkci skládat zvlášť. Navrhovaná sada funkcí pokrývá sedm oblastí:
- Statické směrování a rozhraní privátních sítí: definujte cesty mezi připojenými sítěmi a dalšími cíli.
- Server DHCP: poskytujte klientům síťová nastavení, místo aby se každá adresa nastavovala ručně.
- Přeposílání DNS: předávejte požadavky na překlad jmen nadřazenému resolveru.
- Destination NAT a přesměrování portů: mapujte vybraný příchozí provoz na interní službu.
- Přeposílání adres 1:1: mapujte jednu adresu na jinou, pokud to návrh sítě vyžaduje.
- Firewall na vrstvě 4: řiďte provoz podle síťových adres, transportních protokolů a portů.
- IPsec a OpenVPN: podpora plánovaných připojení VPN; aktuální režimy a jejich zahrnutí budou teprve potvrzeny.
Jediné místo konfigurace může usnadnit kontrolu závislostí aplikací a poskytnout společný vzor pro budoucí prostředí. Směrování, mapování adres a politika přístupu zůstávají oddělené: trasa zpřístupní cíl, zatímco pravidla firewallu určují, jaký provoz je povolen.
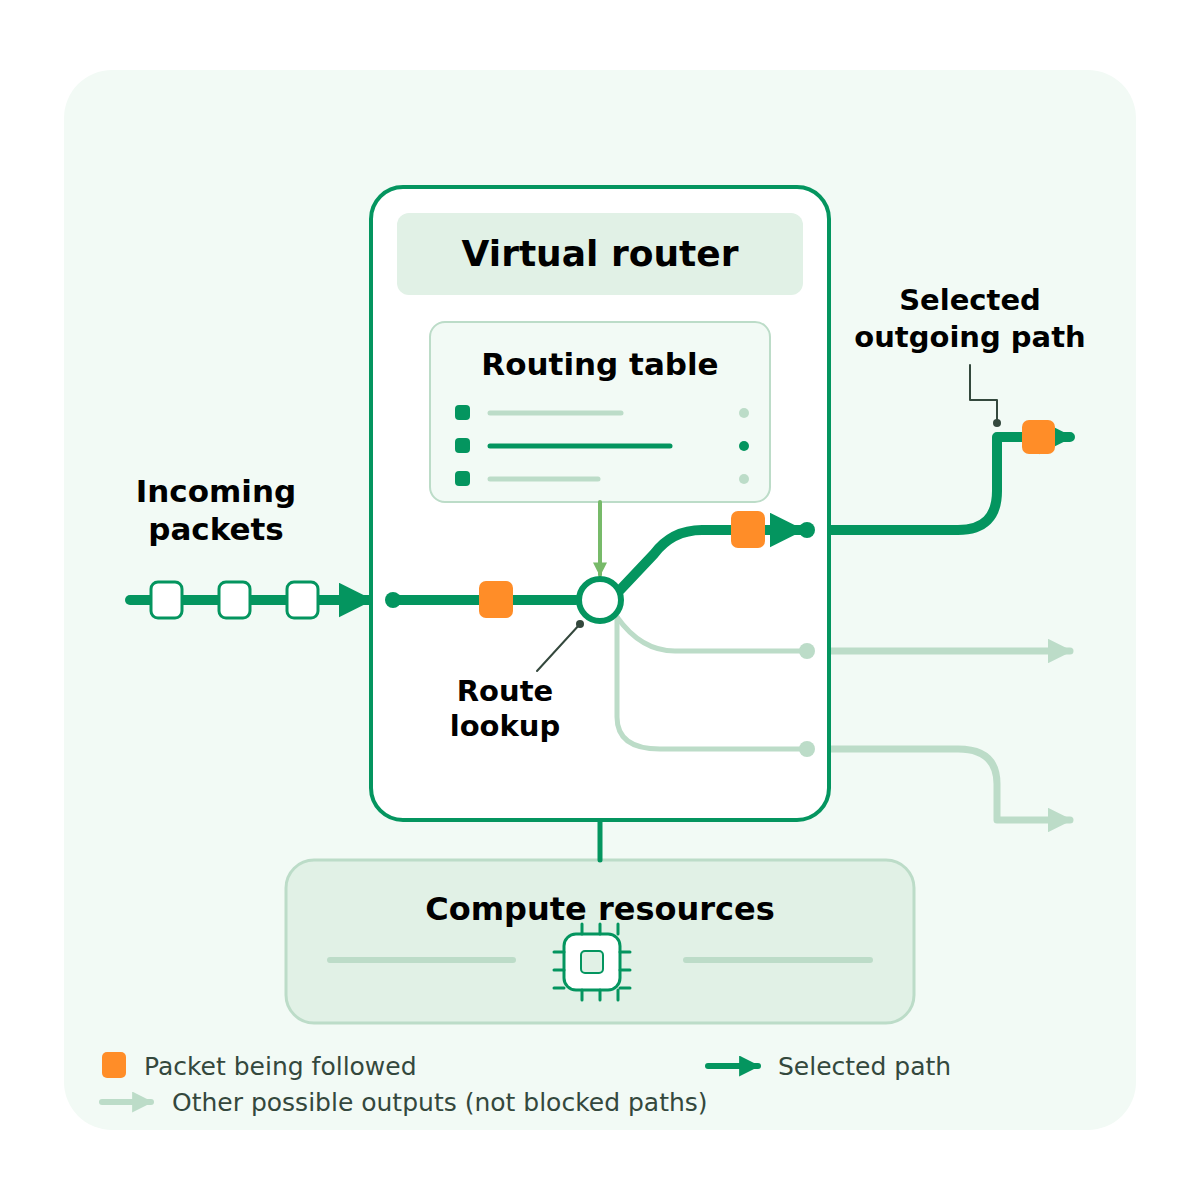
Obrázek 1. Směrování vybírá odchozí cestu. Světlé čáry znázorňují další možné výstupy, nikoli blokovaný provoz.
Zdroj popisuje model s jedinou instancí, nikoli potvrzenou spravovanou službu ani návrh s vysokou dostupností. Před nasazením si ověřte aktuální funkce, připojení k síti, veřejnou IP adresu a rozsah provozu, kapacitu a provozní odpovědnosti. Diagramy vysvětlují koncepty; nejsou ověřenými plány nasazení.
Jak na to: propojení třívrstvé aplikace
Představte si jednu aplikaci s veřejnou webovou službou, privátní aplikační vrstvou a privátní databází. Cílem je jasná cesta od webu přes aplikaci k datům, aniž by uživatelé z internetu měli přímý přístup k interním vrstvám.
- Oddělte segmenty. Umístěte webové, aplikační a datové zátěže do samostatných privátních sítí s oddělenými podsítěmi. Připojte je prostřednictvím podporovaných rozhraní routeru a ověřte podkladovou izolaci. Pravidla routeru neinspekují provoz, který zůstává uvnitř téže sítě LAN.
- Definujte požadované cesty. Zaznamenejte zdroj, cíl, protokol a port každého povoleného spojení. Nakonfigurujte trasy a pravidla přístupu pro provoz z webu do aplikace a z aplikace do databáze. Omezte administraci na schválené zdroje a privátní přístupovou cestu; neposkytujte obecný přístup mezi vrstvami.
- Vystavte pouze webovou službu a otestujte. Nakonfigurujte potřebný destination NAT nebo mapování portů na webovou vrstvu s odpovídajícími pravidly firewallu. Aplikační a databázové služby ponechte nevystavené. Otestujte povolená spojení, zpětné cesty i odepřený přístup, včetně pokusů o přímé připojení k databázi z webové vrstvy nebo z internetu.
- Přidělte provozní odpovědnost. Dohodněte se, kdo spravuje konfiguraci, záplaty, zálohy a monitoring a jak se budou změny posuzovat. Před produkčním použitím zkontrolujte reprezentativní provoz aplikace a požadavky na obnovu. Udržujte mapu přístupů aktuální, jak se aplikace mění.
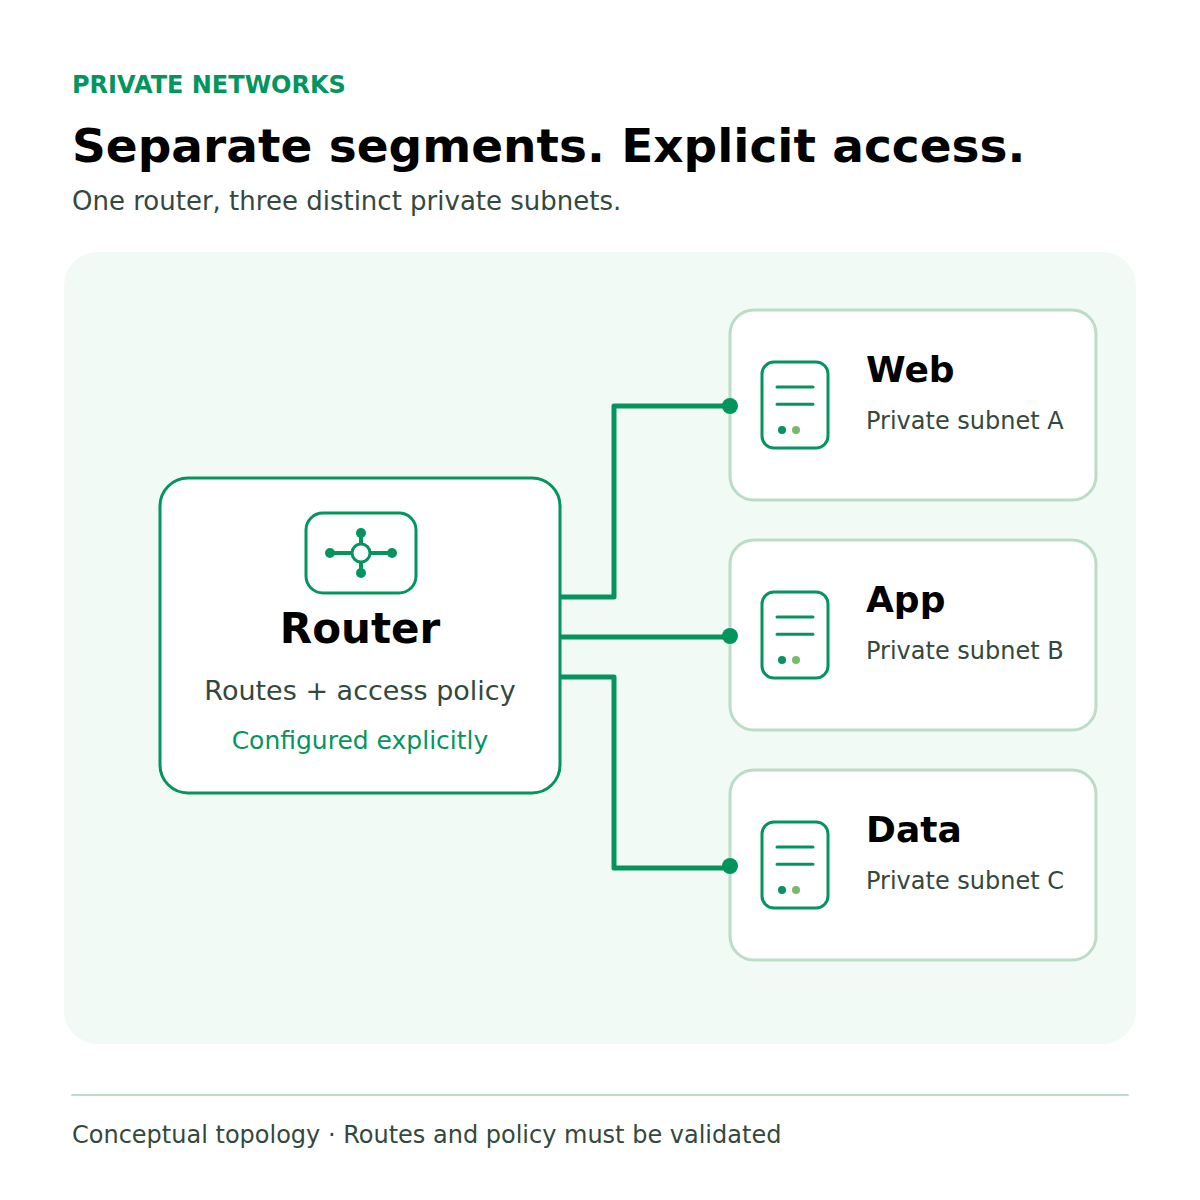
Obrázek 2. Koncepční segmentace aplikace: tři privátní sítě, s explicitně nakonfigurovanými trasami a politikou přístupu.
Proberte s CloudSigma požadavky své aplikace na konektivitu a přístup a posuďte, zda model Virtual Router vyhovuje vašemu prostředí.
Ceny a potenciální úspory
Cenový model nabízí tři měsíční varianty:
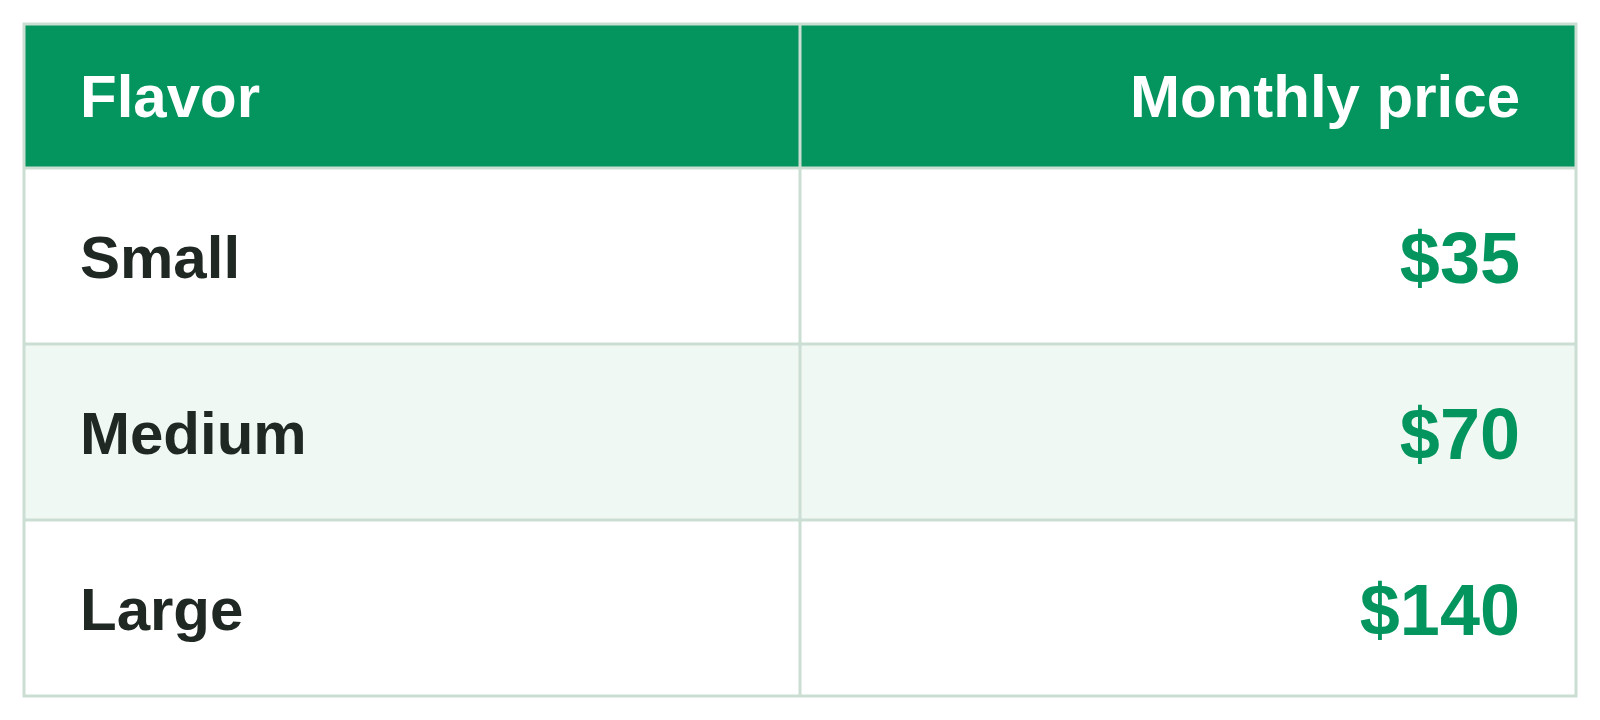
Pro ilustraci: varianta Small za $35/měsíc je o $8.75 levnější než srovnatelné měsíční náklady na síťové služby ve výši $43.75, což představuje úsporu 20 %. Jde o hypotetické srovnání, nikoli o naměřený benchmark vůči hyperscalerům. Skutečné úspory závisejí na regionu, provozu, veřejných IP adresách, požadavcích na VPN a rozsahu podpory.
Před nasazením si potvrďte dostupnost balíčků a zahrnuté služby.
O společnosti CloudSigma
CloudSigma poskytuje flexibilní cloudovou infrastrukturu pro podniky a poskytovatele služeb se zaměřením na místní dodávku, spolupráci s partnery a kontrolu nad cloudovými prostředími.
Comments
No comments yet. Be the first.